Встроенный в пакет agent-framework вредоносный код активируется через установку в директорию с библиотеками Python файлов agent_framework_meta.pth (в версии 1.26.1) и af_runtime_diag.py (в версии 1.26.2). Установку проблемных выпусков
1.26.1 и 1.26.2 следует рассматривать как компрометацию системы, так как подставленные pth-файлы автоматически запускаются при каждом выполнении Python в системе, даже если пакет agent-framework не используется в запущенном Python-коде.
После активации вредоносный код запускает фоновый процесс для поиска конфиденциальных данных, подавляя ошибки, чтобы не нарушить работу основного приложения. Собранная информация отправляется на хост webhook.site POST-запросом с User-Agent "runtime-diagnostics/1" или "af-runtime-diagnostics/1". Отправляются такие данные как содержимое переменных окружения, JSON-файлы из каталога ~/.azure/, файлы в которых потенциально могут находится учётные данные (например, ".credentials" и ".git-credentials") и переменные окружения (".env"), токены и ключи доступа к облачным провайдерам, хранилищам и AI-сервисам, файлы с настройками pip (pip.conf), docker (config.json) и npm (.netrc), токены для GitHub Actions и Azure DevOps. Вредоносная вставка самодостаточна, не загружает с внешних серверов дополнительный код и не принимает команды от управляющего сервера.
Что касается проекта ONNX Runtime, то последние дни новых версий в PyPI не публиковалось и непонятно, связанно ли отключение репозитория ONNX Runtime с компрометацией agent-framework. Представители Microsoft пока не прокомментировали инциденты, но не исключено, что был успешно атакован разработчик, который имел доступ не только к agent-framework, но и к репозиторию ONNX Runtime.
При этом отключение репозитория также может быть как-то связано со вчерашней публикацией статьи в электронном журнале Phrack, в которой описывается уязвимость в парсере ONNX Runtime, позволявшая вредоносному onnx-файлу прочитать произвольные файлы или области памяти и сохранить полученные данные внутри загруженной нейросети. Авторы статьи показали, как при помощи данной уязвимости подготовить бэкдор для больших языковых моделей, который отправляет данные с сервера при обработке AI-моделью запроса со специальным кодовым словом. Проблема была устранена в июньском выпуске ONNX Runtime 1.27.0.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66714
Things happen.
contrinitiator
bonked 18 Nov 2026 12:39 +0000
original: continue@honk.any-key.press
Сами арты в исходном посте ВК
работы художника Масахиро Ито к отменённому постапокалиптическому научно-фантастическому хоррору, действие которого разворачивалось на территории России.
Масахиро Ито — японский художник и гейм-дизайнер, который известен как дизайнер монстров в первых трёх частях «Silent Hill», в частности, автор дизайна Пирамидоголового.
Домен Git-хостинга Codeberg заблокирован регистратором Домен оплачен до июля 2028 года. В сообщении сопровождающих Codeberg указано, что попытки передачи домена ими не осуществлялись (для домена выставлен флаг clientTransferProhibited, запрещающий перенос домена другому регистратору). Доступ к учётной записи в NameSilo сохранился, но домен codeberg.org теперь в ней не отображается. В истории операций в личном кабинете NameSilo подозрительной активности не наблюдается. Никаких уведомлений по электронной почте владельцы домена не получали.
Хостинг Codeberg используется при разработке таких известных проектов, как Gentoo Linux, Forgejo, SysVinit, Genode, OpenRGB, LibreBoot, Zig, Guix, ToyBox, CoW и River.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66713
Сами арты в исходном посте ВК
работы художника Масахиро Ито к отменённому постапокалиптическому научно-фантастическому хоррору, действие которого разворачивалось на территории России.
Масахиро Ито — японский художник и гейм-дизайнер, который известен как дизайнер монстров в первых трёх частях «Silent Hill», в частности, автор дизайна Пирамидоголового.
continue
honked back 18 Nov 2026 10:13 +0000
in reply to: https://metalhead.club/users/contrinitiator/statuses/117633438160911601
@contrinitiator Довольно смелый, но честны ход со стороны Васильева: перестать пытаться петь ;) Мне понравилось...
continue
bonked 18 Nov 2026 10:01 +0000
original: contrinitiator@metalhead.club
continue
bonked 18 Nov 2026 09:10 +0000
original: opennet@honk.any-key.press
Реализация самозагружающихся ZIP-архивов В отличие от форматов TAR или CPIO, в формате ZIP в начале размещается только небольшой заголовок, а оглавление всех файлов и их смещений сохраняется в конце файла, что позволяет разместить произвольные данные почти в самом начале архива. В представленном проекте параметры заголовка ZIP-архива подобраны таким образом, что они могут использоваться в качестве загрузочного сектора MBR.
Первые байты архива "PK\03\04" процессор x86 интерпретирует как машинный код, соответствующий 16-разрядным инструкциям процессора i8086 "push %ax; dec %bx; add (%si),%ax". Далее следует заголовок с версией, флагами, методом сжатия и временем модификации, данные в котором можно подобрать так, чтобы при исполнении содержимое соответствовало безобидным инструкциям и команде безусловного перехода jmp, передающей управление основному коду загрузчика.
В ZIP-файле также указывается сигнатура "1BADB002", которая определяется загрузчиками, поддерживающими Multiboot, как признак совместимого загрузочного образа (ядра). Благодаря этому, ZIP-образ может загружаться при помощи GRUB или при указании опции "-kernel" в QEMU. В этом случае загрузчик извлекает несжатый бинарный файл, размещает в памяти согласно заголовку и передаёт управление в 32-разрядном защищённом режиме. ZIP-образ также можно записать в первый сектор жёсткого диска, в этом случае первые 512 байт воспринимаются как классический MBR.
Весь начальный загрузочный код, включая заголовки ZIP и Multiboot, таблицу GDT, логику загрузки содержимого архива в память и перехода в защищённый режим, удалось уместить в 817 байт. Файлы в ZIP-архив помещены без сжатия (в поле с методом сжатия указывается 0), поэтому после загрузки ZIP-архива в память к размещённым в нём файлам можно обращаться напрямую, используя находящийся в конце ZIP-архива индекс (Central Directory) для симуляции простейшей файловой системы.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66709
Java4Shell - RCE-уязвимость в декодировщике Base64 из OpenJDK, затрагивающая многие Java-приложения Для вызова аварийного завершения приложения достаточно передать Base64-последовательность, состоящую из 64-символов "A", завершающуюся символом "=". Успешные атаки для удалённого выполнения кода, работающие на стадии до аутентификации, продемонстрированы для проектов Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins и PingFederate. На стадии после аутентификации удалось эксплуатировать Apache Kafka Broker, Apache Solr, Elasticsearch, Gerrit и Spinnaker.
Но это лишь охваченные при начальном тестировании проекты и с учётом широты применения формата Base64 проблема может затрагивать многие другие системы. Среди прочего, созданы прототипы эксплоитов, способные атаковать приложения на базе фреймворков Apache Struts и Spring Boot. Также показана возможность совершения атаки на клиентские Java-приложения, устанавливающие TLS-соединение с сервером, который контролируют атакующие. Техника эксплуатации не является универсальной и для каждого применения Base64 требуется создание специального эксплоита, но исследователям удалось автоматизировать генерацию подобных эксплоитов при помощи AI.
Уязвимость проявляется начиная с OpenJDK 17.0.6 и затрагивает производные дистрибутивы Java, включая Oracle Java SE, Oracle GraalVM, Amazon Corretto, Eclipse Temurin, Microsoft OpenJDK,
Azul Zulu,
BellSoft Liberica,
SAP SapMachine и
Red Hat OpenJDK. Компания Oracle устранила уязвимость во вчерашнем корректирующем обновлении своих продуктов. Уязвимости устранены в выпусках Java SE 27.0.1.1, 25.0.5.1,
21.0.13.1, 17.0.21.1, 11.0.33.1 и 8u513. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch,
Fedora, FreeBSD.
Атака возможна только на системы, поддерживающие инструкции AVX-512 VBMI. Для систем Intel отмечено проявление уязвимости на CPU Intel Xeon Ice Lake, Sapphire Rapids, Emerald Rapids и Granite Rapids, а для систем AMD в CPU EPYC и Ryzen, начиная с микроархитектуры Zen 4. Системы на базе архитектуры ARM64 проблеме не подвержены. В качестве обходного пути блокирования уязвимости можно запустить OpenJDK с флагом "-XX:-UseBASE64Intrinsics" для отключения ассемблерных оптимизаций или "-XX:UseAVX=2" для отключения AVX-512.
Для проверки поддержки инструкций AVX-512 VBMI в Linux можно использовать команду (в выводе должны присутствовать 4 флага avx512f, avx512bw, avx512vbmi и bmi2):
Уязвимость присутствует в ассемблерной реализации декодировщика Base64, ускоренного при помощи векторных инструкций AVX-512 VBMI, позволяющих обрабатывать большие блоки данных за один такт с помощью битовых масок. Проблема возникает из-за некорректного расчёта размера строк, заканчивающихся символом "=", применяемым в качестве заполнителя (padding) неполных блоков, если длина исходных данных не кратна 3 байтам.
В процессе обработки символов "=" декодировщик уменьшает размер итоговой строки, так как финальный блок содержит 1 или 2 байта вместо 3, но из-за ошибки при расчёте в возникало целочисленное переполнение (underflow) при вычитании и наличие символа "=" в конце строки определённого размера приводило к вычислению отрицательного значения -1 или -2. Далее данные значения обрабатывались как беззнаковые 64-разрядные числа, что приводило к созданию битовой маски, в которой все биты равны 1 (-1u64).
Для сохранения результата раскодирования упакованной строки размером 64 байта выделялся буфер размером 50 байт (в Base64 каждые исходные 3 байта кодируются в 4 символа), но при указании битовой маски -1u64 в инструкции evmovdqub при обработке финальных символов, в позицию со смещением 48 выполнялась запись 64 байт вместо 2, т.е. 62 байта записывались за границу буфера. Для эксплуатации уязвимости осуществляется перезапись поля с размером следом идущего массива, благодаря чему атакующий получает примитивы для произвольного чтения и записи в память.
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'
Источник: https://www.opennet.ru/opennews/art.shtml?num=66711
Реализация самозагружающихся ZIP-архивов В отличие от форматов TAR или CPIO, в формате ZIP в начале размещается только небольшой заголовок, а оглавление всех файлов и их смещений сохраняется в конце файла, что позволяет разместить произвольные данные почти в самом начале архива. В представленном проекте параметры заголовка ZIP-архива подобраны таким образом, что они могут использоваться в качестве загрузочного сектора MBR.
Первые байты архива "PK\03\04" процессор x86 интерпретирует как машинный код, соответствующий 16-разрядным инструкциям процессора i8086 "push %ax; dec %bx; add (%si),%ax". Далее следует заголовок с версией, флагами, методом сжатия и временем модификации, данные в котором можно подобрать так, чтобы при исполнении содержимое соответствовало безобидным инструкциям и команде безусловного перехода jmp, передающей управление основному коду загрузчика.
В ZIP-файле также указывается сигнатура "1BADB002", которая определяется загрузчиками, поддерживающими Multiboot, как признак совместимого загрузочного образа (ядра). Благодаря этому, ZIP-образ может загружаться при помощи GRUB или при указании опции "-kernel" в QEMU. В этом случае загрузчик извлекает несжатый бинарный файл, размещает в памяти согласно заголовку и передаёт управление в 32-разрядном защищённом режиме. ZIP-образ также можно записать в первый сектор жёсткого диска, в этом случае первые 512 байт воспринимаются как классический MBR.
Весь начальный загрузочный код, включая заголовки ZIP и Multiboot, таблицу GDT, логику загрузки содержимого архива в память и перехода в защищённый режим, удалось уместить в 817 байт. Файлы в ZIP-архив помещены без сжатия (в поле с методом сжатия указывается 0), поэтому после загрузки ZIP-архива в память к размещённым в нём файлам можно обращаться напрямую, используя находящийся в конце ZIP-архива индекс (Central Directory) для симуляции простейшей файловой системы.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66709
Прекращена разработка Redict, консервативного форка СУБД Redis Дрю ДеВолт рекомендовал пользователям перейти на использование Valkey, несмотря на пермиссивную лицензию, так как несмотря на доступность кода Redis под лицензией AGPL, для передачи изменений в него требуется подписание соглашения о передаче имущественных прав на код, что не исключает очередной переход на проприетарную лицензию в будущем. Для миграции с Redict на Valkey достаточно установить пакет с
Valkey и переименовать файл конфигурации с /etc/redict.conf в /etc/valkey.conf.
Изначально Redis поставлялся под разрешительной лицензией BSD, позволявшей не открывать свои изменения, после чего перешёл на проприетарные лицензии RSALv2 (Redis Source Available License v2) и SSPLv1 (Server Side Public License v1). Начиная с Redis 8 код проекта доступен под лицензией AGPLv3, особенностью которой является наличие ограничений для приложений, обеспечивающих функционирование сетевых сервисов. При использовании AGPL-компонентов в работе сетевых сервисов, разработчик обязан предоставить пользователю исходный код всех внесённых в эти компоненты изменений, даже если лежащее в основе сервиса программное обеспечение не распространяется и используется исключительно во внутренней инфраструктуре для организации работы сервиса.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66708
В феврале в Переславле-Залесском состоится конференция "СПО в высшей школе" Участие в конференции для докладчиков и слушателей бесплатное, докладчикам оплачивается проживание в отеле (по одному человеку на доклад), всем участникам предоставляется трансфер из Москвы и обратно, а также от гостиницы «Переславль» до места проведения конференции: Ярославская область, Переславский район, с. Веськово, улица Петра Первого, д. 4А (Институт программных систем имени А.К. Айламазяна РАН).
Видеозаписи докладов и презентации будут размещены в открытом доступе в VK, на странице мероприятия и на сайте 0x1.tv. Тезисы докладов выйдут отдельным сборником и будут опубликованы в национальной библиографической базе данных научного цитирования РИНЦ.
Принимаются доклады по следующим темам:
Доклады принимаются только по тематике свободного ПО. Доклады о бизнесе, рекламные и о проприетарном ПО запрещены. Если тема доклада связана с разработкой ПО, заявка должна содержать ссылку на сам код, опубликованный в любом общедоступном репозитории под любой свободной лицензией. Доклады по вопросам свободного ПО приветствуются для всех форм образования: не только ВУЗы, но и среднее профессиональное образование, школы, курсы, кружки, группы по подготовке специалистов.
Для докладов о студенческих проектах настоятельно рекомендуется, чтобы доклады делали студенты, а не их научные руководители.
Сроки подачи заявок (все даты включительно, UTC+3):
Публикация программы ожидается 21 января 2027 года.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66707
contrinitiator
honked back 17 Nov 2026 10:43 +0000
in reply to: https://mastodon.world/ap/users/115722092263279862/statuses/117628512422930955
continue
honked back 17 Nov 2026 09:36 +0000
in reply to: https://mastodon.ml/users/far5/statuses/117629942201333419
@far5 На КПК от Sony был отдельный аппарaтный mp3 плеер, который работал одновременно с однозадачной PalmOS
Дистрибутив по возможности бинарно совместим с Red Hat Enterprise Linux и может использоваться в качестве замены RHEL 10.3 и CentOS 10 Stream. Помимо ребрендинга и удаления специфичных для RHEL пакетов в AlmaLinux 10.3 отмечены следующие отличия от RHEL 10.3:
Дистрибутив AlmaLinux основан компанией CloudLinux в ответ на преждевременное сворачивание поддержки CentOS 8 компанией Red Hat (выпуск обновлений для CentOS 8 прекращён в конце 2021 года, а не в 2029 году, как предполагали пользователи). Проект курирует отдельная некоммерческая организация AlmaLinux OS Foundation, которая была создана для разработки на нейтральной площадке с участием сообщества и c использованием модели управления, похожей на организацию работы проекта Fedora. Дистрибутив бесплатен для всех категорий пользователей. Все наработки AlmaLinux публикуются под свободными лицензиями.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66706
Как и в классическом CentOS внесённые в пакеты Rocky Linux изменения главным образом сводятся к избавлению от привязки к бренду Red Hat и удалению специфичных для RHEL пакетов, таких как redhat-*, insights-client и subscription-manager-migration*. С обзором списка изменений в Rocky Linux 10.3 можно познакомиться в анонсе RHEL 10.3.
Среди специфичных для Rocky Linux изменений можно отметить официальную поддержку архитектуры RISC-V, реализованную для плат StarFive VisionFive 2 (VF2) и SiFive HiFive Premier P550, а также запуска в эмуляторе QEMU. Кроме того, проектом развивается несколько собственных репозиториев с дополнительными пакетами:
В качестве источника исходных пакетов при формировании Rocky Linux задействован репозиторий OpenELA, поддерживаемый совместно с Oracle и SUSE. Изменение процессов разработки обусловлено прекращением размещения компанией Red Hat исходных текстов rpm-пакетов RHEL в публичном репозитории git.centos.org. Исходные пакеты предоставляются клиентам компании только через закрытый раздел сайта, на котором действует пользовательское соглашение (EULA), запрещающее редистрибуцию данных, что не позволяет использовать эти пакеты для создания производных дистрибутивов. Исходные тексты остаются доступны в репозитории CentOS Stream, но он полностью не синхронизирован с RHEL и в нём не всегда самые свежие версии пакетов совпадают с пакетами из RHEL.
Дистрибутив Rocky Linux развивается под покровительством организации Rocky Enterprise Software Foundation (RESF), которая зарегистрирована как общественно-полезная корпорация (Public Benefits Corporation), не нацеленная на получение прибыли. Владельцем организации является Грегори Курцер (Gregory Kurtzer), основатель CentOS, но функции управления в соответствии с принятым уставом делегированы совету директоров, в который сообществом избираются участники, вовлечённые в работу над проектом. Для развития расширенных продуктов на базе Rocky Linux и поддержки сообщества разработчиков данного дистрибутива создана коммерческая компания Ctrl IQ. К разработке и финансированию проекта присоединились такие компании, как Google, Amazon Web Services, GitLab, MontaVista, 45Drives, OpenDrives и NAVER Cloud.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66705
Выпуск Phosh 0.59, GNOME-окружения для смартфонов Среди изменений:

Источник: https://www.opennet.ru/opennews/art.shtml?num=66704
contrinitiator
honked back 16 Nov 2026 15:38 +0000
in reply to: https://mastodon.world/ap/users/115722092263279862/statuses/117626576914057260
contrinitiator
honked back 16 Nov 2026 13:54 +0000
in reply to: https://libranet.de/objects/0b6b25a8-206a-fb06-8777-2e1752357071
@wthinker Тут у нас просто Пушкина цензурировать начали, чтобы дети не спивались. А у меня и няни-то не было никогда!
contrinitiator
honked 16 Nov 2026 13:21 +0000
Подпишем контракт, няня,
Где же ручка?!
Анонсирован смартфон Librem 5 v2 на базе архитектуры RISC-V Для блокирования попыток отслеживания и сбора информации о пользователе в устройстве предусмотрены аппаратные переключатели, которые на уровне разрыва цепей позволяют отключить камеру, микрофон, GPS, Wi-Fi/Bluetooth и модуль Baseband. Помимо этого, чип Wi-Fi/Bluetooth и Baseband-модуль для подключения к сотовой сети реализованы в форме извлекаемых карт. Средства для разработки и производства намерены привлечь через краудфандиг. Стоимость устройства составит $1599, а первые поставки намечены на май 2028 года. Поставка комплекта для разработчиков (DevKit) ожидается через 6-7 месяцев после окончания
краудфандинговой кампании.
Устройство будет укомплектовано сменным аккумулятором (4500mAh), двумя SIM-картами, разъёмами для SD-карт и наушников. При этом в Librem 5 v2 будет задействован тот же модульный корпус, камеры (8 и 13 мегапикселей) и 5.7-дюймовый экран (720 x 1440), что и у модели Librem 5. Размер оперативной памяти увеличится с 3 до 8 ГБ, а Flash-памяти с 32 до 128 ГБ. В планах разработка подключаемых модулей с 5G-модемом и NFC.
Для запуска приложений, ранее собранных для Librem 5, будет предложен эмлуятор, позволяющий запускать ARM64-программы в окружении RISC-V. Для запуска Android-приложений намерены задействован Waydroid. Предусмотрена возможность загрузки произвольных ОС c SD-карты. Для унификации работы приложений на смартфонах и ПК применяются библиотеки libhandy и Libadwaita на базе технологий GNOME. Подключив смартфон к монитору можно получить типовой рабочий стол GNOME с тем же набором приложений.
Поддержку сканеров отпечатков пальцев и аутентификации через распознавание лица принципиально добавлять не будут, так как судебная практика в США допускает принудительное применение биометрии, но требует явного согласия для разблокировки при помощи пароля.


Источник: https://www.opennet.ru/opennews/art.shtml?num=66702
Проблемы с обновлением пакета с ядром для Debian 12, приводящие к аварийному завершению работы Проблема проявляется в окружениях с файловой системой ext4 и может быть воспроизведена следующими командами:
  dd if=/dev/zero of=/var/tmp/a bs=1M count=8 conv=fsync
  sync
  echo 3 > /proc/sys/vm/drop_caches
  dd if=/dev/zero of=/var/tmp/b bs=1M count=8 conv=fsync
Источник: https://www.opennet.ru/opennews/art.shtml?num=66697
NoisyTCP - уязвимость в TCP-стеке ядра Linux Рабочие примеры совершения атаки для вызова отказа в обслуживании продемонстрированы для Nginx, Apache httpd и SSH в конфигурации по умолчанию. Уязвимость может использоваться для совершения атак на платформы контейнерной изоляции, так как эксплуатация уязвимости в любом контейнере приводит к остановке работы всего сервера. При тестировании в виртуальной машине на базе QEMU/KVM для эксплуатации потребовалось от 5 секунд до 2 минут, но при этом атака на сервер Nginx, выполняемый в основной системе, при использовании 8 RX-очередей заняла 14 часов.
Уязвимость присутствует начиная с ядра Linux 4.3 (2015 год) и устранена в выпусках 6.12.117, 6.18.63 и 7.3.4. Статус устранения уязвимостей в дистрибутивах можно оценить на данных страницах: Debian, Ubuntu, SUSE/openSUSE, RHEL, Gentoo, Arch,
Fedora.
Проблема проявляется при использовании нескольких RX-очередей (по умолчанию, посмотреть можно через "ls /sys/class/net/имя_cетевого_интерфейса/queues") или при включении режима RPS (Receive Packet Steering, проверить можно через "cat /sys/class/net/имя_cетевого_интерфейса/queues/rx-*/rps_cpus"). В качестве обходных путей блокирования уязвимости упоминается использование только одной очереди приёма пакетов (RX) или отключение SYN Cookie ("sysctl -w net.ipv4.tcp_syncookies=0"), что приведёт к снижению производительности из-за обработки всех входящих пакетов только одним ядром CPU и отключению защиты от SYN-флуда соответственно. Изменение настроек SYN Cookie требуется для всех пространств имён (для каждого контейнера).
Источник: https://www.opennet.ru/opennews/art.shtml?num=66700
Уязвимость в uBlock Origin, позволяющая подставить JаvaScript-код на чужие сайты Уязвимость присутствует в механизме отображения интерфейса "Element picker" для добавления собственных правил блокировки и фильтров, который можно вызвать при просмотре страницы через контекстное меню. Интерфейс показывается через подстановку на текущую страницу iframe и загрузки в него содержимого через URL "moz-extension://UUID_дополнения/web_accessible_resources/epicker-ui.html". Данная служебная страница взаимодействует с фоновым обработчиком дополнения и передаёт ему информацию о добавленных пользователем правилах и фильтрах.
Атака сводится к добавлению на страницу атакующего невидимого iframe, загружающего содержимое "Element picker" по служебному URL uBlock Origin. Далее в загруженный интерфейс подставляется новый фильтр, используя для обхода проверки подстановку через поле opt данных, отделённых символом переноса строки. После этого создаются условия для клика пользователя (например, выводится запрос согласия или отказа от передачи Cookie) и позиция невидимого iframe, размещённого поверх содержимого, подбирается так, чтобы клик пришёлся на невидимую кнопку "Create" в интерфейсе uBlock Origin.
Для проведения атаки требуется определение идентификатора дополнения (UUID), который при установке генерируется случайным образом. Чтобы узнать UUID использован трюк с перехватом операции fetch. Для блокирование некоторых ресурсов uBlock Origin перехватывает вызов fetch и выполняет через API XMLHttpRequest запрос к дополнению по служебному URL, например, "moz-extension://UUID_дополнения/web_accessible_resources/googlesyndication_adsbygoogle.js". Атакующий может узнать UUID, перехватив на своей странице вызов XMLHttpRequest и инициировав срабатывание фильтра uBlock Origin через выполнение "fetch('/adsbygoogle.js').catch(() => {});".
В отчёте об уязвимости упоминается, что похожая проблема проявляется и в дополнении uBlock Origin Lite (uBO Lite), использующем третью версию манифеста Chromium, но она не так опасна, как в дополнении uBlock Origin на базе второй версии манифеста, которое продолжает поставляться для Firefox.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66699
Выпуск eCat 4.5.0, эмулятора советских ретрокомпьютеров Эмулируемые устройства:
В новом выпуске добавлена эмуляция компьютеров Электроника МС 0585,
Правец 82/8М/8А/8С и Правец-8Д. Улучшена эмуляция УК-НЦ, БК, ДВК-1, ДВК-2, Радио-86РК и Агат. Реализован эффект послесвечения люминофора. Добавлено автосохранение образов дискет и запоминание положений отладочных окон.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66696
Проект borland-reborn воссоздал исходный код компилятора Borland C++ 2.0 Помимо этого подготовлен порт Borland C++ 2.0 для современных систем, позволяющий собрать компилятор и препроцессор для Linux и Windows. В 1874 из 1880 проверочных компиляций разного кода порт сгенерировал объектные и ассемблерные файлы, идентичные исходным (в 6 сборках из-за специфичных для DOS особенностей работы с памятью компилятор выдавал ошибку). В качестве основного применения порта называется сборка декомпилированных старых игр.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66695
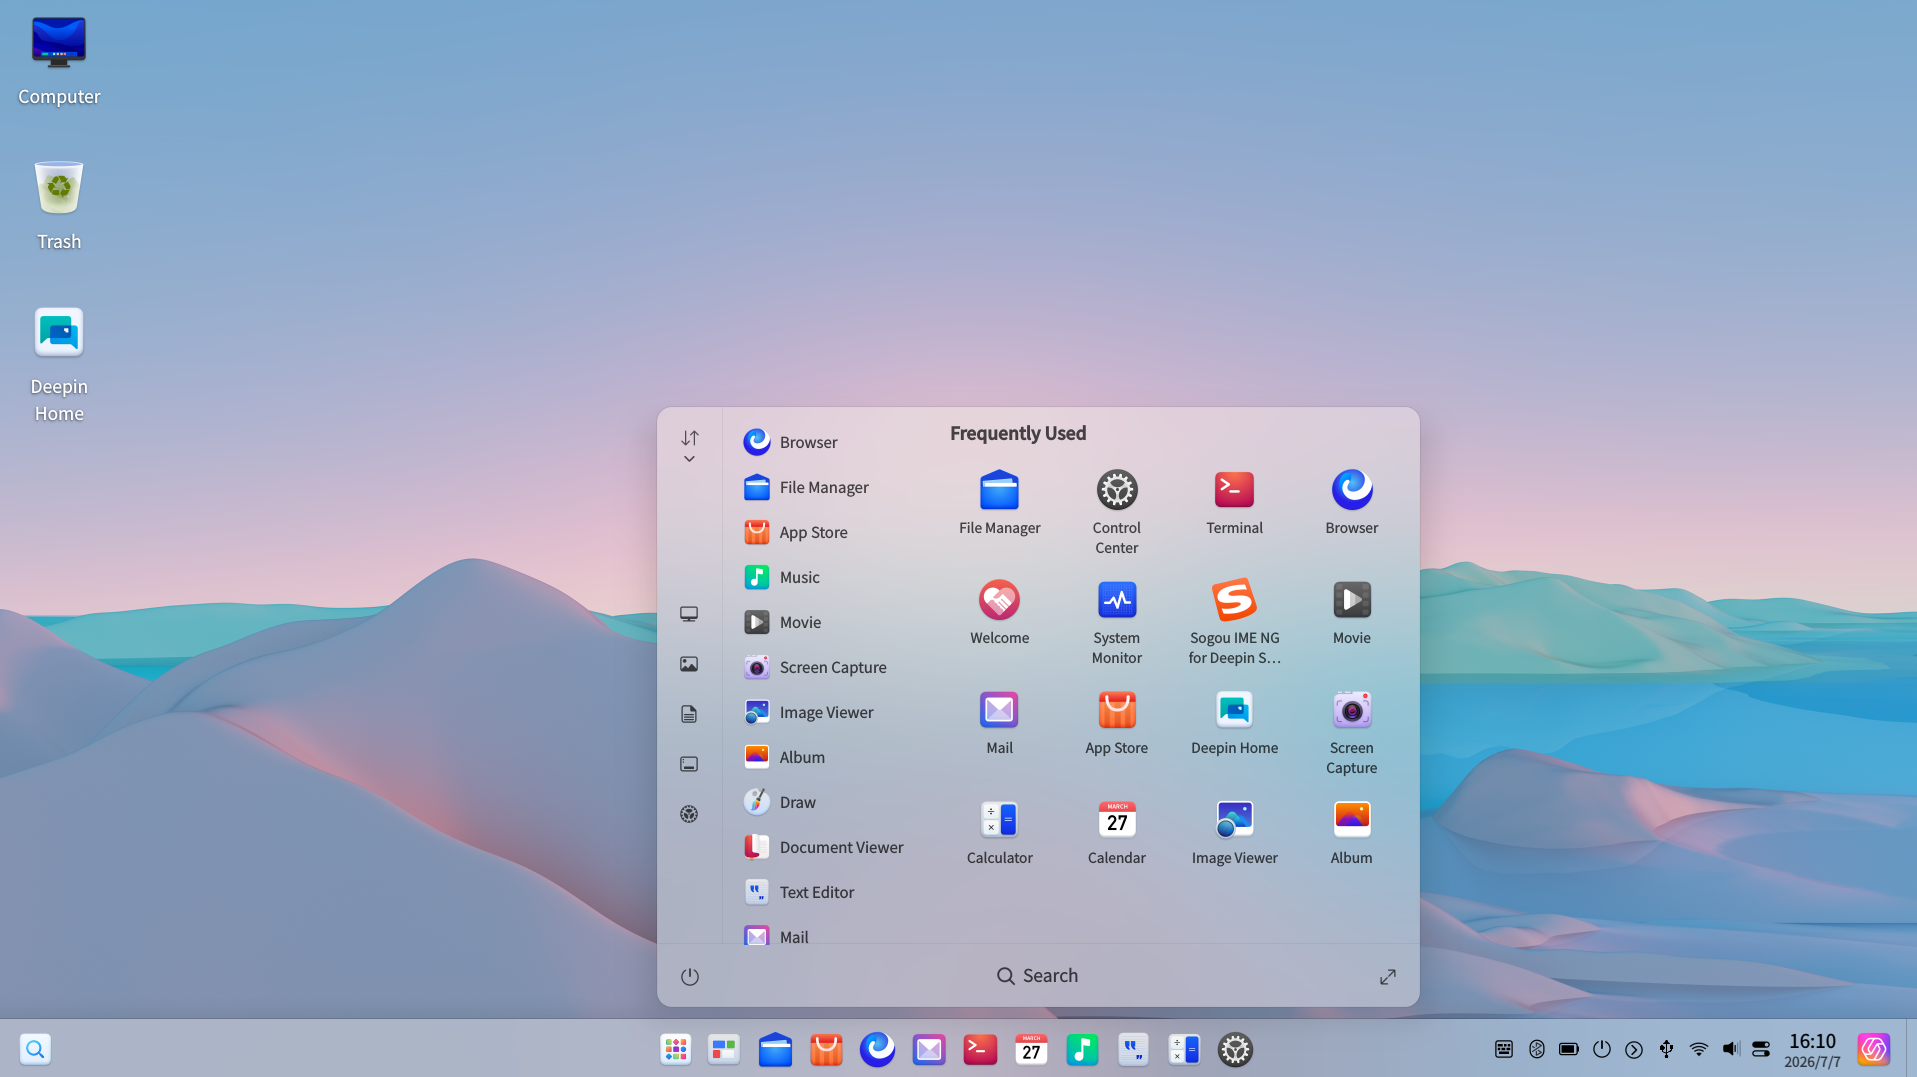
Выпуск дистрибутива Deepin 25.3, развивающего собственное графическое окружение Компоненты рабочего стола и приложения разрабатываются с использованием языков C/C++ и Go. Графический интерфейс построен с использованием библиотеки Qt. Ключевой особенностью рабочего стола Deepin является панель, которая поддерживает несколько режимов работы. В классическом режиме осуществляется более явное отделение открытых окон и предлагаемых для запуска приложений, отображается область системного лотка. Эффективный режим чем-то напоминает Unity, смешивая индикаторы запущенных программ, избранных приложений и управляющих апплетов (настройка громкости/яркости, подключённые накопители, часы, состояние сети и т.п.). Интерфейс запуска программ предоставляет два режима - просмотр избранных приложений и навигация по каталогу установленных программ.
Среди изменений:
Источник: https://www.opennet.ru/opennews/art.shtml?num=66694
contrinitiator
honked back 15 Nov 2026 12:54 +0000
in reply to: https://misskey.vikingkong.xyz/notes/atl48243l03p008m
continue
bonked 15 Nov 2026 08:31 +0000
original: liilliil@mastodon.online
Больше всего повеселил вот этот ролик 🤣
Браво, Анна Достоевская 🦟
Представлен XRAID с реализацией RAID для XFS Для распределения информации по накопителям в XRAID применяется декластеризованный контроль чётности, напоминающий dRAID в OpenZFS, при котором для горячего восстановления (hot spare) не выделяются отдельные накопители, а данные, информация контроля чётности и свободное резервное пространство (spare space) равномерно распределяются по всем накопителям. Процесс чтения, записи и восстановления в случае аварий, охватывает все имеющиеся накопители, что повышает пропускную способность, снижает нагрузку на отдельные диски, позволяет избежать заметного проседания производительности при авариях и существенно ускоряет процесс перестроения массива после добавления или замены накопителей.
Декластеризованные RAID также упрощают создание отказоустойчивых массивов с очень большим числом дисков. В процессе восстановления после аварий XRAID динамически определяет порядок перестроения накопителей, в первую очередь обрабатывая зоны с большей потерей избыточной информации и перестраивая зоны с данными перед зонами с информацией контроля чётности.
XRAID изначально развивается с оглядкой на возможность использования с зонированными накопителями, пространство для хранения в которых разбивается на зоны, составляющие группы блоков или секторов. В подобных устройствах допускается только последовательное добавление данных с обновлением целиком всей группы блоков. Например, зонирование записи применяется в дисках SMR (Shingled Magnetic Recording), в которых ширина дорожки меньше ширины магнитной головки, и запись производится с частичным перекрытием соседней дорожки, т.е. любая перезапись приводит к необходимости перезаписи всей группы дорожек.
Для поддержки зонированных устройств в XRAID задействован реализованный в XFS и ядре Linux распределитель блоков для зонированных устройств (zoned allocator), использующий RT-подраздел (RealTime subvolume) для организации раздельного хранения данных и метаданных (в зонах c последовательной записью хранится только содержимое файлов, а метаданные ФС размещаются в обычных зонах или на дополнительных SSD-накопителях).
В XRAID механизмы контроля чётности RAID применяются только для содержимого файлов, а избыточность для метаданных реализуется через задействование уже имеющихся в ядре Linux драйверов, например, через зеркалирование при помощи MD RAID, что более эффективно для мелких объектов, обновляемых по месту. Реализация RAID встраивается в XFS до обработчиков зонированного ввода/вывода, представляющих физические зоны нижележащих накопителей в форме логических зон, подобно многослойному блочному устройству.
Работа над XRAID ведётся уже полтора года, и хотя реализация пока не готова для интеграции в основной состав ядра, она уже пригодна для тестирования широкой аудиторией. В предложенной реализации поддерживается от 0 до 2 уровней чётности (в разработке код для поддержки 3 и более уровней). Для управления XRAID в инструментарий xfsprogs добавлена новая утилита "xraid" и реализована поддержка XRAID в mkfs. Помимо этого в утилиту для инспектирования зонированных накопителей Zonar добавлены возможности для визуализации маппинга логических зон на физические зоны.
Опубликованы результаты тестирования производительности XRAID в сравнении с mdraid и btrfs, проведённые для XRAID-массива в конфигурации из двух SSD-накопителей WD DC-SN650 для метаданных (зеркало на базе mdraid), шести обычных SATA-дисков WD DC-HC590 26 TB и 6-21 зонированных дисков WD DC-HC690 30 TB (SMR).
Также проведено тестирования XRAID на обычных незонированных SSD-накопителях в конфигурации с одним 4 TiB Samsung PM9D3a для метаданных и пятью 4 Tib Samsung PM9D3a для RAID (4 + 1).


Источник: https://www.opennet.ru/opennews/art.shtml?num=66692
contrinitiator
honked 15 Nov 2026 07:55 +0000
Синдром DDD расшифровывается как debility, dependency, and dread (истощение, зависимость и страх). Это психологическая и поведенческая модель, которую описали исследователи Фарбер, Харлоу и Уэст в 1957 году для объяснения механизмов принудительного влияния на психику человека (например, у военнопленных или жертв «промывания мозгов»). Три ключевых компонента • Истощение (Debility): Физическое и умственное изнеможение, вызванное недоеданием, лишением сна, болезнями или постоянным стрессом. Это снижает базовую сопротивляемость человека и лишает его энергии для защиты своих взглядов. https://www.filmsforaction.org/watch/human-resources-social-engineering-in-the-20th-century-2010/
• Зависимость (Dependency): Состояние вынужденной опоры на агрессора, следователя или группу для удовлетворения базовых потребностей, получения безопасности, одобрения или информации. Человек при этом полностью изолируется от внешней поддержки.
• Страх или ужас (Dread): Постоянная тревога, боязнь наказания или угроз. Это удерживает нервную систему в состоянии хронического напряжения или ступора, разрушая способность к критическому мышлению.
Выпуск открытого API-клиента Kurlo 3.1 Основные возможности
Изменения в версии 3.1
Источник: https://www.opennet.ru/opennews/art.shtml?num=66690
continue
bonked 14 Nov 2026 14:01 +0000
original: liilliil@mastodon.online

Компания Cloudflare открыла код web-браузера Kitesurf Вместо тяжеловесных браузерных движков в Kitesurf задействованы открытые библиотеки на языке Rust: Blitz для разбора HTML, работы с DOM, компоновки и отрисовки страницы; Stylo (используется в Firefox) для обработки CSS; Boa для выполнения JavaScript и поддержки WebAssembly; Linebender для работы с текстом и 2D-графикой; Krilla для генерации вывода в формате PDF.
По сравнению с использованием движка Chromium при выполнении операций создания скриншотов в Kitesurf отмечено снижение нагрузки на CPU в 3.1 раза и снижение потребления памяти в 4.7 раза, а при разборе HTML - в 3.8 и 7 раз соответственно. При этом общее время выполнения тестов оказалось в 1.7 и 1.8 раз медленнее из-за холодного старта, растеризации и кодирования в JPEG/PNG.
Kitesurf успешно проходит более 215 тысяч тестов из набора WPT (Web Platform Tests), корректно отрисовывает страницы типовых сайтов, таких как Wikipedia, поддерживает разные web-фреймворки (React, Vue, Angular, Preact) и способен выполнить игру Doom, скомпилированную в WebAssembly.
Из ограничений, отмечается отсутствие поддержи воспроизведения видео, WebGL, сложных скриптов для проверки капчи и длительных аутентифицированных сеансов, требующих сохранения состояния.
Браузер состоит из трёх компонентов:
Компоненты изолированы друг от друга и имеют доступ только к необходимым ресурсам. Работа осуществляется в режиме Stateless без сохранения состояния.
Kitesurf рассчитан на запуск с использование платформы Cloudflare Workers (доступен открытый runtime workerd) с компиляцией в WebAssembly, но может применяться не только в инфраструктуре Cloudflare, но и на локальных системах с Node.js. Для управления и автоматизации взаимодействия с Kitesurf предлагается использовать Web API через WebSocket, интерфейс командной строки и протокол CDP, совместимый с библиотекой Puppeteer.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66689
Mozilla сворачивает проект Solo
Источник: https://www.opennet.ru/opennews/art.shtml?num=66686
Обновление операционной системы MenuetOS 1.63, написанной на языке ассемблера Система поддерживает вытесняющую многозадачность, загрузку на системах с UEFI и SMP на многоядерных системах. Проектом также развивается собственный X-сервер и предоставляется встроенный графический интерфейс пользователя с поддержкой тем оформления, операций Drag&Drop, кодировки UTF-8 и переключений клавиатурных раскладок. Для разработки приложений на языке ассемблера предлагается собственная интегрированная среда разработки.
В операционной системе доступны сетевой стек, драйверы для Ethernet и USB 2.0, звуковые кодеки AC97 и Intel HDA (ALC662/888). Проектом развивается простой web-браузер HTTPC, почтовый и ftp клиенты, VNC-клиент, серверы ftp и http, приложения для просмотра изображений, редактирования текстов, работы с файлами, просмотра видео, воспроизведения музыки. Для навигации по файлам предлагается использовать файловый менеджер NDN (Necromancer's Dos Navigator), портированный для MenuetOS.
Возможен запуск DOS-эмулятора и таких игр, как Quake и Doom. Совместимость с Linux обеспечивается при помощи базового слоя POSIX, позволяющего создавать GUI-приложения, которых могут запускаться в Menuet и Linux/X11, а также собственного X-сервера, написанного на языке ассемблера, в который можно перенаправить вывод приложения, запущенного на внешней системе с Linux, для отображения его интерфейса в MenuetOS.
Из недавних изменений:

Источник: https://www.opennet.ru/opennews/art.shtml?num=66685
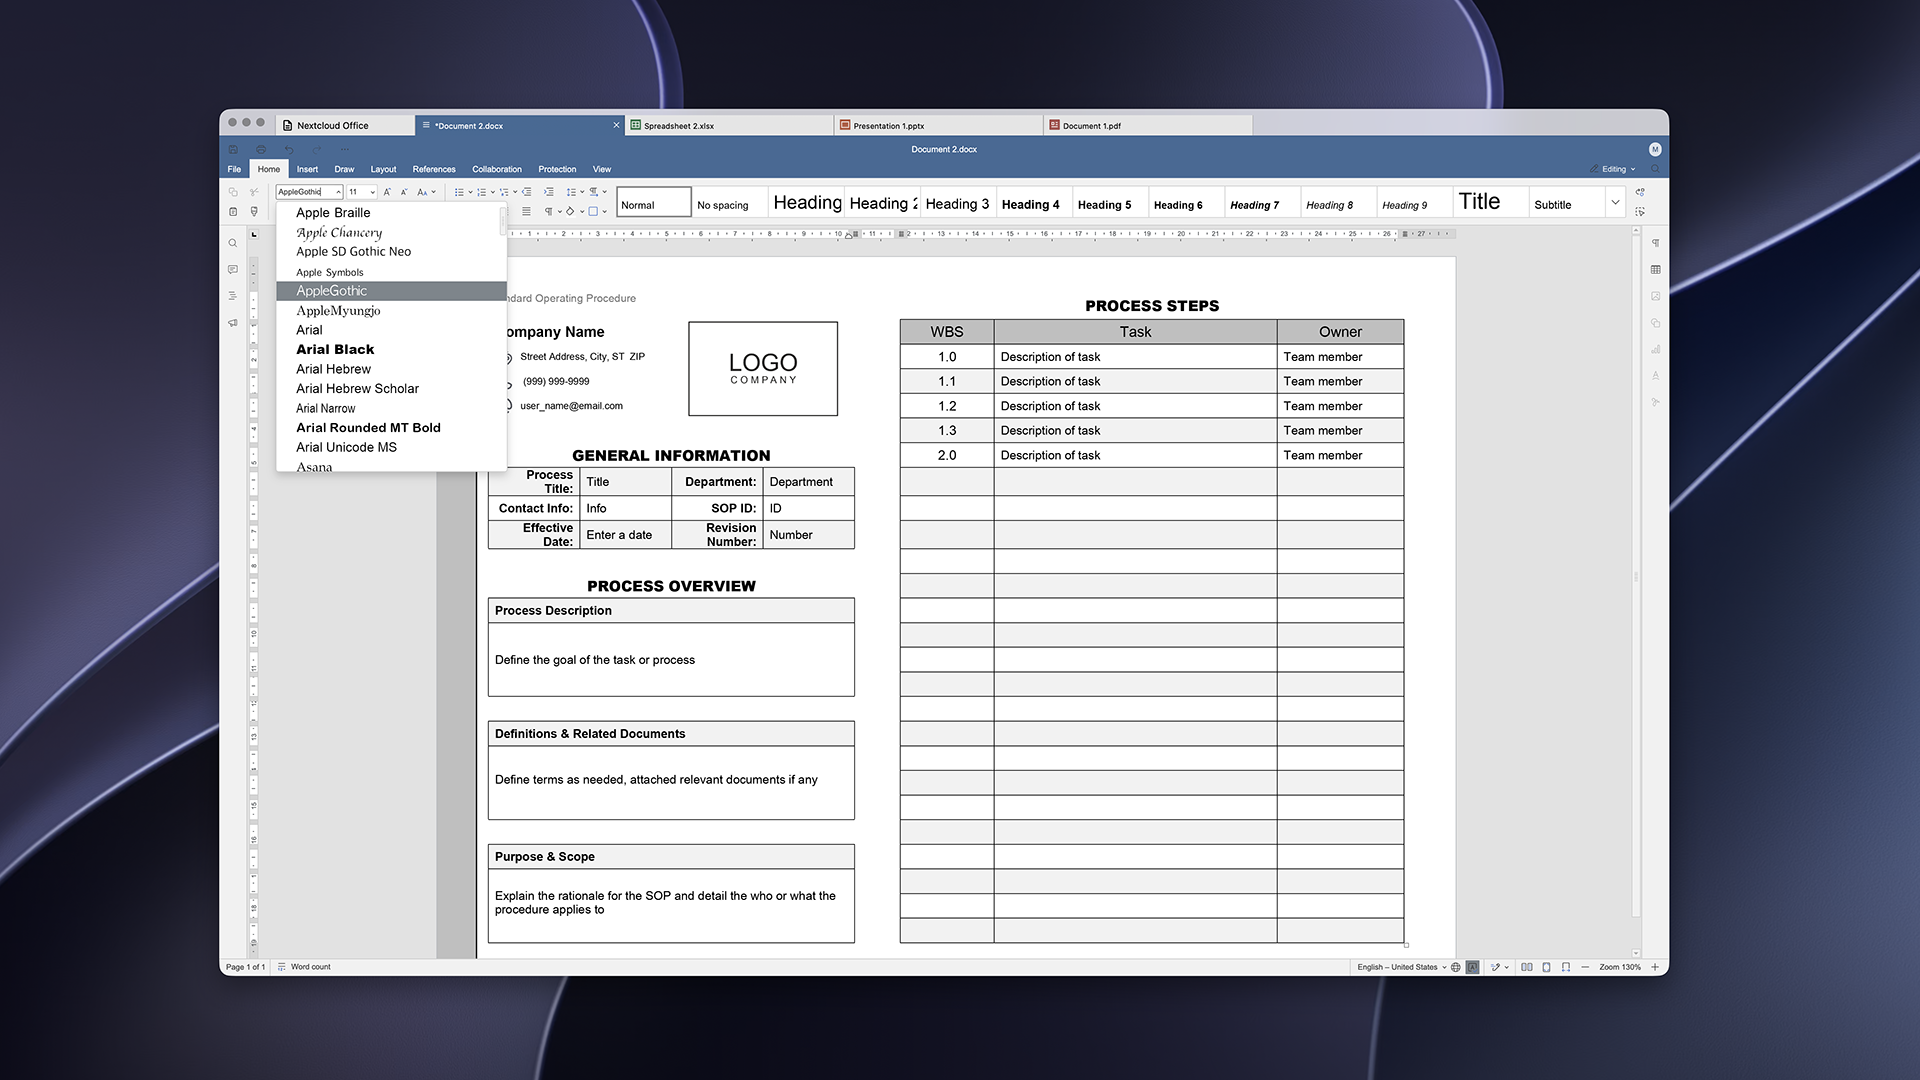
Сформированы десктоп-сборки открытого офисного пакета Euro-Office В рамках проекта Euro-Office двенадцать европейских организаций, среди которых Nextcloud, IONOS, Eurostack, XWiki, OpenProject, Soverin, Abilian и BTactic, развивают независимую платформу для совместной работы с документами, PDF-файлами, электронными таблицами и презентациями. Проект является форком офисного пакета ONLYOFFICE и повторяет функциональность ветки ONLYOFFICE 9.3 (актуальный выпуск 10.0).
Самодостаточные десктоп-сборки основаны на ONLYOFFICE DesktopEditors, а серверная версия на ONLYOFFICE DocumentServer.
Из особенностей Nextcloud Office Desktop отмечается возможность работы как локальными файлами, хранимыми на устройстве, так и с облачным хранилищем на базе Nextcloud. Отдельно упоминается возможность использования уже установленных в системе шрифтов, а также поддержка заверения документов электронной подписью и ограничение доступа через шифрование с использованием пароля. Заявлена совместимость с форматами MS Office и OpenDocument (DOCX, PPTX, XLSX, ODT, ODS, ODP).
Источник: https://www.opennet.ru/opennews/art.shtml?num=66684
contrinitiator
bonked 14 Nov 2026 07:30 +0000
original: Konstantin@pixelfed.de
Высокие излучины
Берега у Дрысы в основном высокие, крутые. И на этих высоких излучинах есть стояночки с шикарными видами на реку — если сумеешь проломиться сквозь заросли осоки или вылезти на крутой берег с небольшой полочки под обрывом, вроде виднеющейся вдалеке из-за дерева. Да, придётся далеко выносить пакрафт и гермы на горку, набирать воды в канистру, чтобы лишний раз не лазить по горкам... Но палатка возле края обрыва с видом на рассвет того стоит...
Река Дрыса. Витебщина, Беларусь.
#photography #WTphoto #nature #travel #river #by #природа #река #путешествия
Выпуск UDisks 2.12.0, инструментария для управления дисками в Linux В новой версии:
Источник: https://www.opennet.ru/opennews/art.shtml?num=66683
Новые версии Wine 11.22 и Wine-staging 11.22 Наиболее важные изменения:
Параллельно сформирован выпуск проекта Wine Staging 11.22, предоставляющего расширенные сборки Wine, включающие не полностью готовые или рискованные патчи, пока непригодные для принятия в основную ветку Wine. По сравнению с Wine в Wine Staging предоставляется 282 дополнительных патча (в прошлой версии было 275). В новом выпуске Wine Staging осуществлена синхронизация с кодовой базой Wine 11.22, обновлён код vkd3d и ws2_32-af_unix. В основной состав Wine перенесён патч с реализацией SQLDescribeColW на базе ANSI-драйвера в библиотеке dbc32. Удалён патч ntdll-ForceBottomUpAlloc, который больше не требуется после исправления ошибки в основной кодовой базе.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66682
#сегодня какое-то такое настроение
                                      \\     //                 ~~  Р
                        ~               \   /                   ~~   E
                        ~                \ /                    ~~    А
   \\             //    ~                 Y                     ~~     Н
     \           /      ~        +-------------------+          ~~      И
      \         /       ~        |  +=============+  |          ~~       М
       +-------+        ~        |  |#WW"  `  %%&&|  |          ~~        А
       |+=====+|        ~        |  |##WW"  `  %%&|  |          ~~         Ц
       ||     ||        ~        |  |* ##WW" `  %%|  |          ~~          И
       ||     ||        ~        |  | * ##WW" `  %|  |          ~~           Я
       |+=====+|        ~        |  +=============+  |          ~~
       +-------+        ~        |                   |          ~~             Р
      /         \       ~        +-------------------+          ~~            Е
     /           \      ~             /         \               ~~           А
   //             \\    ~    +----------------------------+     ~~          Н
                        ~    I                            I     ~~         И
                        ~    I                            I     ~~        М
                                                                ~~       А
череп крепко разворочен, и мозги текут сквозь стены --          ~~      Ц
стены, стены, двери, окна -- другие были рядом                  ~~     И
торопливо постигая положение вещей                              ~     Я
созерцая похождения текущего повсюду
по привычке продолжая ритуально повторять
Выпуск Rust 1.100. Компилятор tsrs для TypeScript, оптимизатор компиляции rustd и ОС FTL Методы работы с памятью в Rust нацелены на исключение ошибок при манипулировании указателями и защиту от проблем, возникающих из-за низкоуровневой работы с памятью, таких как обращение к области памяти после её освобождения, разыменование нулевых указателей, выход за границы буфера и т.п. Для распространения библиотек, обеспечения сборки и управления зависимостями проектом развивается пакетный менеджер Cargo. Для размещения библиотек поддерживается репозиторий crates.io.
Безопасная работа с памятью обеспечивается в Rust во время компиляции через проверку ссылок, отслеживание владения объектами, учёт времени жизни объектов (области видимости) и оценку корректности доступа к памяти во время выполнения кода. Rust также предоставляет средства для защиты от целочисленных переполнений, требует обязательной инициализации значений переменных перед использованием, лучше обрабатывает ошибки в стандартной библиотеке, применяет концепцию неизменяемости (immutable) ссылок и переменных по умолчанию, предлагает сильную статическую типизацию для минимизации логических ошибок.
Основные новшества:
Дополнительно можно отметить недавно анонсированные проекты и события, связанные с Rust:
   fn mrrrow(option: Option‹u32›) {
       let value = match option {
           Some(x) => x,
           None => return,
       };
   }
   [registry]
   global-min-publish-age = "3 days"
impl PartialEq‹Cow‹'_, [U]›› for Vec‹T, A>impl PartialEq‹Cow‹'_, [U]›› for &[T]impl PartialEq‹Cow‹'_, [U]›› for &mut [T]std::alloc::Allocatorstd::alloc::Globalstd::alloc::Systemimpl Allocator for Globalimpl Allocator for Systemimpl‹A: Allocator> Allocator for &Aimpl‹T: Allocator, A: Allocator> Allocator for Box‹T, A>impl‹A: Allocator> Allocator for &mut Aimpl‹T: Allocator, A: Allocator> Allocator for Arc‹T, A>impl‹T: Allocator, A: Allocator> Allocator for Rc‹T, A>Box::new_inBox::from_raw_inBox::from_non_null_inBox::into_raw_with_allocatorBox::into_non_null_with_allocatorBox::allocatorVec::new_inVec::with_capacity_inVec::from_raw_parts_inVec::from_parts_inVec::into_raw_parts_with_allocatorVec::into_parts_with_allocatorVec::allocatorChild::main_thread_handleimpl Default for std::sync::Oncebool::toggleBox::takeBox::mapRc::mapArc::mapimpl AsRef‹T> for !impl AsMut‹T> for !core::mem::DropGuardcore::mem::conjure_zstUnsafeCell::replaceUnsafeCell::as_ref_uncheckedUnsafeCell::as_mut_uncheckedstr::trim_prefixstr::trim_suffix[T]::trim_prefix[T]::trim_suffixPath::trim_prefixVec::from_fnos::windows::process::CommandExt::show_window
Источник: https://www.opennet.ru/opennews/art.shtml?num=66680
contrinitiator
honked back 13 Nov 2026 12:53 +0000
in reply to: https://friendica.ironbug.org/objects/3217dd65-816a-f619-86f3-f63359904100
contrinitiator
honked back 13 Nov 2026 12:49 +0000
in reply to: https://social.coolbug.org/n/p/1794572675.961769
@n
Заснуть почти под любое чтение можно! Вообще не очень с ним знаком, только экранизацию про учительницу помню.
@vikingkong
Атаки на приложения, использующие ImageMagick в конфигурации по умолчанию За последние два месяца в ImageMagick устранено около сотни уязвимостей, но проблемы, о которых предупреждает CERT, вызваны не ошибками в коде ImageMagick, а использованием по умолчанию настроек, допускающих вызов внешних обработчиков для форматов SVG и PostScript.
Обработчик в ImageMagick выбирается в зависимости от содержимого, а не расширения файла, поэтому если приложение фильтрует загрузки на уровне расширений атакующий может передать данные в форматах SVG или PostScript, например, под видом файлов с расширением JPEG или PNG.
Возможность эксплуатации уязвимости подтверждена в приложениях на базе Ruby on Rails и WordPress, но также не исключается и в других проектах, использующих ImageMagick для конвертации изображений, обрезки и создания миниатюр, таких как MediaWiki, ownCloud Classic и Redmine. Проблема также охватывает AI-инструменты, вызывающие ImageMagick при выполнении заданий, связанных с обработкой изображений.
Приводятся два сценария атаки:
Для блокирования уязвимостей недостаточно обновления ImageMagick, а требуется изменение настроек в файле /etc/ImageMagick/policy.xml, в котором необходимо оставить только поддержку самых необходимых форматов и операций или как минимум запретить вызов внешних обработчиков для форматов MSL, MVG, PS, EPS и PDF. Помимо этого рекомендуется изолировать код для преобразования сторонних изображений в отдельном контейнере, проверять файлы не только по расширению, но и по содержимому, и настроить мониторинг логов ImageMagick на предмет сбоев и необычной активности.
   ‹policy domain="coder" rights="none" pattern="MSL"/›
   ‹policy domain="delegate" rights="none" pattern="gs"/›
   ‹policy domain="coder" rights="none" pattern="{PS,PS2,PS3,EPS,EPS2,EPS3,EPI,EPSF,EPSI,EPT,EPT2,EPT3,PDF,AI,EPDF,PDFA,POCKETMOD,XPS,PCL}"/›
Источник: https://www.opennet.ru/opennews/art.shtml?num=66679
continue
bonked 13 Nov 2026 10:46 +0000
original: daniil@d.miku-dominant.ts.net
Товарищи, посоветуйте крутой паяльник
continue
bonked 13 Nov 2026 10:42 +0000
original: shmeley@mastodon.social
Березовая кора 😍

ESP-KVM 0.83.0 и открытая прошивка для JetKVM Mini В новом выпуске появилась прошивка для устройства JetKVM Mini с готовым KVM, размером 42x42x23 мм. JetKVM Mini оснащён платой ESP32-P4X, 32 МБ PSRAM, мостом HDMI TC358743, 100-мегабитным Ethernet, слотом microSD и квадратным экраном 240x240 на ST7789. После перепрошивки работают все проверенные возможности, включая трансляция с качеством 1080p50, Ethernet, обновления по сети, клавиатура, мышь, экран, кнопки сбоку, microSD.
Ставится прошивка один раз по USB. Штатная прошивка JetKVM принимает только подписанные обновления. В её настройках надо включить USB Debugging, иначе порт для прошивки отключается через пару секунд после старта, и подключить Mini к компьютеру разъёмом EXT. Перед записью стоит снять полную копию Flash. На странице прошивальщика для этого есть кнопка, она читает все 16 МБ прямо из браузера через esptool-js. Вернуть заводскую прошивку можно из созданной копии или из образа восстановления, который JetKVM публикует для каждой модели. В дальнейшем обновления загружаются по сети, и старая версия остаётся во второй половине Flash-а на случай отката.
На JetKVM Mini, к сожалению, не разведён звук с HDMI. TC358743 умеет отдавать звук по I2S на три вывода, но на этой плате они никуда не подключены. Прошивка JetKVM обходит это так: Mini показывается целевой машине как USB-колонка. Так теперь умеет и ESP-KVM. После включения настройки целевая машина видит устройство "ESP-KVM Speaker" - это UAC2, 48 кГц, 16 бит, стерео, один изохронный OUT-эндпоинт. Частота привязана к кадрам SOF, поэтому эндпоинт обратной связи не нужен. Прерывание считает пришедшие байты и раз в 5 мс будит задачу, которая режет поток на те же блоки, что приходят с I2S. Дальше всё общее: кодировщик Opus, WebRTC в браузер, записи и видеорегистратор. Звук через USB есть в прошивке для всех плат. Он нужен и там, где звук с HDMI не подключён совсем, например на M5Stack PoE-P4 с модулем Display In, у которого аудиовыводы моста висят в воздухе.
Из 7349 раскрытых Anthropic уязвимостей лишь 217 помечены как исправленные Несмотря на то, что число дубликатов и отозванных отчётов в 9.5 раз превышает число исправленных проблем, компания Anthropic заявила об увеличении доли подтверждённых положительных результатов c 90.8% до 94.2%. За два последних месяца компания Anthropic выявила 11813 новых проблем, но за это время зафиксировано лишь 15 исправлений, что демонстрирует увеличение разрыва между обнаружением уязвимостей и их устранением.
Ситуацию усугубляет то, что работа по подтверждению уязвимостей, выявленных в рамках инициативы OSS Scanner, перекладывается на сопровождающих, которые оказываются завалены непроверенными отчётами об ошибках. Из более 29 тысяч выявленных проблем, ручная проверка была проведена только для 6000, а для проверки остальных не хватает людей, поэтому компания начала отправку отчётов без ручного подтверждения.
Проект curl в ходе ручной проверки 34 подобных отчётов об уязвимостях, отклонил 19 и признал неопасными 6 (оставшиеся 9 ещё находятся на этапе проверки).
Если рассматривать 442 отчёта Anthropic, которым присвоены CVE-идентификаторы, то в 50 из них (11.21%) выставлен критический уровень опасности, в 189 (42.38%) - высокий уровень опасности 143 (32%) - средний и лишь в 36 (8.07%) - низкий.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66678
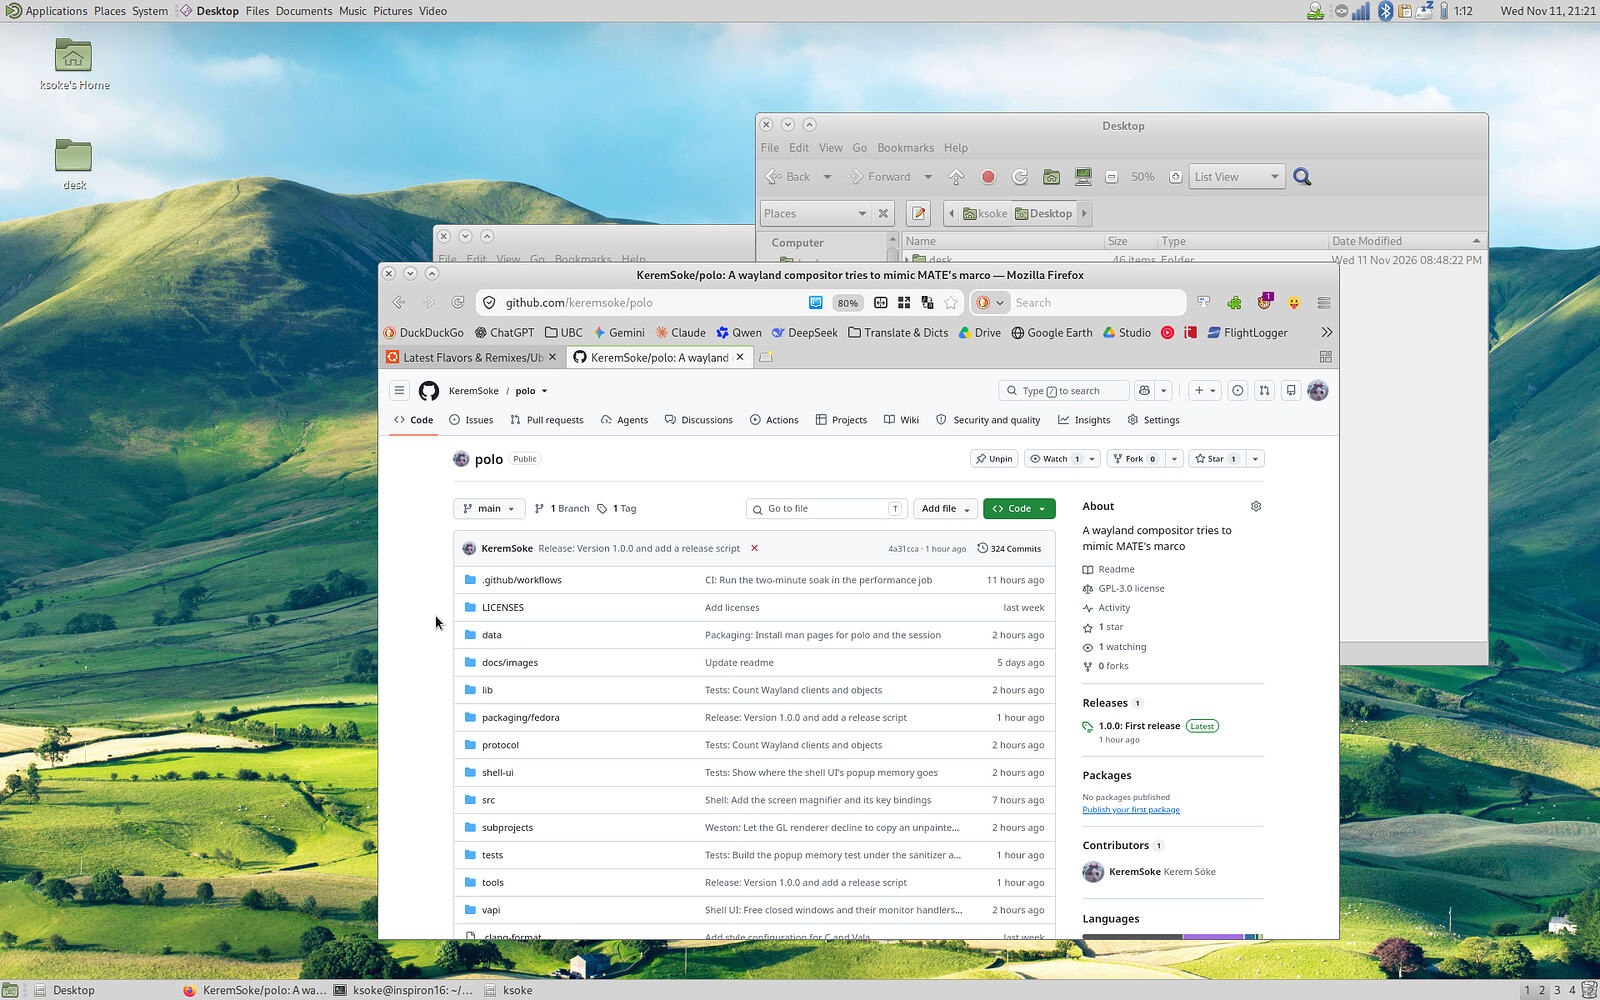
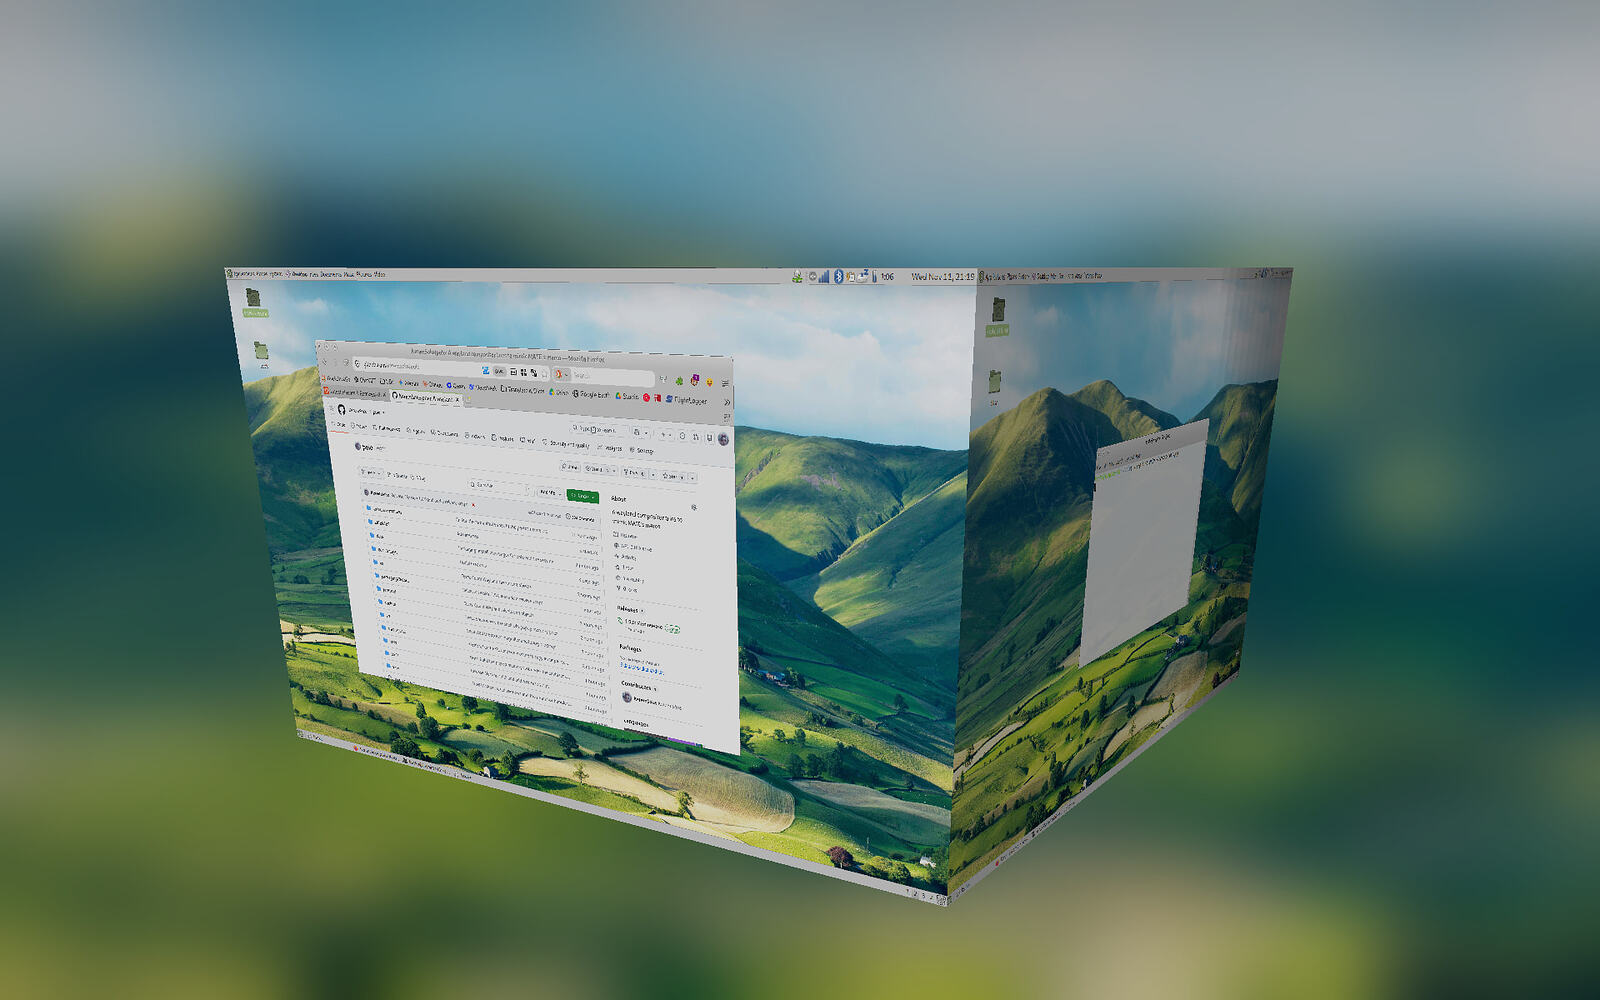
Для рабочего стола MATE опубликован композитный сервер Polo, использующий Wayland При запуске MATE поверх Polo работоспособны такие возможности, как управление окнами, мозаичная компоновка, виртуальные рабочие столы, буфер обмена, эффекты, запуск X11-приложений через XWayland, многомониторные конфигурации, масштабирование вывода, горячее подключение дисплеев, создание скриншотов и скринкастов, комбинации клавиш, политики управления окнами и темы оформления.
В Polo также интегрированы средства для управления сеансами и настройками, что позволяет использовать его для замены mate-session-manager и mate-settings-daemon, а также организации автозапуска, завершения работы и сохранения сеансов. Поддерживаются применяемые в MATE интерфейсы D-Bus и настройки GSettings/dconf. Специфичные для Polo расширенные настройки вынесены в отдельную иерархию org.mate.polo.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66676
contrinitiator
honked back 12 Nov 2026 18:13 +0000
in reply to: https://misskey.vikingkong.xyz/notes/athe7b2hl03p002t
@vikingkong Ну мне тоже милей постмодернистские стилизации вроде Сорокина, но в этом тоже что-то есть.
Выпуск Red Hat Enterprise Linux 10.3 и 9.9 Пакеты RHEL не размещены в публичном репозитории git.centos.org и предоставляются клиентам компании только через закрытый раздел сайта, на котором действует пользовательское соглашение (EULA), запрещающее редистрибуцию данных, загруженных через клиентский портал, что создаёт юридические риски при использовании этих пакетов для создания производных дистрибутивов. Исходные тексты RHEL остаются доступны в репозитории CentOS Stream, но он не полностью синхронизирован с RHEL и версии пакетов в нём не всегда совпадают с пакетами из RHEL. Rocky Linux, Oracle и SUSE воспроизводят исходные тексты rpm-пакетов релизов RHEL в рамках проекта OpenELA.
Основные изменения в RHEL 10.3 (большинство из отмеченных изменений присутствует и в RHEL 9.9):
Источник: https://www.opennet.ru/opennews/art.shtml?num=66674
contrinitiator
honked 12 Nov 2026 15:57 +0000
Давненько не открывал Виктора Астафьева, а тут наткнулся на текст и удивился, насколько у него другой язык, а глядя из сегодняшнего дня даже не сразу и не назовёшь, что за язык. Интересно, как его воспринимают дети. Завораживает и напоминает заклинание:
Дом мальчика стоял лицом к реке, зависая окнами и завалинкой над подмытым крутоярьем, заросшим шептун-травой, чернобыльником, всюду пролезающей жалицей. К правой скуле дома примыкал городьбою огород, косо и шатко идущей вдоль лога, в вешневодье залитого до увалов дикой водою, оставлявшей после отката пластушины льда и свежие водомоины – земельные раны, которые тут же начинало затягивать зеленой кожицей плесени. По чуть приметной ложбине вода иными веснами проникала под жерди заднего прясла, разливалась под самой уж горой, заполняла яму, из которой когда-то брали землю на хозяйственную надобность. В яме-бочажине, если год бывал незасушливый, вода кисла до заморозков, лед на ней получался комковатый, провально-черный, на него боязно было ступать. В бочажине застревали щурята, похожие на складной ножик, и гальяны, проспавшие отходную водотечь. Щурята быстро управлялись с гальянами, самих щурят ребятишки выдергивали волосяной петлей, либо коршунье и вороны хватали, когда они опрокидывались от удушья кверху брюхом – в яму сваливали всякий хлам.
continue
bonked 12 Nov 2026 14:24 +0000
original: opennet@honk.any-key.press
Уязвимость в Git, допускающая выполнение кода при клонировании из вредоносного Git-репозитория Проблема вызвана тем, что длина записи с именем в индексе вычисляется с использованием 64-разрядного целого типа size_t, а хранится в 32-разрядном поле ce_namelen. При передаче очень длинного имени вида ".gitA/AAA...." возникает усечение значения и атакующий может добиться сохранения длины равной 4 байтам. В итоге, при проверке значения используются фактические данные, а при выполнении операции записи - усечённая версия ".git", что позволяет атакующему заменить файл ".git" в субмодуле на символическую ссылку, указывающую на каталог с настройками и хуками.
Другие уязвимости:
Источник: https://www.opennet.ru/opennews/art.shtml?num=66669
Уязвимость в Git, допускающая выполнение кода при клонировании из вредоносного Git-репозитория Проблема вызвана тем, что длина записи с именем в индексе вычисляется с использованием 64-разрядного целого типа size_t, а хранится в 32-разрядном поле ce_namelen. При передаче очень длинного имени вида ".gitA/AAA...." возникает усечение значения и атакующий может добиться сохранения длины равной 4 байтам. В итоге, при проверке значения используются фактические данные, а при выполнении операции записи - усечённая версия ".git", что позволяет атакующему заменить файл ".git" в субмодуле на символическую ссылку, указывающую на каталог с настройками и хуками.
Другие уязвимости:
Источник: https://www.opennet.ru/opennews/art.shtml?num=66669
Уязвимость в Apache httpd, зксплуатируемая для удалённого выполнения кода через HTTP/2 Проблема вызвана состоянием гонки при одновременном вызове функции assign_headers() из разных потоков, возникающем из-за обработки функцией общей для всех потоков структуры (req->headers), а не отдельной для каждого потока копии (r->headers_in). При успешной эксплуатации атакующий может добиться изменения памяти вне выделенного буфера. Уязвимость примерно в одно время выявлена исследователями из компаний Anthropic и Google. Эксплоит пока не опубликован публично. В качестве обходного пути блокирования уязвимости достаточно отключить обработку соединений по протоколу HTTP/2 в файле конфигурации httpd.conf через директиву "Protocols http/1.1".
В соответствии с сентябрьским отчётом компании Netcraft под управлением Apache httpd работает около 170 млн сайтов (11.56%). На каких из них используется HTTP/2 не сообщается.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66673
Обновление мобильной платформы ALT Mobile 11.0.1, построенной на технологиях GNOME Свободно использовать загруженную версию могут только физические лица, в том числе - индивидуальные предприниматели. Коммерческие и государственные организации могут скачивать и тестировать платформу, но для постоянной работы в корпоративной инфраструктуре юридическим лицам необходимо приобретать лицензии или заключать лицензионные договоры в письменной форме. При этом разработка ALT Mobile ведётся в соответствии с принципами свободного программного обеспечения и кодовая база открыта.
Платформа предоставляет возможность работы с системой нескольких пользователей, для переключения между которыми задействован менеджер входа Phrog. При необходимости можно использовать Waydroid и Wine для запуска приложений, собранных для Android и Windows, а также открывать эмулятор терминала для работы в командной строке. Поддерживается полнодисковое шифрование на базе LUKS. При подключении мобильного устройства с монитору, клавиатуре и мыши платформа позволяет использовать систему в качестве полноценной рабочей станции с GNOME-подобным окружением. Возможна установка приложений, имеющихся в репозиториях для десктоп-редакций ALT Linux, а также пакетов в формате flatpak.
Среди изменений в новом выпуске:


Источник: https://www.opennet.ru/opennews/art.shtml?num=66672
Первый выпуск 64-разрядной версии клиента Steam для Linux В новой версии также предложен новый интерфейс для отслеживания и управления достижениями при прохождении игр. Окно с настройками уведомлений адаптировано для работы на экранах любого размера. Улучшена работа с библиотекой в offline-режиме. В Remote Play значительно модернизирована поддержка HDR и реализованы настройки для масштабирования вывода с учётом разных соотношений сторон экрана на локальной и удалённой системах. Добавлена поддержка API GameInput v4. В режиме Big Picture обновлён интерфейс чата и добавлен отдельный виджет для отправки приглашений к совместной игре.
Число игр для Linux, доступных в каталоге Steam, доведено до 24496 (год назад 16139). По данным сервиса Steam Database, пользователи Linux запускают 4912 (год назад 4025) игр через Steam. Пятёрка игр, наиболее популярных у пользователей Linux: Counter-Strike 2, Dota 2, Team Fortress 2, Slay the Spire 2 и War Thunder.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66671
Удостоверяющий центр eMudhra отозвал ещё 8 промежуточных корневых сертификатов Из-за ошибки размер закрытых ключей ECDSA усекался до 1 байта. Помимо этого, во время переноса ключей между HSM скрипт выполнял обработку закрытых ключей в незащищённой оперативной памяти компьютера на котором он запускался, в то время как операции с закрытыми ключами предписывается осуществлять только внутри HSM. Логи HSM подтвердили, что аппаратные хранилища работали корректно, а проблема вызвана использованием самодельного скрипта.
Кроме ключей ECDSA скрипт применялся и для переноса 8 ключей RSA-4096, с которыми не возникло проблем с энтропией, но обработка ключей в обычной памяти нарушает требования безопасности, предъявляемые к удостоверяющим центрам, поэтому RSA-сертификаты также теперь отозваны.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66670