@Sevapopov, тут ко мне постучался в контакты музыкант с хорошим вокалом и он играет на гитаре и делает аранжировки разных песен.
у него есть что послушать. тебе может понравиться:
mastodon.social/@VlaskinJur
#музыка #Федивёрс #lang ru
(#федиверс)
@th3rdsergeevich
По работе пользуюсь Yandex SpeechKit (распознаванием и генерации речи): полностью не работает. Собственно, весь Yandex Cloud в ru-регионе не работает с 8-го: https://status.yandex.cloud/ru/dashboard
Завернуться в тугой клубок
В обнимку с осенью хочется.
И просто проспать всё дерьмо.
#стихотворю
Вредоносное ПО в прошивках китайских Android-смартфонов на чипах MediaTek
Компания Bitdefender
выявила
деятельность по интеграции вредоносного ПО в прошивки Android-смартфонов на платформах MediaTek, выпускаемых в Китае под разными брендами. Вредоносная активность сосредоточена на подстановке рекламы и накрутке кликов на рекламу, а также на поддержании ботнета из устройств, формирующего распределённую сеть для организации DDoS-атак и проксирования трафика.
Присутствующее из коробки вредоносное ПО нацелено в основном распространяется через бюджетные устройства, такие как Doogee S200 X и Cubot KINGKONG X, но также встречается в поддельных копиях Samsung Galaxy (S25 Ultra, S24 Ultra" и Note 18 Ultra) и устройствах, стилизованных под iPhone. Проблемные устройства зафиксированы в более чем 150 странах, но наибольшее число выявлено в Мексике, Франции, Италии, США, Германии, Бразилии и Испании.
Вредоносные компоненты поставляются под видом системных приложений, таких как com.android.system.lite, com.android.sys.gmsprot, com.android.sys.bcprot и com.android.sys.prot, подписанных цифровой подписью платформы и выполняемых с правами android.uid.system, позволяющими устанавливать приложения и управлять полномочиями. Интегрированный в прошивку код загружает дополнительные приложения, в которых непосредственно реализуется вредоносная активность, и делегирует дополнительные полномочия, такие как доступ к уведомлениям и SMS. Зафиксировано 32 подобных доустанавливаемых приложения, сочетающих вредоносные функции со звуковым редактором, виджетом погоды, файловым менеджером, блокировщиком приложений и OCR.
Основная вредоносная функциональность интегрирована в библиотеку libeasy.so, предоставляющую функции для загрузки дополнительных вредоносных модулей с внешних серверов. Сервис для взаимодействия с управляющими серверами закамуфлирован под API для проверки прогноза погоды. Так как вредоносные компоненты являются частью системного раздела, для их удаления требуется перепрошивка устройства или отключение компонентов через утилиту ADB.
Источник: https://www.opennet.ru/opennews/art.shtml?num=66426
Уязвимость в Telegram Desktop, позволяющая отправить произвольные файлы при клике на ссылку
Раскрыты
подробности и метод эксплуатации уязвимости (
CVE-2026-107181
) в
Telegram Desktop
, официальном клиенте Telegram для настольных систем. Проблема вызвана отсутствием должной обработки неэкранированных символов-разделителей в командах IPC, что позволяло при клике на отправленную ссылку организовать передачу атакующему любых файлов с системы жертвы, включая файлы с сессионными ключами, которые можно использовать для захвата учётной записи в Telegram. Уязвимость
устранена
в выпуске
Telegram Desktop 7.2.9
.
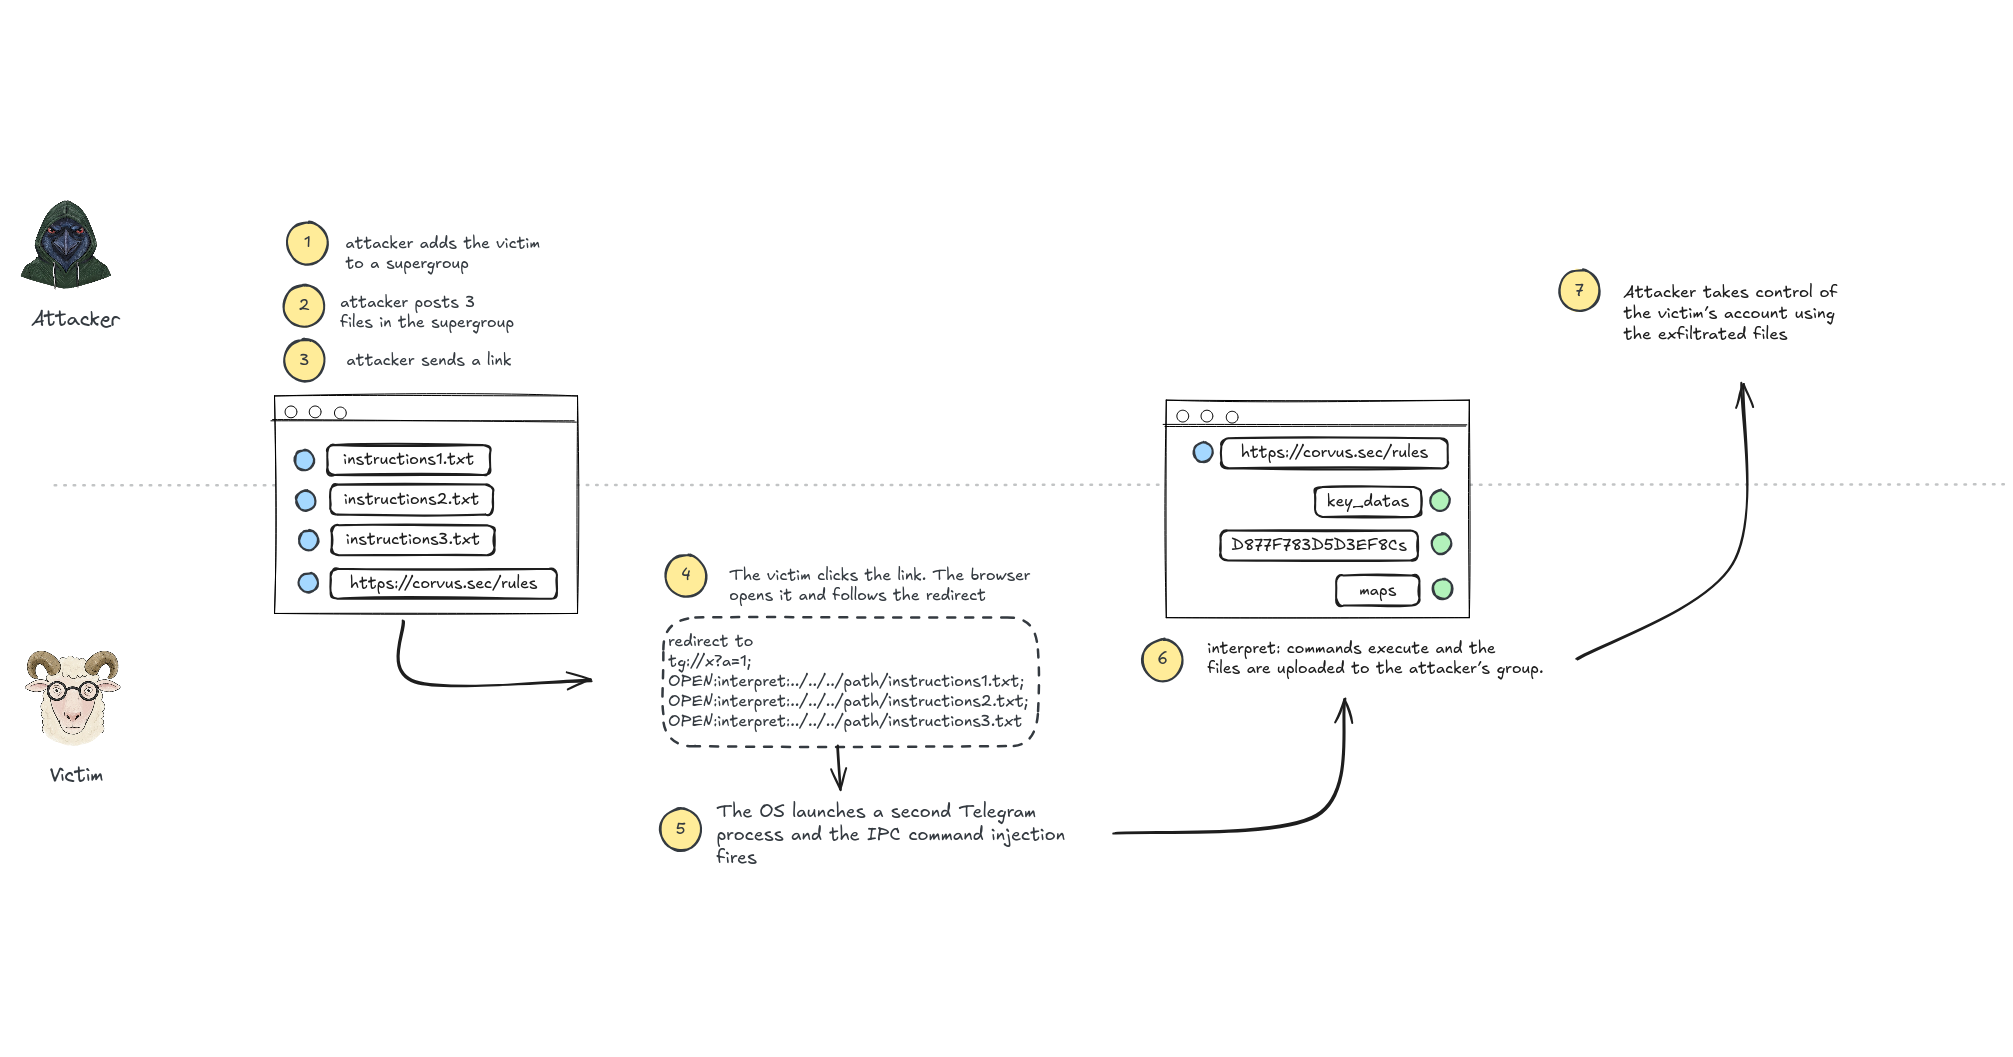
При клике на ссылках "tg://" операционная система запускает связанное с данным типом ссылок приложение Telegram Desktop. Если в системе уже запущен другой экземпляр данного приложения, то запущенный процесс передаёт ему ссылку через сокет при помощи IPC-интерфейса. Проблема в том, что если указать символ ";" среди параметров ссылки (например, "tg://x?a=1;OPEN..."), содержимое разделяется и идущие после символа ";" части обрабатываются как отдельные команды.
Для совершения атаки задействована команда OPEN вместе с URI-схемой "interpret:", предназначенной для запуска служебных сценариев через IPC, которые использовались для автоматической отправки новых релизов в каналы. Сценарий предоставляет собой предопределённый локальный файл, в котором указан отправляемый в канал файл и идентификатор канала. Файловый путь к сценариям обрабатывается относительно служебного подкаталога, но из-за отсутствия чистки "../" в файловых путях атакующий имеет возможность обратиться к файлам, сохранённым за пределами базового каталога. Например, можно загрузить файл в свою telegram-группу, после чего сослаться на это файл как на сценарий, подготовив ссылку типа:
tg://x?a=1;OPEN:interpret:../../../Downloads/Telegram%20Desktop/instructions.txt
Этапы проведения атаки:
АНОНСИРОВАН ВТОРОЙ МАШИНАРИУМ
https://youtu.be/ZqcglWA1pDo
@rf@mastodon.ml @B@b@mk.phreedom.club
Мне кажется, что сейчас хоррор (не только книги, а в целом жанр) переживает нечто похожее на научную фантастику, но со сдвигом на полвека назад:
- С одной стороны: из довольно маргинального жанра, который ассоциировался с довольно проходным качеством, он трансформировался в новую платформу для очень разношёрстных авторов (от графоманов до настоящих жемчужин).
- С другой стороны: НФ уже как-то растворилась в обыденной массовой культуре, а жанр ужасов ещё хорошо держит в себе какую-то самобытность.
10 книг, чтобы понять хоррор
(#чтопочитать)
@tiredbun @kafazen Практика мёртвого федимира
Каждое утро слушаю вой воздуходувки во дворе – вот уж точно «полезнейшее» изобретение человечества и прогресс в уборке! С каждым годом нарастает отчуждение работы коммунальщиков и её результата. Проще уже в нейросети генерировать отчёты, но почему-то ещё нет.