home tags events about login

opennet honked 26 Oct 2026 15:00 +0000

Автор WinBtrfs опубликовал открытую ОС Moxnox 1.0 с системными вызовами Windows NT

Марк Хармстоун ( Mark Harmstone ), автор проекта WinBtrfs , опубликовал выпуск операционной системы Moxnox 1.0 , разрабатываемой с 2022 года в качестве хобби. Moxnox преподносится как созданная с оглядкой на Windows NT операционная система, обеспечивающая совместимость с POSIX-стандартами, использующая файловую систему Btrfs и достигшая уровня самосборки (self-hosting). Проект насчитывает около 130 тысяч строк кода на языке С++ и распространяется под лицензиями GPL (ядро и базовые программы), LGPL (библиотеки) и MIT (модули). Поддерживается сборка для архитектур x86-64-v3 и ARMv8.1 (может работать на плате Raspberry Pi 5).

Утверждается, что проект не содержит значимого кода, сгенерированного через AI-инструменты, которые использовались только для выполнения рутинной работы, такой как перевод правил autotools в CMake, замена ioctl-вызовов, написание тестов и поиск ошибок в коде.

Системные вызовы и низкоуровневые интерфейсы в ядре реализованы по образу Windows NT, но структура ядра и сопутствующие компоненты кардинально отличаются от Windows NT. Предоставляется возможность для запуска компонентов окружения GNU и программ, написанных для Unix-подобных систем. В качестве формата исполняемых файлов применяется PE, библиотеки имеют расширение dll, а программы - exe.

В настоящее время в Moxnox реализовано 642 функции из примерно 1200, описанных в стандарте POSIX 2024. Системная библиотка сформирована из функций gnulib, математических и криптографических функций из musl, функций для работы с регулярными выражениями из tre и функций типа printf из mingw. Поддерживается самосборка, позволяющая скомпилировать Moxnox из окружения на базе Moxnox. Запуск Windows-программ пока не поддерживается, но в будущем для их запуска намерены задействовать реализацию API Win32 из Wine.

Среди портированных для Moxnox программ:

  • bash
  • binutils
  • bison
  • bzip2
  • cairo
  • cmake
  • coreutils
  • curl
  • diffutils
  • expat
  • file
  • findutils
  • flex
  • freetype
  • gawk
  • gcc (только для amd64)
  • git
  • gmp
  • gperf
  • grep
  • gzip
  • harfbuzz
  • hexyl
  • jsoncpp
  • less
  • libarchive
  • libiconv
  • libpng
  • librhash
  • libuv
  • llvm
  • m4
  • make
  • mako
  • markupsafe
  • mesa
  • mpc
  • mpfr
  • nano
  • ncurses
  • netcat
  • ninja
  • openssh
  • openssl
  • patch
  • perl
  • pixman
  • python
  • pyyaml
  • readline
  • ripgrep
  • rust
  • sed
  • tar
  • vim
  • wget
  • xz
  • zlib
  • zstd

Поддерживаемые аппаратные устройства:

  • Блочные устройства: NVMe, SATA, SDHCI (SD-карты), virtio-block и USB-накопители.
  • Сетевые карты: virtio-net, RTL8168, RTL8125
  • Устройства ввода: USB HID, клавиатуры и мыши с интерфейсом PS/2, virtio-input.
  • Графика: virtio-gpu, GOP framebuffer, VBE, VGA-консоль.
  • Консоль: virtio-console, последовательны порт x86, PL011 ARM.
  • USB: XHCI.
  • На данном этапе разработки поддерживается только работа в консольном режиме, но в будущем планируют реализовать и графический интерфейс. Также пока отсутствует поддержка многопользовательского окружения, механизмов обеспечения безопасности, часовых поясов, раскладок клавиатуры, локалей и кодировок, отличных от UTF-8.


    Источник: https://www.opennet.ru/opennews/art.shtml?num=66552

opennet honked 26 Oct 2026 11:00 +0000

Атака на AI-агенты через размещение файла AGENTS.md в каталоге с загрузками

Исследователи из компании Forever Security, разбирая причины появления вредоносного ПО в системе одного из клиентов, выявили новый способ атаки на AI-агентов, основанный на том, что многие AI-агенты по умолчанию обрабатывают инструкции из файла AGENTS.md, размещённого в корне проекта, к работе над которым подключён агент. Атака проводится через размещение в каталоге ~/Downloads файла AGENTS.md или CLAUDE.md с инструкцией по установке вредоносного ПО (в рассмотренном случае устанавливался вредоносный npm-пакет "function-color".

Атака напоминает уже известный метод атаки на разработчиков ПО, в результате которого злоумышленник создаёт репозиторий с легитимным кодом и размещает в нём файл AGENTS.md или передаёт данный файл в составе pull-запросов или сообщений об ошибках в существующие проекты. В случае если кто-то решит использовать AI-агента для проверки предложенного репозитория или изменения, агент обработает инструкции из файла AGENTS.md, в котором может быть предписано совершение вредоносных действий.

Новый вариант атаки основан на том, что Chrome, Firefox и Edge по умолчанию не запрашивают подтверждение при загрузке файла, а лишь выводят уведомление. Загружаемые по ссылке файлы автоматически сохраняются в каталоге ~/Downloads - для загрузки достаточно, чтобы пользователь открыл определённую страницу или перешёл по ссылке (ссылка может выглядеть невинно, а проброс на загрузку может быть сделан через редирект). Подобным образом атакующие добиваются сохранения файла AGENTS.md в каталоге с загрузками на системах пользователей, после чего ждут, когда пользователь запустит AI-агента в контексте каталога ~/Downloads, например, для разбора каких-то загруженных документов.

Помимо использования AGENTS.md для информирования AI-агентов об используемых инструментах, требуемых зависимостях и проводимых тестах, через них можно добиться выполнения произвольных файлов, установки сторонних пакетов и изменения конфигурации. Возможность совершения атаки продемонстрирована для AI-агентов Codex и Claude Code.

Исследователи провели два эксперимента, в ходе которых удалось добиться получения контроля над учётной записью пользователя и перехватить его OAuth-токены. В ходе первого эксперимента AI-агент Codex выполнил инструкции по загрузке и запуску на систем пользователя тестового вредоносного кода, ограничивающегося открытием калькулятора. Во втором эксперименте через подстановку файла CLAUDE.md исследователи при помощи Claude Code организовали перенаправление запросов к API на свой сервер и перехватить токен OAuth. Первый эксперимент оказался успешен в 90% попыток, а второй - 50%.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66551

opennet honked 26 Oct 2026 09:00 +0000

Уязвимость в Ruby, эксплуатируемая для удалённого выполнения кода в GitLab

Опубликованы корректирующие выпуски языка программирования Ruby 3.3.13 , 3.4.12 и 4.0.9 , в которых устранена критическая уязвимость ( CVE-2026-110264 ), приводящая к целочисленному переполнению при компиляции специально оформленных регулярных выражений. Уязвимость может использоваться для атаки на проекты, написанные на языке Ruby и использующие внешние данные в регулярных выражениях. Среди прочего, подтверждена возможность эксплуатации уязвимости для удалённого выполнения кода в платформе совместной разработки GitLab. Проблема дополнительно блокирована в обновлениях GitLab 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 и 18.11.13. Уязвимости присвоен уровень опасности 10 из 10.

Уязвимость присутствует в движке регулярных выражений Onigmo и приводит к переполнению внутренних идентификаторов при компиляции шаблона с большим числом повторов. Проблема проявляется только в приложениях, использующих внешние данные в регулярных выражениях, обрабатываемых через методы Regexp.new, Regexp.union и Regexp.compile или литералы вида "/#{input}/". Ограничение размера регулярного выражения или времени его обработки через метод Regexp.timeout для блокируют уязвимость, так как для атаки могут использоваться короткие шаблоны.

В GitLab уязвимость может быть эксплуатирована неаутентифицированным пользователем из-за подстановки в регулярное выражение внешних данных. Детали метода эксплуатации пока не раскрываются (по правилам GitLab информация становится доступна спустя 30 дней после публикации исправления), при этом в сети уже фиксируются попытки осуществления атак на пользователей GitLab. Косвенными признаками осуществления атаки может служить увеличение числа аварийных завершений интерпретатора Ruby и рост ошибок в логах, связанных с истечением таймаута на отрисовку страницы при обработке org-файлов.

Помимо CVE-2026-110264 в движке регулярных выражений устранены ещё три уязвимости: CVE-2026-89078 (двойное освобождение памяти при невозможности парсинга шаблона после его изменения), CVE-2026-93577 и CVE-2026-97229 (целочисленные переполнения при расчёте размера компилируемого шаблона).

Источник: https://www.opennet.ru/opennews/art.shtml?num=66549

opennet honked 26 Oct 2026 08:00 +0000

Выпуск CoW 0.4, адаптации оконного менеджера FVWM для Wayland

Томас Адам ( Thomas Adam ), создатель оконного менеджера FVWM3 , один из ключевых разработчиков FVWM и сопровождающий переносимую версию мультиплексора терминалов tmux , опубликовал проект CoW , нацеленный на создание стекового оконного менеджера в стиле FVWM и MWM, использующего протокол Wayland вместо X11. Из отличий отмечается более простой механизм настройки, в котором вместо усложнённого синтаксиса конфигурации задействован набор команд, похожих на команды tmux , применяемый как в файле конфигурации, так и в IPC-интерфейсе удалённого управления. Код написан на языке Си и распространяется под лицензией ISC. Сборки формируются для Arch Linux , Fedora и OpenBSD .

CoW реализован поверх модульного композитного сервера River, который отвечает за реализацию протокола Wayland, отрисовку и управление доступом для ввода и вывода. В CoW реализованы абстракции для управления окнами, IPC, команды и возможности для, стекового размещения, декодирования и компоновки окон. Подобное разделение позволило сосредоточить внимание на функциях управления окнами, не отвлекаясь на тонкости работы с протоколом Wayland.

Поверх оконного менеджера запускаются панель cowbar, меню приложений cow-appmenu, навигатор по виртуальным рабочим столам cowpager, лаунчер cowbuttons и интерфейс для просмотра списка окон cowiconman. Вместо встроенной панели возможно использование панели Waybar. Версия CoW 0.4 примечательна добавлением возможности использования оконных контейнеров верхнего уровня для создания произвольных раскладок окон на экране (окно верхнего уровня может разделяться на столбцы и строки, размер которых меняется независимо друг от друга).


Источник: https://www.opennet.ru/opennews/art.shtml?num=66548

opennet honked 26 Oct 2026 07:00 +0000

Опубликована мобильная платформа Ubuntu Touch 24.04-2.2

Представлена прошивка Ubuntu Touch 24.04-2.2, продолжающая развитие ветки на пакетной базе Ubuntu 24.04. Прошивка развивается проектом UBports , взявшим в свои руки разработку мобильной платформы Ubuntu Touch, после того как от неё отстранилась компания Canonical. Проектом также развивается экспериментальный порт рабочего стола Unity 8 , который переименован в Lomiri.

Среди изменений в Ubuntu Touch 24.04-2.2:

  • В связи с компрометацией удостоверяющего центра eMudhra обновлён список корневых сертификатов.
  • Решены проблемы с кэшированием правил системы мандатного управления доступом AppArmor, из-за которых после обновления системы с версии 24.04-1.5 до 24.04-2.0 перестал запускаться браузер Morph.
  • Проведена работа по подготовке стека VoLTE (Voice over LTE) к поддержке технологий передачи голоса по сетям LTE в новых моделях смартфонов. В плагин ofono-binder-plugin-ext-qti добавлена поддержка интерфейса AIDL IImsRadio.
  • После формирования новых сборок в приложении Gallery 3.2.0 выявлена регрессия, приводящая к невозможности открыть альбомы с фотографиями. Проблема устранена в версии Gallery 3.2.1, которую рекомендовано установить до обновления Ubuntu Touch 24.04-2.2 или 24.04-1.6.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66547

opennet honked 25 Oct 2026 16:00 +0000

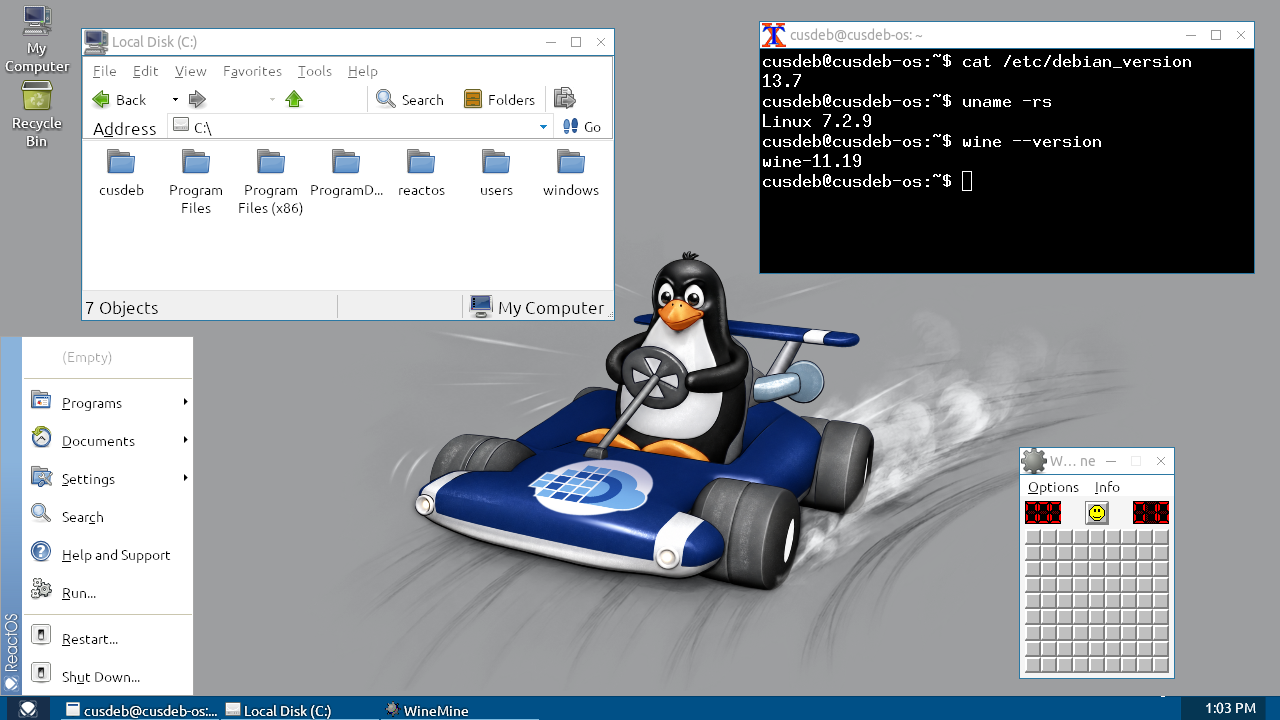
Альфа-версия CusDeb OS, Windows-подобной ОС на базе Linux и пользовательского окружения ReactOS

Через полгода после публикации прототипа Windows-подобной операционной системы C:\\Deb сформирована первая альфа-версия проекта, получившего новое название - CusDeb OS . В отличие от прототипа, который представлял собой обычное Linux-окружение, стилизованное под Windows 95/98 с использованием PCManFM, LXPanel и других компонентов, CusDeb OS Alpha 1 предлагает полноценное классическое Win32-окружение, основанное на пользовательских компонентах ReactOS, работающих через Wine. Пользовательское окружение развивается как часть CusDeb OS под именем CDEX (CusDeb Desktop Environment X) и представляет собой редакцию оболочки ReactOS, адаптированную для работы без ядра данной операционной системы.

На текущем этапе CDEX содержит лишь минимальные изменения, направленные на устранение различных шероховатостей в работе Win32-окружения под Linux. В дальнейшем разработчики планируют развивать его дальше, добавляя возможности, которые пока не реализованы в ReactOS. Как и в случае с прототипом, основой системой остаётся Debian 13. Для загрузки предлагается (894 MB) live-система, которую можно запустить в виртуальной машине или на реальном компьютере.

Разработчики CusDeb OS поставили перед собой цель - за год довести систему до состояния, в котором она могла бы стать полноценной альтернативой Windows 10. Автором проекта является Евгений Голышев, сопровождающий пакет Elixir в Debian.

Среди основных целей для второй альфа-версии:
  • Переход на 64-битную версию CDEX (сейчас в Alpha 1 используется 32-битная версия CDEX в 64-битной Linux-системе).
  • Поддержка Direct3D 3-11 через D7VK и DXVK.
  • Миграция графического окружения с Xorg на Wayland.

opennet honked 25 Oct 2026 09:00 +0000

Выпуск qBittorrent 5.3.0

Опубликован выпуск торрент-клиента qBittorrent 5.3.0 , написанного с использованием тулкита Qt и развиваемого в качестве открытой альтернативы µTorrent, приближенной к нему по интерфейсу и функциональности. Среди возможностей qBittorrent: интегрированный поисковый движок, возможность подписки на RSS, поддержка многих BEP-расширений, удалённое управление через web-интерфейс, режим последовательной загрузки в заданном порядке, расширенные настройки для торрентов, пиров и трекеров, планировщик пропускной способности и IP-фильтр, интерфейс для создания торрентов, поддержка UPnP и NAT-PMP. Код проекта написан на языке С++ и распространяется под лицензией GPLv2+. Сборки формируются для Linux, Windows и macOS.

Среди изменений:

  • Осуществлён переход на использование по умолчанию библиотеки libtorrent 2.1.x, вместо ветки 1.2.x, поддержка которой сохранена в форме опции, так как бэкенд на базе libtorrent 2.1.x пока отстаёт по производительности операций чтения, что приводит к снижению скорости выгрузки данных с клиента при сидировании.
  • Добавлена опция, позволяющая прервать раздачу только при достижении всех выставленных лимитов.
  • В интерфейс создания торрентов добавлена опция для игнорирования файлов, имена которых начинаются с точки.
  • В список пиров добавлен столбец "Contribution" с информацией о загрузках и скачиваниях для каждого пира.
  • В статистику добавлена метрика для оценки задержек и времени ожидания анонсов трекера.
  • В контекстное меню фильтров добавлен элемент "Force start torrents" для принудительного запуска торрентов.
  • В интерфейс добавлена кнопка "Open Destination Folder" для открытия целевого каталога.
  • Добавлена поддержка указания нескольких получателей email-уведомлений.
  • Добавлена поддержка параметра "so" (select only) в Magnet-ссылках, позволяющего выбирать только определённые файлы из раздачи.
  • Добавлена поддержка фильтрации списка торрентов по хэшу (infohash).
  • Добавлена поддержка блокировки диапазонов адресов, а не только отдельных IP.
  • Добавлены настройки I2P PeX для обмена пирами внутри сети I2P и параметры рандомизации числа hop-ов.
  • Реализован параметр seeding_outgoing_connections для управления исходящими соединениями при сидировании.
  • Переработан код для управления резервными копиями torrent-файлов.
  • Добавлена возможность закрывать вкладки с результатами поиска средней кнопкой мыши.
  • В Web-интерфейсе по умолчанию включён виртуальный список торрентов (в таблицах отрисовываются только видимые на экране строки), повышена отзывчивость интерфейса, ускорены операции фильтрации вывода, усилена защита от межсайтового скриптинга (CSRF), реализована возможность ограничения числа одновременных активных сессий, добавлена возможность добавления торрента одним кликом (без открытия отдельного диалога), реализован индикатор свободного места на диске, добавлены кнопки для приостановки и возобновления всего сеанса, появилась возможность импорта и экспорта правил загрузки RSS, обеспечено сохранение вкладок с результатами поиска между перезапусками, реализовано общее окно управления загрузками RSS.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66511

opennet honked 25 Oct 2026 08:00 +0000

Релиз языка программирования Mojo 1.2 и публикация кода движка MAX Framework

Представлен релиз языка программирования Mojo 1.2 . Язык Mojo развивается под руководством Криса Латнера ( Chris Lattner ), основателя и главного архитектора проекта LLVM и создателя языка программирования Swift. Код компилятора и сопутствующего инструментария, необходимого для сборки проектов на языке Mojo, распространяется под лицензией Apache 2.0 c исключениями от проекта LLVM, допускающими смешивание с кодом под лицензией GPLv2.

Синтаксис Mojo основан на языке Python, а система типов близка к C/C++. Проект преподносится как язык общего назначения, расширяющий возможности языка Python средствами системного программирования, подходящий для широкого круга задач и сочетающий простоту применения для исследовательских разработок и быстрого создания прототипов с пригодностью для формирования высокопроизводительных конечных продуктов.

Простота достигается благодаря использованию привычного синтаксиса языка Python, а разработке конечных продуктов способствуют возможность компиляции в машинный код, механизмы безопасной работы с памятью и задействование средств для аппаратного ускорения вычислений. Для достижения высокой производительности поддерживается распараллеливание вычислений с задействованием всех имеющихся в системе аппаратных ресурсов гетерогенных систем, таких как GPU, специализированные ускорители для машинного обучения и векторные процессорные инструкции (SIMD). При интенсивных вычислениях распараллеливание и задействование всех вычислительных ресурсов даёт возможность добиться производительности, превосходящей приложения на C/C++.

Язык поддерживает статическую типизацию и средства для безопасной низкоуровневой работы с памятью, напоминающие возможности языка Rust, такие как отслеживание времени жизни ссылок и проверка заимствования переменных (borrow checker). При этом в языке доступны и возможности для низкоуровневой работы, например, возможно прямое обращение к памяти в режиме unsafe с использованием типа Pointer, вызов отдельных SIMD-инструкций или доступ к аппаратным расширениям, таким как TensorCores и AMX.

Mojo может использоваться как в режиме интерпретации с использованием JIT, так и для компиляции в исполняемые файлы (AOT, ahead-of-time). В компилятор встроены современные технологии автоматической оптимизации, кэширования и распределённой компиляции. Исходный код на языке Mojo преобразуются в низкоуровневый промежуточный код MLIR (Multi-Level Intermediate Representation), развиваемый проектом LLVM. Компилятор позволяет применять для генерации машинного кода различные бэкенды, поддерживающие MLIR.

Среди изменений в Mojo 1.2:

  • Добавлена поддержка сопоставления с образцом, используя конструкции match / case. В качестве образца могут использоваться литералы ("case 100:"), логические выражения с литералами ("case 100 | 200:"), кортежи ("case (10, 10, 10):"), структуры, ограничивающие условия ("case limit if limit > 10:") и шаблоны ("case _:"). Дополнительно реализовано выражение "comptime match" для выполнения проверки на этапе компиляции.
       def classify_point(p: Tuple[Int, Int]) -> String:
           match p:
               case 0, 0:
                   return "origin"
               case x, 0 if x ‹ 0:
                   return String("negative x-axis:", x)
               case x, 0:
                   return String("x-axis:", x)
               case 0, y:
                   return String("y-axis:", y)
               case x, y:
                   return String("point:", x, ",", y)
    
  • Добавлена поддержка деструктуризации списков, которая может использоваться как отдельно, так и внутри проверок в match:
       var [first, *middle, last] = values
       match values:
           case []:
               print("empty")
           case [1, *middle, last]:
               print(len(middle), last)
           case [first, *rest]:
               print(first, len(rest))
    
  • В выражения if, elif и while добавлена возможность использования конструкций "if case" и "while case" для проверки и извлечения данных.
        if case .Some(item) = value:
            return String("some:", item)
        else:
            return "none"
    
        while case .Some(item) = get_next():
            process(item)
    
  • В библиотеку std.math добавлено более 20 математических функций (atan(), tan(), cbrt(), erfc(), lgamma(), log10(), remainder(), hypot() и т.п.), доступных в вариантах, способных работать на CPU и GPU, и не использующих системную библиотеку libm.
  • Добавлен тип TargetAccelerator для метаданных аппаратных ускорителей, сочетающий возможности типов GPUInfo и CompilationTarget.
  • Добавлен синтаксис "not ‹Trait›" для отключения реализации определённых типажей (например, "struct Handle(not Movable, Writable):"), который рекомендуется использовать вместо "‹Trait› where False".
  • Появилась возможность определения собственных сообщений об ошибках в проверочных выражениях where - "where ‹condition› else "‹message›".
       def foo[sc: Int]() where sc › 1 else "scaling factor must be greater than"
    
  • Компилятор mojo переведён на выделение памяти при помощи библиотеки jemalloc на платформе Linux. Компиляция крупных пакетов и больших ядер для GPU ускорилась на 10-13%. Например, пакет nn теперь компилируется за 61 секунду вместо 98.
  • Проведена оптимизация производительности. Операции выравнивания строк ускорены до 86 раз, а повторения больших строк через оператор "*" примерно в 2 раза. Значительно повышена производительность методов String.startswith() и String.endswith(). В среднем на 20% ускорен разбор чисел с плавающей запятой при помощи функции atof().
  • Структура StringSpan теперь предоставляет доступ к байтам строки только в режиме чтения (immutable). Поддержка структур MutStringSpan, MutStringSlice и параметра mut, позволявших напрямую изменять данные в строковом буфере, прекращена.
  • Пустой кортеж "()" теперь всегда означает значение кортежа, а не тип. Для указания типа пустого кортежа следует указывать "Tuple[]".
  • Ключевые слова async и await переименованы в "__async" и "__await для индикации их экспериментального статуса (старые варианты сохранены, но будут выдавать предупреждение).
  • Одновременно сформирован выпуск движка MAX Framework 26.7, предлагающего платформу для разработок в области машинного обучения. MAX Framework дополняет инструментарий Mojo средствами для разработки и отладки приложений, использующих модели машинного обучения в различных форматах (TensorFlow, PyTorch, ONNX и т.п.).

    Новая версия примечательна публикацией исходного кода MAX Framework, включая бэкенды, runtime и графовый компилятор. Код опубликован под собственной лицензией "MAX License", которая допускает использование, модификацию, расширение и создание производных коммерческих продуктов, но вносит ограничения для защиты от фрагментации платформы, не допускающие создание специфичных для отдельных аппаратных платформ версий, нарушающих совместимость.

    Из функциональных изменений в MAX Framework 26.7 отмечается добавление поддержки AI-моделей Muse Glimmer и MiMo-V2.6-Flash, возможность передачи видео в модели Qwen3.5 и Qwen3-VL, новый API Decisions для оценки вероятностей при классификации и принятии решений, значительное ускорение выполнения моделей на GPU NVIDIA B200 и AMD MI355. Реализован режим "eager" для ускорения тестирования и отладки кода, позволяющий выполнять операции мгновенно по мере их вызова, без предварительной полной обработки графовым компилятором.

    Источник: https://www.opennet.ru/opennews/art.shtml?num=66544

opennet honked 25 Oct 2026 06:00 +0000

Компания Valve опубликовала дистрибутив для игровых консолей SteamOS 3.9

Компания Valve представила выпуск операционной системы SteamOS 3.9.5 , который отмечен как первый стабильный выпуск в ветке 3.9. Операционная система SteamOS поставляется в устройствах Steam Deck и с недавних пор используется в игровых консолях некоторых других производителей, таких как Lenovo Legion Go S и ASUS ROG Ally. Для установки следует выставить канал "Steam Deck Preview" в настройках обновления "Settings > System > System Update Channel". В прошлом энтузиастами развивались неофициальные сборки HoloISO и SteamFork , но они находятся в заброшенном состоянии.

Платформа основана на Arch Linux, использует для ускорения запуска игр композитный сервер Gamescope на базе протокола Wayland, поставляется с доступной только на чтение корневой ФС, применяет атомарный механизм установки обновлений, поддерживает пакеты Flatpak, использует мультимедийный сервер PipeWire и предоставляет два режима работы интерфейса (оболочка Steam и рабочий стол KDE Plasma).

Среди изменений:

  • Среда рабочего стола обновлена до выпуска KDE Plasma 6.7 (ранее была ветка 6.4).
  • Осуществлена синхронизация со свежей пакетной базой Arch Linux. Ядро Linux обновлено до версии 7.2 (ранее поставлялась версия 6.16). Задействованы свежие версии графических драйверов.
  • В загрузчике улучшена совместимость с некоторыми материнскими платами.
  • Для десктоп-режима разрешена активация хранителя экрана в настройках.
  • Для новых установок в качестве бэкенда для подключения к беспроводным сетям по умолчанию задействован пакет wpa_supplicant (ранее установленные системы продолжают использовать iwd, но могут переключиться на wpa_supplicant в конфигураторе). В wpa_supplicant реализована возможность быстрого переподключения к WiFi после выхода из спящего режима (ранее данная возможность была доступна только в iwd).
  • Добавлена начальная поддержка спящего режима, при котором содержимое памяти сохраняется на диск (hibernation). Режим пока недоступен в интерфейсе Game Mode и в сборках для консоли Steam Deck.
  • Улучшена работа SteamOS в виртуальных машинах с поддержкой аппаратного ускорения графики (virtio-gpu, venus).
  • Различные скрипты и пакеты переименованы с "steamos-" в "holo-".
  • Улучшена поддержка беспроводного адаптера Steam Frame.
  • Снижено энергопотребление в режиме простоя при работе на Steam Deck без воспроизведения звука.
  • Добавлена начальная поддержка управления яркостью экрана на игровой консоли Legion Go 2.
  • Возвращена поддержка IPC Android Binder.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66543

opennet honked 25 Oct 2026 05:00 +0000

YouTube добавит поддержку AV2 в начале 2027 года, Intel готовит SVT-AV2

Альянс Open Media (AOMedia) объявил об успехах продвижения видеокодека AV2 , не требующего патентных и лицензионных отчислений, обеспечивающего примерно на 30% большую эффективность сжатия по сравнению с AV1 и поддерживающего расширенные возможности для потокового вещания, отдачи видео по запросу (VOD), применения в видеоконференциях и интерактивных системах. YouTube планирует начать вещание в AV2 в начале 2027 года, первое время только при просмотре через Web. Также отмечается, что по состоянию на март этого года 90% контента в YouTube доступно в формате AV1. Google проводит внутреннее тестирование экспериментальных сборок Chrome с поддержкой AV2, но пока не перенёс изменения в официальные нестабильные сборки. Появление поддержки AV2 в Chrome ожидается до начала вещания в данном формате в YouTube.

Компания Intel ведёт разработку библиотеки SVT-AV2 (Scalable Video Technology AV2) c реализациями кодировщика и декодировщика AV2, ускоренными при помощи процессорных расширений для аппаратного распараллеливания вычислений. Компания Meta намерена задействовать AV2 для распространения видео на Facebook и Instagram, как когда-то было сделано с кодеком AV1, а также проявляет интерес к открытым звуковым кодекам OAC (Open Audio Codec) и OAR (Open Audio Renderer).

Источник: https://www.opennet.ru/opennews/art.shtml?num=66540

opennet honked 24 Oct 2026 20:00 +0000

Выпуск системы шифрования дисковых разделов VeraCrypt 1.26.30

Опубликован выпуск проекта VeraCrypt 1.26.30 , развивающего форк системы шифрования дисковых разделов TrueCrypt, прекратившей своё существование. VeraCrypt примечателен заменой используемого в TrueCrypt алгоритма RIPEMD-160 на SHA-512 и SHA-256, увеличением числа итераций хэширования, упрощением процесса сборки для Linux и macOS, устранением проблем , выявленных в процессе аудита исходных текстов TrueCrypt. Разработанный проектом VeraCrypt код распространяется под лицензией Apache 2.0, а заимствования из TrueCrypt продолжают поставляться под лицензией TrueCrypt License 3.0. Готовые сборки формируются для Linux, FreeBSD, Windows и macOS.

Среди изменений в новой версии:

  • Устранено несколько уязвимостей: Переполнение буфера (CVE-2026-77372) при десериализации запросов в привилегированном сервисе. Получение прав root из-за некорректной работы инсталлятора со временными файлами в директории /tmp. Оставление расшифрованных данных после отмонтирования в macOS при использовании FUSE-T (CVE-2026-108982). Повышение привилегий в версии для Windows.
  • Добавлен поддержка доступных на запись разделов, размещаемых в файлах на совместных хранилищах без root-доступа (например, GVfs или NFS в режиме root_squash).
  • Cкрипт mount.veracrypt переписан на POSIX shell.
  • Улучшена очистка данных токенов.
  • В Linux улучшена работа с носителями в режиме только для чтения.
  • Добавлена защита от утечки в дочерние процессы файловых дескрипторов, связанных с привилегированными сервисами и аутентификацией.
  • Обеспечено определение возможностей CPU до запуска базовых сервисов для задействования аппаратного ускорения при работе с монтируемыми разделами.
  • В диалоги генерации файла с ключами, проверки производительности хэшей настройки пула случайных чисел добавлена поддержка хэш-функции BLAKE2b-512.
  • В OpenBSD добавлена поддержка создания разделов FFS в интерфейсе командной строки и графическом конфигураторе.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66541

opennet honked 24 Oct 2026 20:00 +0000

В systemd добавлена возможность разработки компонентов на языке Rust

В кодовую базу системного менеджера systemd принято изменение, добавляющее возможность создания компонентов на языке Rust. Rust намерены использовать только для разработки новых компонентов, а существующий код на языке Си переписывать на Rust не планируют. Пакетный менеджер cargo в процессе сборки не применяется, остаётся задействована только сборочная система Meson. Rust-код используется в режиме "no_std" (без стандартной библиотеки), разрешено использовать только библиотеки core , alloc и libc .

Компоненты systemd на Rust динамически связываются с Си-библиотекой libsystemd-shared. Rust-обвязки над libsystemd-shared генерируются автоматически на этапе сборки из заголовочных файлов при помощи утилиты bindgen, и становятся доступны для rust-программ в форме пакета systemd_shared. Для работы требуется как минимум версии rustc 1.85 и bindgen 0.71.1, соответствующие версиям из Debian 13.

Тестовый исполняемый файл на Rust при сборке с LTO-оптимизациями занимает 32 КБ, при том что аналог на Си занимает 20 КБ. По умолчанию поддержка Rust включается только при наличии в системе соответствующего Rust-инструментария (-Drust=auto). В качестве первого компонента, написанного на Rust, развивается systemd-keyring-setup, который пока не принят в основную кодовую базу systemd. Systemd-keyring-setup предназначен для настройки и управления X.509-сертификатами для механизмов ядра Linux dm-verity, fs-verity и bpf.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66539

opennet honked 24 Oct 2026 17:00 +0000

Критическая уязвимость в декодировщике Brotli, затрагивающая Node.JS, Bun, браузеры, HTTP-клиенты и другие проекты

В библиотеке с эталонной реализацией декодировщика формата сжатия данных Brotli выявлена уязвимость ( CVE-2026-111497 , кодовые имена Broccoli2Shell и HTTP2Shell), приводящая к переполнению буфера при обработке специально оформленных сжатых данных. По данным Google уязвимость может использоваться для удалённого выполнения кода при атаке на проекты, использующие официальную реализацию декодировщика Brotli. Среди затрагиваемых уязвимостью проектов: Node.js, Bun, Envoy, Istio, web-браузеры, прокси-серверы, HTTP-клиенты, HTTP-серверы, архиваторы, прокси-серверы, UEFI-прошивки, просмотрщики JPEG XL, декодирующие контент библиотеки для Python, Ruby, Java, PHP и .NET и связанные с ними зависимости.

Проблема была выявлена компанией OpenAI в феврале этого года и блокирована в кодовой базе Brotli через отбрасывание некорректных потоков при декодировании. 22 октября были опубликованы корректирующие выпуски Brotli 1.0.10, 1.1.1 и 1.2.1 в которых явно было заявлено об устранении уязвимости и исправлена суть проблемы. В этот же день был создан прототип эксплоита, позволивший удалённо выполнить код в лабораторных условиях, при использовании нестандартных сборок (в стандартных сборках происходило аварийное завершение). Позднее компания Imperva зафиксировала атаку на штатные сборки Node.js 24.22.0 в Linux-окружении на системе ARM64.

Уязвимость приводит к записи за пределы буфера из-за некорректной обработки ошибок в процессе разбора блоков в сжатом потоке. Функция DecodeBlockTypeAndLength() вместо кода ошибки возвращала только значения true и false, что не позволяло вызывающему коду отличить повреждение потока от состояния, требующего передачи в функцию дополнительных данных. В случае указания в потоке некорректного типа блока сжатых данных, декодировщик воспринимал его не как ошибку, а как состояние нехватки данных, требующее дополнительного чтения из потока. Но так как выделенный буфер не был рассчитан на дополнительно прочитанные данные, они записывались в область за его пределами, в которой хранилось внутреннее состояние декодировщика.

Подверженные уязвимости проекты:

  • Эталонная библиотека brotli, проблема проявляется начиная с выпуска 1.0.3 и устранена в обновления 1.0.10, 1.1.1 и 1.2.1. Уязвимость затрагивает приложения и библиотеки, использующие библиотеку libbrotlidec.
  • JavaScript платформа Node.js, проблема устранена в обновлениях 26.12.1, 24.22.1 и 22.23.4. Атакованы могут быть приложения, использующие для запроса стороннего контента метод fetch(), который автоматически декодирует HTTP-ответы с заголовком "Content-Encoding: br". Также уязвимость проявляется при прямом вызове методов zlib.brotliDecompress*(), createBrotliDecompress() и brotli.decompress() для распаковки стороннего содержимого или при приёме HTTP-запросов с разбором через библиотеки Express 5 и body-parser 2.x.
  • Python-пакеты brotli и brotlicffi (исправление предложено в версии 1.2.1) и использующие их проекты, среди которые популярные библиотеки urllib3, aiohttp, httpx и Scrapy, которые декодируют ответы с заголовком "Content-Encoding: br" при обращении к внешним web-ресурсам.
  • HTTP-серверы, HTTP-прокси, HTTP-клиенты и web-браузеры, поддерживающие сжатие Brotli ("Accept-Encoding: br"). В Apache httpd поставляется mod_brotli (отключён по умолчанию). Для nginx доступен сторонний модуль ngx_brotli (уязвимость уже устранена). В Chrome/Chromium и Firefox проблема уже устранена в одном из прошлых обновлений. В прокси-сервере Envoy уязвимость устранена в выпусках 1.40.0, 1.39.3, 1.38.6, 1.37.8, 1.36.12.
  • .NET runtime при использовании в приложении методов BrotliDecoder, BrotliStream и HttpClient. Уязвимость пока не устранена.
  • PHP-расширение brotli при использовании функции brotli_uncompress(). Исправление в процессе подготовки.
  • Ruby-пакет brotli при использовании метода Brotli.inflate. Уязвимость пока не устранена.
  • СУБД DuckDB при импорте сжатых Parquet-файлов. Исправление в процессе подготовки.
  • СУБД ClickHouse. Исправление в процессе подготовки.
  • СУБД YDB. Уязвимость пока не устранена.
  • Apache Arrow при импорте сжатых Parquet-файлов. Исправление в процессе подготовки.
  • libjxl (при сжатии метаданных в JPEG XL используется Brotli). Исправление в процессе подготовки.
  • Архиваторы NanaZip, 7-Zip-zstd и p7zip при распаковке br-файлов. Уязвимость не устранена.
  • MuPDF. Уязвимость не устранена.
  • UEFI-прошивки на базе EDK II и UEFITool, сжатые при помощи Brotli. Исправление в процессе подготовки - EDK II и UEFITool.
  • JavaScript-платформа Bun. Уязвимость устранена в версии 1.4.4.
  • Платформа для управления микросервисами Istio. Уязвимость устранена в версиях 1.29.9, 1.30.6 и 1.31.2.
  • curl и libcurl, уязвимость проявляется при наличии в зависимостях уязвимой версии libbrotlidec.
  • Парсеры формата шрифтов Web Open Font (WOFF), в котором используется Brotli.
  • Brotli4j, SumatraPDF, Ghostscript, CatBoost и YTsaurus. Уязвимость устранена в одном из обновлений.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66537

opennet honked 24 Oct 2026 05:00 +0000

Выпуск системы потокового видеовещания OBS Studio 33.0

Опубликован выпуск OBS Studio 33.0 , пакета для потокового вещания, композитинга и записи видео. Код написан на языках C/C++ и распространяется под лицензией GPLv2. Сборки сформированы для Linux ( flatpak ), Windows и macOS.

Целью разработки OBS Studio было создание переносимого варианта приложения Open Broadcaster Software (OBS Classic), не привязанного к платформе Windows, поддерживающего OpenGL и расширяемого через плагины. Отличием также является использование модульной архитектуры, подразумевающей разделение интерфейса и ядра программы. Поддерживается перекодирование исходных потоков, захват видео во время игр и стриминг в PeerTube, Twitch, Facebook Gaming, YouTube, DailyMotion и другие сервисы. Для обеспечения высокой производительности возможно использование механизмов аппаратного ускорения (например, NVENC, Intel QSV, Apple Video Toolbox и VAAPI).

Предоставляется поддержка композитинга с построением сцены на основе произвольных видеопотоков, данных с web-камер, карт захвата видео, изображений, текста, содержимого окон приложений или всего экрана. В процессе вещания допускается переключение между несколькими предопределёнными вариантами сцен (например, для переключения представлений с акцентом на содержимое экрана и изображение с web-камеры). Программа также предоставляет инструменты для микширования звука, фильтрации при помощи VST-плагинов, выравнивая громкости и подавления шумов.

Ключевые изменения:

  • Источники вещания на базе браузера (Browser Source) и панели с web-контентом переведены на новый выпуск инструментария CEF 150 (Chromium Embedded Framework). Ранее использовался CEF 127, выпущенный в июле 2024.
  • Полностью переделана загрузка плагинов. Официальные плагины размещены в отдельном подкаталоге "Core", а неофициальные пока продолжают загружаться из старых мест.
  • Улучшено выравнивание (snapping) источников контента в окне предпросмотра. Добавлен новый визуальный индикатор, показывающий по какой границе выровнен элемент. Обеспечена привязка источников по осям, а не только при приближении вплотную к объектам (видео с демонстрацией). Убрана привязка к скрытым элементам.
  • Улучшены поля ввода чисел, ввод в которых больше не блокируется в некоторых ситуациях, а числа не обрезаются. Значения теперь обновляются только по нажатию Enter, которое не закрывает окно. Добавлена поддержка изменения значений нажатием "Shift + ↑/↓". Обеспечена корректная работа курсора при перетаскивании.
  • На системах ARM64 включена поддержка ускорения кодирования видео при помощи NVENC (NVIDIA Encoder).
  • Для звуковых и видео эффектов NVIDIA задействована новая версия NVIDIA Broadcast SDK.
  • В Safe Mode прекращён запуск WebSocket Server.
  • В режиме захвата вывода игр улучшено определение полноэкранных игр.
  • Улучшено определение прозрачности при захвате экрана macOS.
  • Прекращена поддержка Ubuntu 24.04.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66536

opennet honked 23 Oct 2026 19:00 +0000

Ещё одна уязвимость в PHP, в редких конфигурациях позволяющая удалённо выполнить код

Разработчики проекта PHP предупредили о выявлении ещё одной уязвимости (CVE-2026-115560), которая потенциально может использоваться для удалённого выполнения кода на сервере при определённом редком сочетании нестандартных настроек (не в конфигурации по умолчанию) и выполняемого PHP-кода. Подробности о уязвимости намерены опубликовать после готовности очередных корректирующих выпусков PHP.

В качестве обходного пути защиты рекомендуется выставить в php.ini параметр "session.upload_progress.enabled=0", который также был рекомендован в качестве одной из мер блокирования прошлой критической уязвимости. Проблема проявляется при наличии в настройках параметра "session.serialize_handler", выставленного в значение "php_binary" или "php_serialize", и изменения этого парамтера в PHP-коде на значение "php" через функцию "ini_set()" на стадии до вызова функции session_start().

Источник: https://www.opennet.ru/opennews/art.shtml?num=66534

opennet honked 23 Oct 2026 19:00 +0000

Выпуск криптографических библиотек OpenSSL 4.1.0 и LibreSSL 4.4.0

Опубликован релиз библиотеки OpenSSL 4.1.0 , предлагающей с реализацию протоколов TLS и различных алгоритмов шифрования. OpenSSL 4.1 отнесён к выпускам с обычным сроком поддержки, обновления для которых выпускаются в течение 13 месяцев. Поддержка LTS-ветки OpenSSL 3.5 продлится до апреля 2030 года. Код проекта распространяется под лицензией Apache 2.0.

Основные новшества:

  • Добавлена начальная поддержка архитектуры Elbrus2000 (e2k).
  • Добавлена поддержка протокола DTLS 1.3 (RFC 9147), представляющего собой адаптацию TLS 1.3 для UDP и SCTP.
  • В API SSL Listener добавлена поддержка DTLS.
  • Добавлена поддержка механизма GREASE (RFC 8701, Generate Random Extensions And Sustain Extensibility), который при согласовании соединения добавляет фиктивные значения в разные поля протоколов TLS и DTLS для проверки корректности их обработки на серверах и межсетевых экранах (сервер должен игнорировать неизвестные значения и продолжить согласование соединения на основе известных).
  • Добавлена поддержка функции формирования ключа (KDF) IKEv2 (Internet Key Exchange).
  • Реализована поддержка новых сборочных целей VC-WIN32-MSVC2013 и VC-WIN64A-MSVC2013 для сборки с использованием MSVC 2013. Удалены цели VC-WIN64I (Windows на системах Itanium) и VC-CE (Windows CE).
  • Добавлены варианты реализаций ML-DSA и ML-KEM, оптимизированные для архитектуры ppc64le, а также вариант ML-DSA, оптимизированный для x86_64.
  • Добавлен вариант кода дешифровки AES-CBC, оптимизированный при помощи x86_64-расширений AVX-512 и VAES.
  • Дополнительно можно отметить выпуск переносимой редакции пакета LibreSSL 4.4.0, развивающего форк OpenSSL. Выпуск LibreSSL 4.4.0 рассматривается как экспериментальный, в котором развиваются возможности, которые войдут в состав OpenBSD 8.1. Изменения в новой версии LibreSSL в основном связаны с исправлением ошибок, оптимизациями и решением проблем совместимости с OpenSSL. Значительно улучшена поддержка платформы Windows и добавлена поддержка сборки для macOS 27.0. Включены ассемблерные оптимизации для MIPS32 и MIPS64. Повышена производительность SHA-3.

    Источник: https://www.opennet.ru/opennews/art.shtml?num=66533

opennet honked 23 Oct 2026 12:00 +0000

Около 10% выходных узлов Tor были вовлечены в атаку по перехвату SSH-подключений

Опубликованы детали инцидента , в ходе которого злоумышленникам удалось получить контроль над 333 выходными узлами сети Tor (всего в Tor около 3000 выходных узлов) и организовать на них перехват нешифрованного трафика и перенаправление SSH-соединений. Атака началась 2 октября (в пятницу вечером), но была выявлена и начала блокироваться 4 октября. 5 октября все скомпрометированные серверы были отключены операторами или самими атакующими. Разбирательство показало, что атакующие получили доступ к серверам за два месяца до начала атаки на пользователей Tor и установили в скомпрометированных системах вредоносное ПО Ebury 1.8.3 .

Целью атаки был перехват паролей, ключей и конфиденциальной информации в транзитном незашифрованном трафике, а также захват паролей к SSH. Для стимулирования работы без шифрования атакующие блокировали некоторые сетевые порты и сосредоточились на анализе запросов без шифрования к почтовыми серверам. Нешифрованный трафик анализировался на лету.

Для сбора паролей к SSH было организовано перенапрваление SSH-запросов на один из 12 серверов злоумышленников. Данные серверы принимали соединение по SSH и выводили запрос пароля от имени сервера, к которому осуществлялось подключение. Так как хостовые ключи не совпадали, ssh на стороне клиента выдавал предупреждение о подключении к неизвестному серверу.

Если пользователь игнорировал данное предупреждение и вводил пароль для подключения, то вредоносный сервер транслировал через себя подключение к легитимному целевому SSH-серверу, сохранял введённый жертвой пароль и перехватывал информацию о действиях в SSH-сеансе. Параллельно осуществлялось подключение к целевому серверу с захваченным паролем и установка на него вредоносного ПО Ebury. Получая контроль над Linux-серверами, не являющимися выходными узлами Tor, атакующие меняли настройки в файле torrc и превращали их новые вредоносные выходные узлы Tor.

Для определения всех вредоносных выходных узлов выявивший проблему исследователь использовал утилиту exitmap для перебора всех выходных узлов, установки SSH-соединения через каждый из них и проверки факта пренаправления запроса. Как именно атакующие получили доступ к захваченным Tor-узлам пока не ясно, среди прочего высказываются предположения о компрометации операторов хостинга.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66531

opennet honked 23 Oct 2026 08:00 +0000

Аnthropic развивает технику для формальной верификации существующего ПО при помощи AI

Компания Аnthropic представила результаты экспериментов по использованию AI-моделей для формальной верификации надёжности и безопасности уже существующих проектов. В ходе эксперимента при помощи AI-моделей для 123 открытых библиотек, протестированных в инфраструктуре OSS Fuzz , были сгенерированы математические доказательства отсутствия ошибок при работе с памятью.

Проверка проводилась на уровне скомпилированного ассемблерного кода для архитектуры RISC-V. Общий объём сгенерированных доказательств составил около 180 миллионов строк кода для системы верификации Rocq Prover (около 600 тысяч строк на бинарный файл с 18 тысячами RISC-V инструкций). Доказательства формировались путём автоматического преобразования существующих fuzzing-тестов в формальные спецификации, после чего AI-модель Claude доказывала, что при любых входных данных объёмом до 64 МБ в программе не возникает сбоев.

В процессе построения доказательств AI-модель смогла выявить и подготовить исправления для сотен ошибок, ранее не замеченных при fuzzing-тестировании. Среди прочего, были выявлены уязвимости, приводящие к переполнению буфера при обработке определённых входных данных (например, CVE-2026-56132 в libexpat), а также логические ошибки. Помимо этого, AI-модель была использована для доказательства соответствия реализации алгоритма zlib в ядре Linux спецификации RFC 1950.

Также на языке Rust был сгенерирован интерпретатор для подмножества языка Python, для которого при помощи инструментария Verus подготовлено формальное доказательство соответствия семантике CPython. Для сравнения поведения с CPython было выполнено более 1.7 миллионов случайно сгенерированных Python-программ. В 99.95% случаев результаты выполнения этих программ в новой реализации и в CPython совпали, а выявленные расхождения оказались известными граничными случаями.

Проведённая формальная верификация гарантирует соответствие спецификации, но полностью не исключает возникновение проблем с безопасностью, так как не остаются формализованы риски, вызванные проблемами с многопоточностью, динамическим связыванием и аномальным поведением реального оборудования. Ключевым преимуществом предложенного подхода является работа непосредственно с бинарными файлами, что позволяет обойтись без необходимости переписывания существующего кода на формально верифицируемых языках.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66528

opennet honked 23 Oct 2026 07:00 +0000

Для уязвимостей PHP2Shell анонсирован первый эксплоит, обходящий рандомизацию адресов

Исследователи из компании VulnCheck заявили о получении первого эксплоита для уязвимости PHP2Shell (CVE-2026-109618б), обходящего механизм рандомизации адресов (ASLR) на системах x86-64 с типовой конфигурацией PHP. Эксплоит позволяет атаковать системы с PHP 8.4.10-8.4.26 в конфигурации по умолчанию. Ранее трудность определения раскладки памяти в модуле mod_php мешала реализации эксплоита, позволяющего добиться выполнения кода на реальных системах. Для обхода ASLR в эксплоите задействована утечка информации об адресах в коде отображения информации об ошибках.

Заявлено, что доступ к рабочему эксплоиту предоставлен только клиентам, занимающимся защитой информации, но злоумышленники могут воссоздать используемую технику при помощи AI. Для обходного пути блокирования утечки информации о раскладке адресов следует выставить в php.ini параметр "display_errors=off", помимо ранее опубликованных рекомендаций. VulnCheck также упоминает о том, что на GitHub появились сотни прототипов эксплоитов, но только единицы оценены как рабочие и лишь один прототип был способен обойти ASLR.

Помимо этого, директор Cloudflare сообщил, что компания фиксирует миллионы попыток эксплуатации уязвимостией PHP2Shell, при том, что за 10 часов до анонса наличия уязвимостей таких попыток уже были тысячи, а через 2 часа после официального раскрытия информации достигли сотен тысяч. Судя по всему, в атаках используются прототипы эксплоитов, лишь фиксирующие наличие уязвимых версий PHP, так как пока нет информации о подтверждённых фактах взлома через уязвимости PHP2Shell.

По данным компании Amazon первые попытки эксплуатации зафиксированы развёрнутыми honeypot-системами ещё 17 октября, т.е. за 3 для до утечки первых сведений об CVE-идентификаторах. Активность усилилась 21 октября, за 12 часов до публикации корректирующих обновлений PHP, в это время зафиксированы попытки атак с использованием нескольких вариантов прототипов эксплоитов. Попытки атак до официального раскрытия информации также зафиксировала компания Hadrian.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66529

opennet honked 22 Oct 2026 19:00 +0000

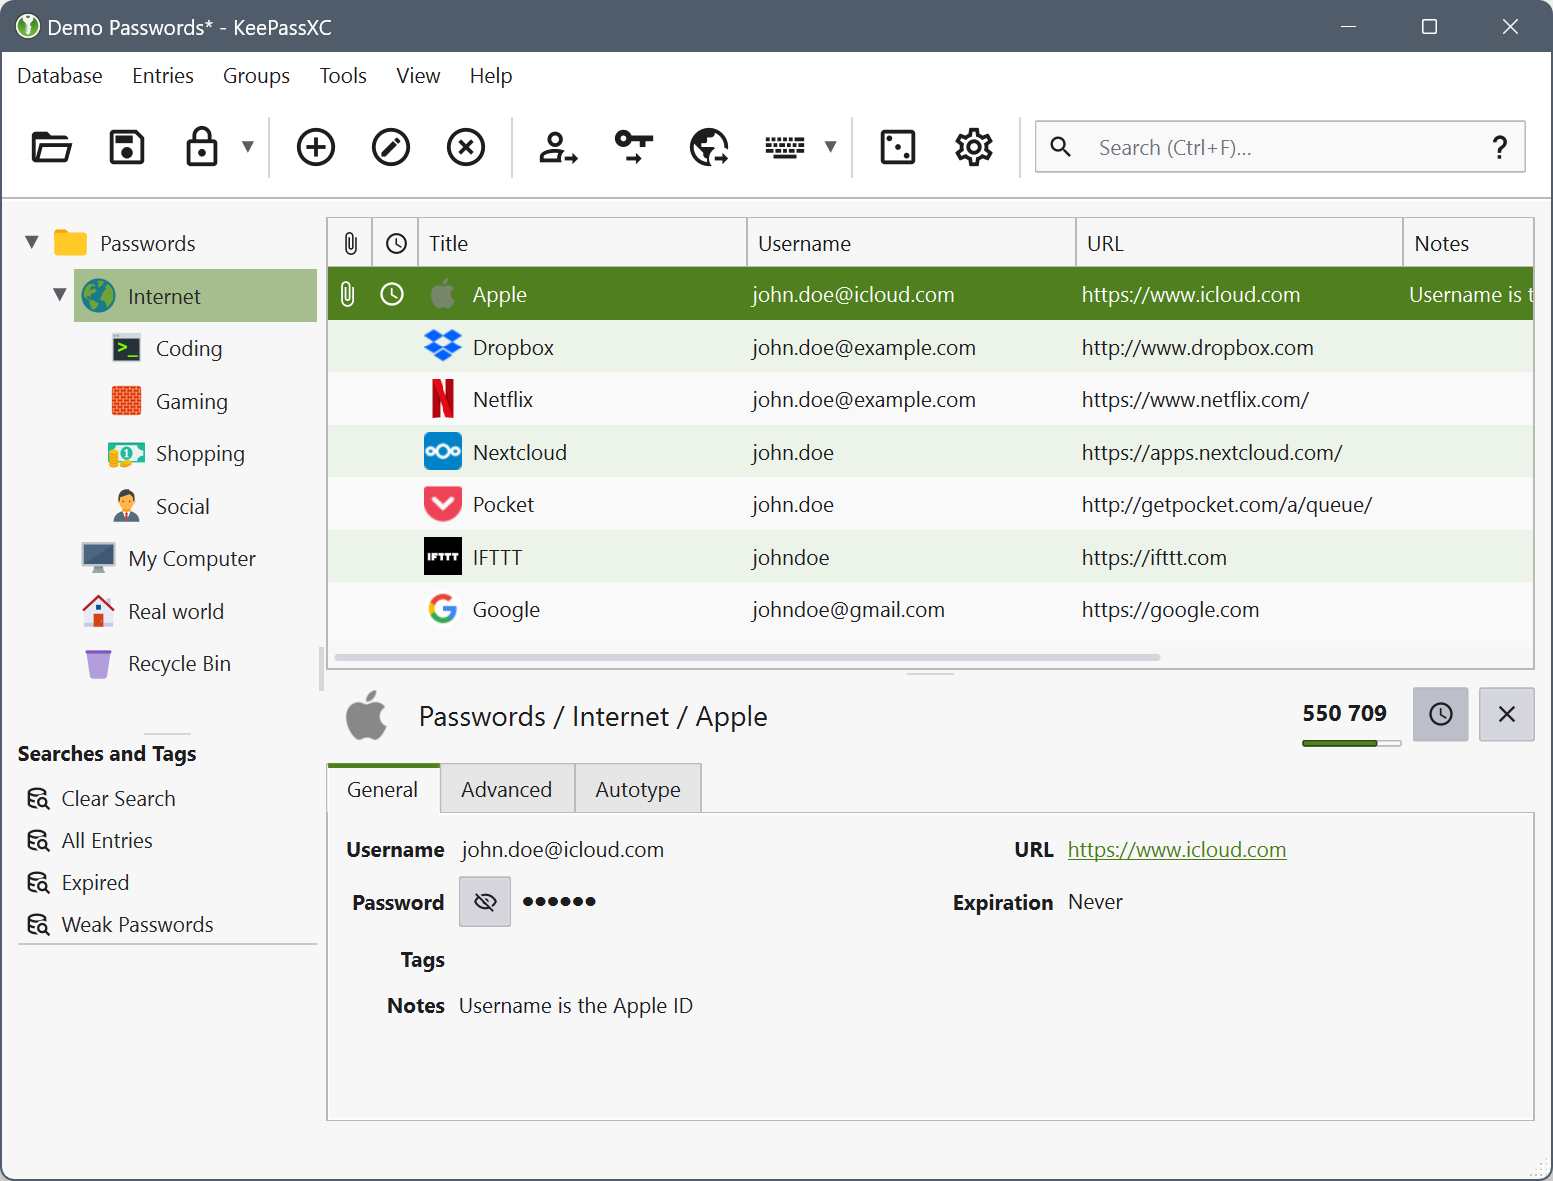
Релиз менеджера паролей KeePassXC 2.8

Опубликован выпуск открытого кроссплатформенного менеджера паролей KeePassXC 2.8.0 , предоставляющего средства для безопасного хранения обычных паролей, одноразовых паролей (TOTP), SSH-ключей и прочей информации, которую пользователь считает конфиденциальной. Данные могут храниться как в локальном зашифрованном хранилище, так и во внешних облачных хранилищах. Код проекта написан на языке C++ с использованием библиотеки Qt и распространяется под лицензиями GPLv2 и GPLv3. Готовые сборки подготовлены для Linux ( AppImage , Flatpak , Ubuntu PPA , Snap), Windows и macOS.

Основные возможности:

  • Работа с БД в формате KDBX. Хранение информации в зашифрованном виде. Возможность прикрепления к записям о сохранённых паролях файлов и собственных атрибутов.
  • Систематизация информации с распределением по группам. Встроенная система поиска. Автоподстановка паролей в приложения. Возможность управления из командной строки (keepassxc-cli).
  • Генератор надёжных паролей. Хранение и генерация одноразовых паролей (TOTP). Анализ качества сохранённых паролей и формирование отчётов со статистикой.
  • Интеграция с web-браузерами Chrome, Mozilla Firefox, Edge, Chromium, Vivaldi, Brave и Tor Browser. Поддержка аутентификации с использованием технологии Passkeys, реализованная через интеграцию с браузером.
  • Поддержка импорта базы паролей из форматов CSV, 1Password, Bitwarden, Proton Pass и KeePass1. Экспорт в форматы CSV, XML и HTML.
  • Поддержка YubiKey и OnlyKey. Интеграция с SSH Agent. Совместный доступ к БД KeeShare. Поддержка FreeDesktop.org Secret Service, например, для использования вместо GNOME keyring. Поддержка алгоритмов шифрования Twofish и ChaCha20.
  • Ключевые изменения в новом выпуске:

    • Перевод графического интерфейса с Qt5 на Qt6.
    • Возможность использования функции атоподстановки паролей в приложения в окружениях на базе Wayland, используя порталы XDG.
    • Поддержка настройки комбинаций клавиш.
    • Возможность синхронизации БД с внешними системами и поддержка использования внешних утилит для импорта.
    • Режим быстрой разблокировки доступа через Polkit в Linux.
    • Формирование ARM64-сборок для Windows и экспериментальных ARM64-сборок в формате AppImage для Linux.
    • Переход на хранение файлов состояния приложения в каталоге ~/.local/state/ (XDG_STATE_HOME) вместо ~/.cache (XDG_CACHE_HOME).
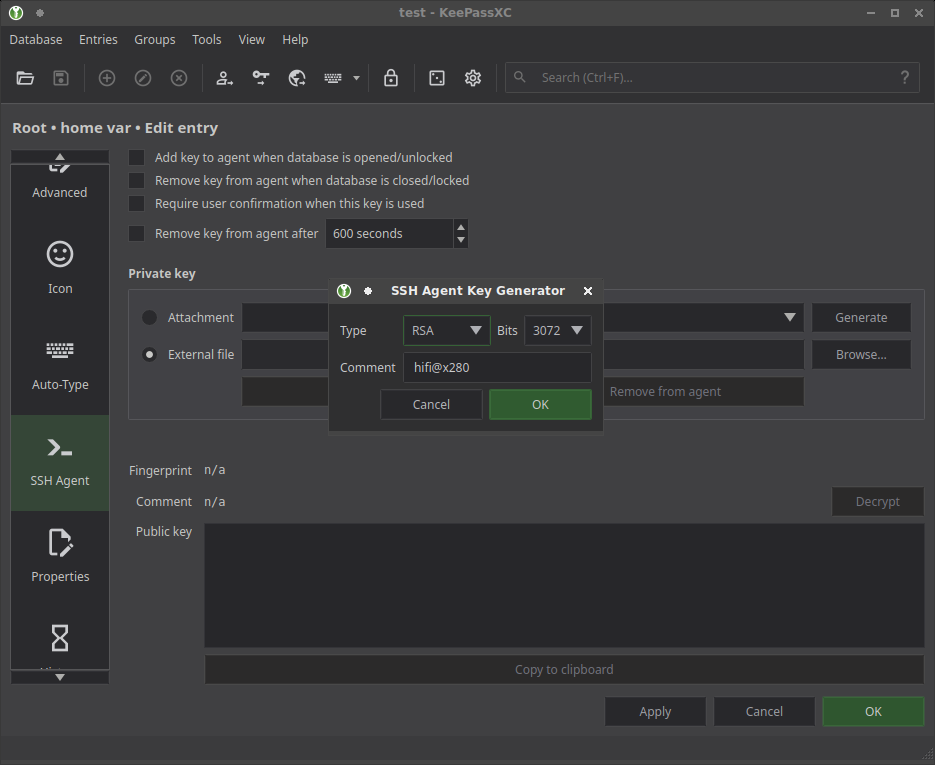
    • Поддержка генерации ключей RSA, ECDSA и Ed25519 для SSH Agent.
    • Улучшена интеграция с рабочим столом сборок в формате AppImage.
    • Реализован импорт SSH-ключей, паролей от Wi-Fi и записей с неизвестным типом из Proton Pass.
    • Устранена уязвимость (CVE-2026-69150), приводящая к обращению к уже освобождённой памяти при импорте специально оформленного файла в формате KDB.


    • Источник: https://www.opennet.ru/opennews/art.shtml?num=66527

opennet honked 22 Oct 2026 12:00 +0000

Опубликован сетевой стек F-Stack 2.0, работающий в пользовательском пространстве

Состоялся релиз проекта F-Stack 2.0 , развивающего редакцию сетевого стека FreeBSD, адаптированную для обособленной работы в пользовательском пространстве в форме библиотеки. Проект создан крупнейшей в Китае телекоммуникационной компанией Tencent и используется в её продуктах и сервисах. Код написан на языке Си и распространяется под лицензией BSD. Поддерживается работа в Linux и FreeBSD. Проектом также поддерживаются переведённые на использование F-Stack редакции Nginx 1.28 и СУБД Redis 6.2.6, демонстрирующие производительность выше обычных сборок, работающих поверх системного сетевого стека.

F-Stack позволяет задействовать в приложениях собственный локальный сетевой стек, не зависящий от сетевого стека операционной системы, функционирующий в пользовательском пространстве и напрямую работающий с сетевым оборудованием. F-Stack позиционируется как решение, позволяющее повысить производительность обработчиков сетевых запросов в условиях, когда штатный TCP/IP стек ядра Linux становится узким местом и ограничивает масштабирование. Теоретически F-Stack позволяет достигнуть потолка сетевой производительности, возможного для используемой сетевой карты, и в некоторых ситуациях даёт возможность в разы увеличить число обрабатываемых мелких сетевых запросов.

Повышение производительности достигается за счёт исключения таких операций, как копирования сетевых пакетов, планирование потоков, обработка прерываний и обращение к системным вызовам. Для взаимодействия с сетевой картой, минуя интерфейсы ядра операционной системы, применяется фреймворк DPDK (Data Plane Development Kit), развивающий набор библиотек для низкоуровневой работы с сетевыми адаптерами. DPDK даёт возможность снизить накладные расходы и уложиться в минимальное число циклов CPU при приёме или отправке сетевых пакетов.

Функциональность стека TCP/IP соответствует сетевому стеку FreeBSD 15 и выделена из данной операционной системы в независимую библиотеку. Для разработки приложений можно использовать стандартный API POSIX (socket, epoll, kqueue) или собственный программный интерфейс на основе микропотоков, упрощающий создание сетевых приложений и позволяющий обойтись без сложной логики асинхронной обработки запросов. Возможно использование с немодифицированными приложениями с загрузкой через LD_PRELOAD.

Наиболее заметные изменения в новом выпуске:

  • Компоненты сетевого стека обновлены до состояния FreeBSD 15 (ранее использовался FreeBSD 13).
  • Реализован режим многопоточной работы (thread_mode=1) в одном процессе, дополняющий ранее доступный многопроцессный режим.
  • Добавлен легковесный режим работы (primary_slim), при котором основной процесс выполняет только базовые задачи инициализации и координации работы, а приём пакетов и обработка очередей приёма/передачи (rx/tx) производится только на стороне дочерних процессов.
  • Добавлена поддержка механизма аппаратного ускорения TSO (TCP Segmentation Offload) для выноса на сторону сетевой карты операций объединения пакетов, с возможностью отката на программную реализацию. Улучшена поддержка TSO (TCP Segmentation Offload, вынос на сетевую карту обработки сегментов пакетов) для IPv6.
  • Добавлена возможность изменения размера MTU (Maximum transmission unit) и реализована поддержка jumbo-кадров.
  • Расширены возможности управления аппаратным ускорением вычисления контрольных сумм отправляемых пакетов
  • Добавлена функция ff_zc_recv() для получения данных в без промежуточной буферизации (zero-copy). Переработана аналогичная функция ff_zc_send() для отправки. Оптимизирована и дополнена поддержкой IPv6 функция ff_rss_check().
  • Добавлен опция FF_KERNEL_COEXIST для работы совместно с сетевым стеком ядра.
  • Предоставлена возможность сохранения информации о трафике в pcap-дампах с наносекундной точностью.
  • В config.ini добавлены новые параметры idle_loop_interval, extra_eal_args, drain_ring_size, reload_heartbeat_timeout_ms и reload_udp_idle_ms.
  • В специализированной сборке nginx реализована поддержка перезагрузки конфигурации и обновления бинарного файла без разрыва соединений (graceful_reload=1).


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66526

opennet honked 22 Oct 2026 10:00 +0000

В PyPI-пакет и Docker-образ с LiteLLM подставлено вредоносное ПО

Зафиксирована публикация в репозитории PyPI вредоносного выпуска библиотеки LiteLLM , насчитывающей 23 млн загрузок в неделю, а также подстановка вредоносного кода в официальный Docker-образ проекта. Это не первый подобный инцидент с LiteLLM - в марте этого года атакующие уже публиковали вредоносные выпуски после перехвата учётных данных сопровождающего. На этот раз атакующие разместили версию LiteLLM 1.107.0 , в которую был встроен вредоносный код для организации удалённого выполнения команд, а также поиска и отправки учётных данных, ключей и токенов доступа.

Вредоносный код был подставлен на этапе сборочного процесса без компрометации git-репозитория. После установки вредоносный код активируется до импорта LiteLLM через установку файлов cook.pth, cook.py и sitecustomize.py в директорию с библиотеками Python. Данные файлы запускаются при каждом выполнении Python в системе без необходимости совершения пользователем каких-либо действий.

Вначале Python запускает файл cook.pth, в котором имеется только одна строка "import cook" для импорта скрипта cook.py, собирающего учётные данные. Далее импортируется скрипт sitecustomize.py, применяемый для фоновой загрузки внешнего кода (параметры загрузки определяются по ссылке "raw.githubusercontent.com/letters9813/pythonclient-test/main/domain.txt"). Вредоносный код в обоих скриптах сжат через zlib и закодирован методом Base64. Индикатором компрометации может служить появление в системе файлов "/tmp/.pc_once_*" и "/tmp/remote_code_loader.lock".

После активации файл cook.py выполняет сканирование параметров подключения к облачным сервисам, репозиториям и системам непрерывной интеграции (AWS, Azure, Google Cloud, Kubernetes, Docker, GitHub CLI, Vault, Terraform, Packer), учётных записей разработчиков, параметров подключения к Git, настроек npm и PyPI, файлов с переменными окружения, закрытых ключей для SSH, PGP и TLS, настроек AI-инструментов, браузерных БД c Cookie, хранимыми данными и историей, информации о процессах и переменных окружения. Обнаруженные данные шифруются с использованием алгоритмов AES-256-CBC + RSA-4096 и отправляются в форме проверочного запроса на сайт litellm.dev, созданный злоумышленниками.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66525

opennet honked 22 Oct 2026 09:00 +0000

Проблемные корневые сертификаты eMudhra были сгенерированы в HSM и прошли независимый аудит

Компания eMudhra опубликовала заявление, связанное с инцидентом , в результате которого у восьми корневых сертификатов удостоверяющего центра оказались легко подбираемые закрытые ключи, имеющие всего 1 байт энтропии вместо 48. eMudhra утверждает, что сертификаты были сгенерированы в апреле 2025 года на публичной торжественной церемонии с использованием аппаратных модулей HSM (Hardware Security Module), имеющих сертификат соответствия требованиям FIPS 140-2 Level 3.

В процессе генерации ключей произошёл сбой, из-за которого на этапе упаковки/распаковки в HSM (wrap/unwrap, шифрование и расшифровка ключом-обёрткой) в дополнение к основному набору криптостойких ключей был создан второй набор слабых ключей с обнулёнными старшими байтами, который и был задействован в сертификатах. Сбой не был распознан, так как закрытые ключи создаются и хранятся только в HSM и не попадают в открытом виде за его пределы. Причина произошедшего сбоя пока не ясна и компания проводит связанное с этим расследование. Утверждается, что проблемные корневые сертификаты, созданные с использованием слабых ключей, прошли независимый аудит и два года оставались в списке доверенных во всех хранилищах корневых сертификатов.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66524

opennet honked 22 Oct 2026 07:00 +0000

Нарушения эмбарго и затягивание разработки патчей в ходе устранения уязвимостей в PHP

Разработчики PHP опубликовали отчёт о проблемах, возникших в процессе устранения исправленных вчера критических уязвимостей в PHP. Информация об уязвимости, возникающей при исчерпании доступной памяти, была получена в ходе внешнего аудита ещё в 2024 году, но была воспринята лишь как теоретическая возможность совершения атаки. Исправление затянулось из-за проблем с достижением консенсуса среди разработчиков PHP о способе устранения уязвимости. Рассматривалось несколько конкурирующих предложений о решении проблемы, каждое из которых имело свои минусы. Приходилось выбирать между нарушением обратной совместимости, появлением новых векторов для атак, вызывающих отказ в обслуживании, и необходимостью внесения изменений во множество сторонних дополнений.

Несколько месяцев назад компании Calif и Wiz независимо друг от друга при помощи AI-моделей GPT‑5.6 и Gemini 4 Argon выявили рабочие методы эксплуатации проблемы и 11 и 24 августа 2026 года сообщили об этом разработчикам PHP. После этого разработке исправлений был назначен наивысший приоритет и начато реформирование процесса принятия решений для более оперативного реагирования в вопросах, связанных со сложными компромиссами (подобные решения теперь могут приниматься большинством голосов без строгого достижения консенсуса).

Изначально, скоординированная с дистрибутивами дата публикации исправления была назначена на 22 октября, но затем была перенесена на 21 октября после утечки 20 октября в социальные сети сведений о CVE-идентификаторах и некорректных данных о времени публикации предстоящих корректирующих выпусков.

Вскоре после анонса предстоящих исправлений в компания Calif, выявившая одну из уязвимостей, по ошибке опубликовала видеоролик с демонстрацией работы эксплоита, в котором были заметны некоторые детали, позволяющие сузить область поиска и воссоздания информации о проблеме. Ролик был быстро удалён, что лишь подстегнуло у исследователей желание докопаться до сути уязвимости и форсировало работу над альтернативными прототипами эксплоитов.

Помимо этого, за шесть часов до намеченной публикации исправлений компания Chainguard нарушила эмбарго и опубликовала сборки своего дистрибутива, содержащие исправленную версию PHP. Подобное нарушение дало возможность злоумышленникам изучить исправление до официального релиза, а также перечеркнуло всю работу по скоординированному раскрытию информации и одновременной публикации исправлений в разных дистрибутивах.

Дополнение: Спустя 16 часов после раскрытия деталей об уязвимостях универсального рабочего эксплоита ещё не появилось и массовых атак пока не наблюдается, что объясняется сложностью эксплуатации уязвимости из-за необходимости определения раскладки структур в памяти процесса, которая специфична в каждой сборке. Опубликованные рабочие прототипы эксплоитов завязаны на отдельные конфигурации и проведение атаки в лабораторных условиях. Также появилось много фиктивных эксплоитов, являющихся галлюцинациями AI, лишь создающих видимость атаки, завязанных на ошибки в конфигурации или работающих только при наличии других критических уязвимостей.

Источник: https://www.opennet.ru/opennews/art.shtml?num=66523

opennet honked 21 Oct 2026 21:00 +0000

Выпуск пользовательского окружения Dux Shell 2.0

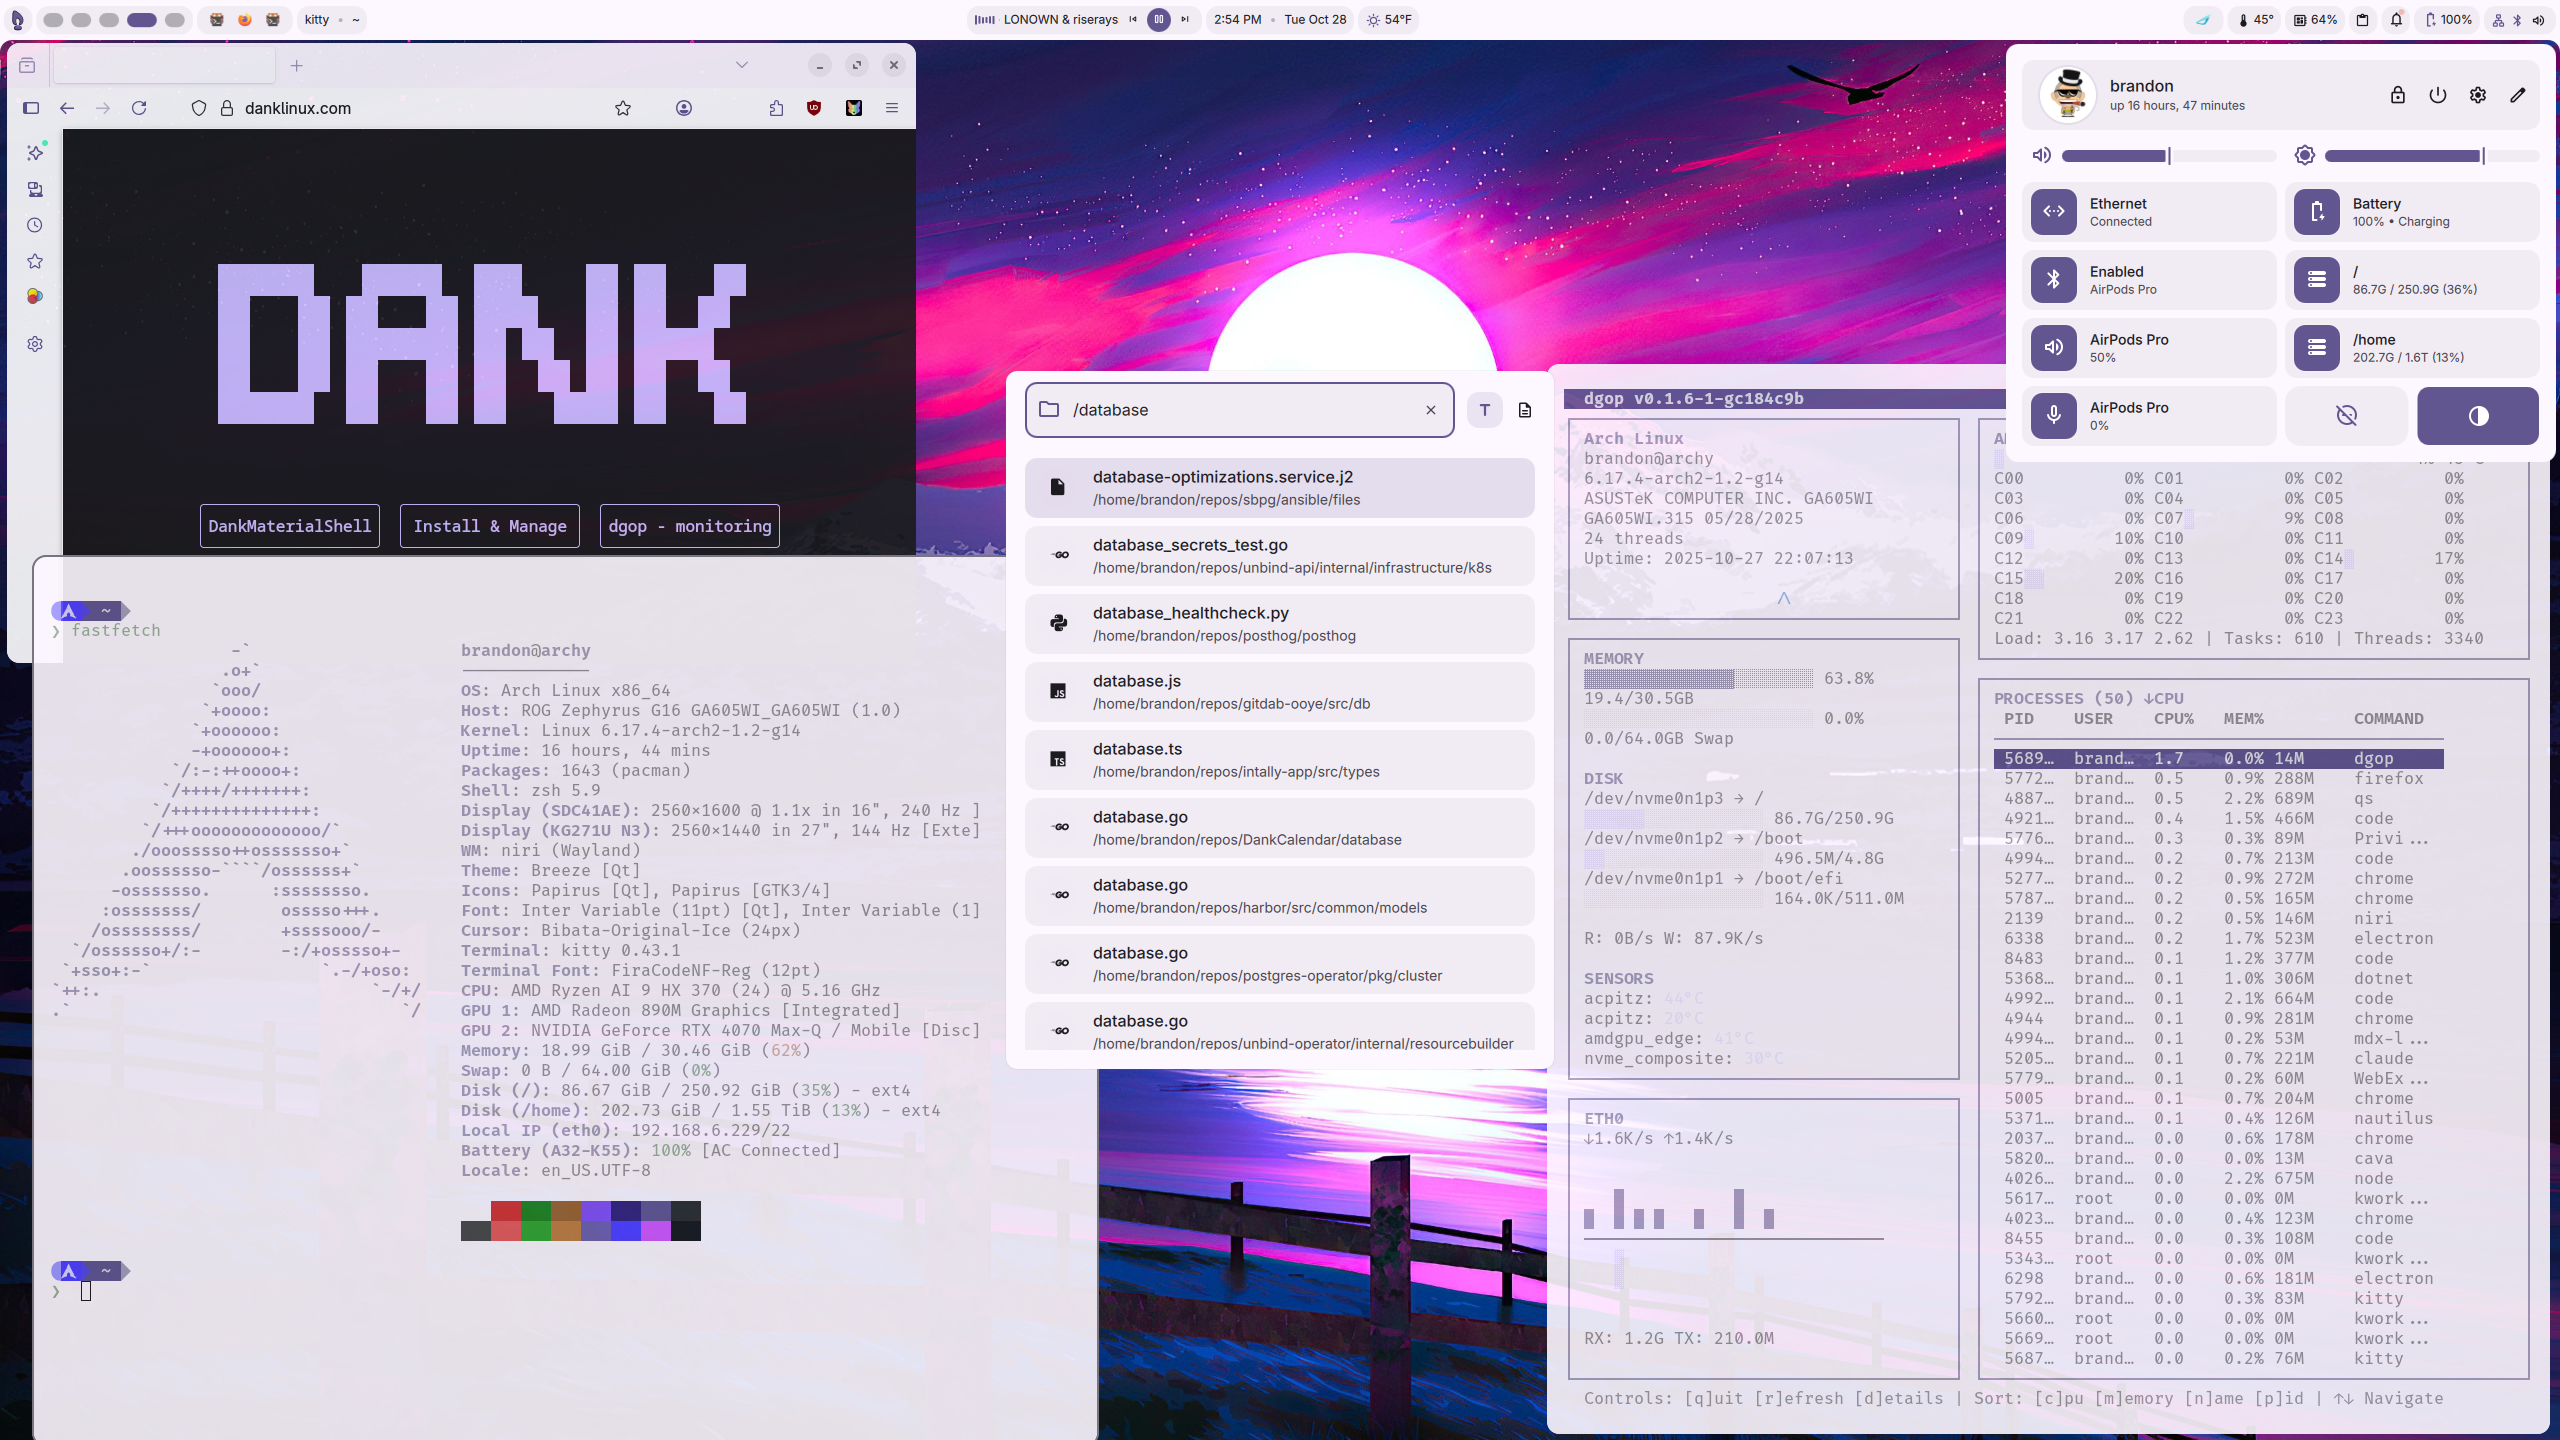
Опубликован релиз пользовательского окружения Dux Shell 2.0 , поддерживающего работу поверх композитных серверов niri, Hyprland, Sway, MangoWC, labwc, Scroll, Aqueous и Miracle WM. Это первый выпуск после переименования проекта DankMaterialShell (DMS) в Dux Shell. Новое имя проще, созвучно с пингвином Tux и не включает в часть названия чужого бренда. Dux Shell развивает набор сочетающихся между собой компонентов для формирования рабочего стола, таких как панель задач, переключатель виртуальных рабочих столов, интерфейс навигации по установленным приложениям и конфигуратор. Оформление соответствует концепции Material Design 3.

Dux Shell поддерживает динамические темы оформления, автоматически применяемые к GTK, Qt и системным приложениям. Цветовые схемы для тем формируются с учётом цвета выбранных обоев рабочего стола. Имеется возможность включения ночного режима работы, а также переключения между светлой и тёмной темами оформления. Функциональность может расширяться через плагины. Код фонового процесса для интеграции с системой, инструментария и инсталлятора написаны на языке Go и распространяются под лиценизей MIT. Компоненты интерфейса, панели, виджеты и графические приложения подготовлены на языке QML с применением фреймворка Quickshell, написанного на C++ с использованием Qt.

В состав входят:

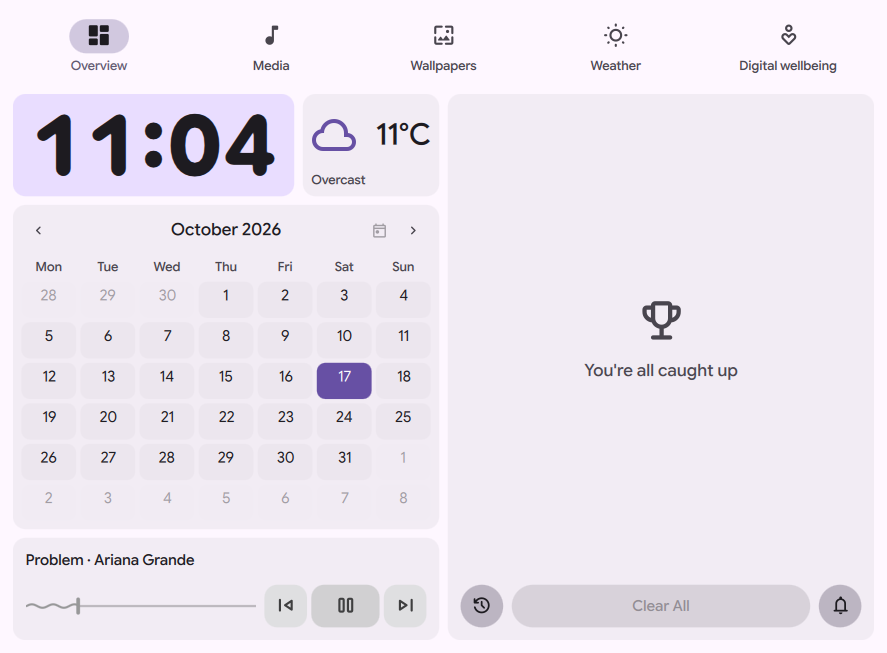
  • Панель с виджетами для календаря, прогноза погоды, просмотра истории работы с буфером обмена и интеграции с мультимедийными проигрывателями при помощи протокола MPRIS.
  • Интерфейс для навигации по установленным в системе приложениям с поддержкой поиска программ, файлов, открытых окон и команд.
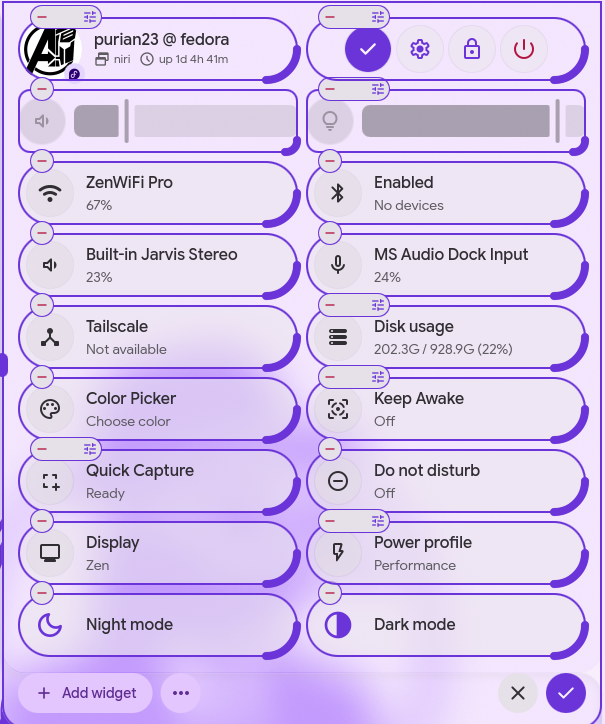
  • Центр управления с интерфейсом для настройки сети, Bluetooth, звуковых устройств и экрана.
  • Встроенные в управляющий фоновый процесс средства сбора метрик о температуре и потреблении ресурсов CPU, ОЗУ и GPU. Наличие интерфейса для управления запущенными процессами.
  • Центр уведомлений, поддерживающий группировку уведомлений, использование разметки в тексте и навигацию при помощи клавиатуры.
  • Экран блокировки системы с возможностями управления сеансом. Возможна активация спящего режима или блокировка экрана при определённом периоде неактивности пользователя.
  • Экран входа в систему Dux Greeter.
  • Универсальный инсталлятор, позволяющий развернуть и настроить окружение на базе Dux Shell в Arch, Fedora, Debian, Ubuntu, openSUSE, Gentoo и Void Linux.
  • Инструментарий Dux Search для поиска файлов в системе.
  • Календарь-планировщик Dux Calendar, поддерживающий протокол CalDAV и синхронизируемый с сервисами Google и Microsoft.
  • Файловый менеджер Dux Files.
  • Приложение DuxConnect для интеграции со смартфоном.
  • Среди изменений в новом выпуске:
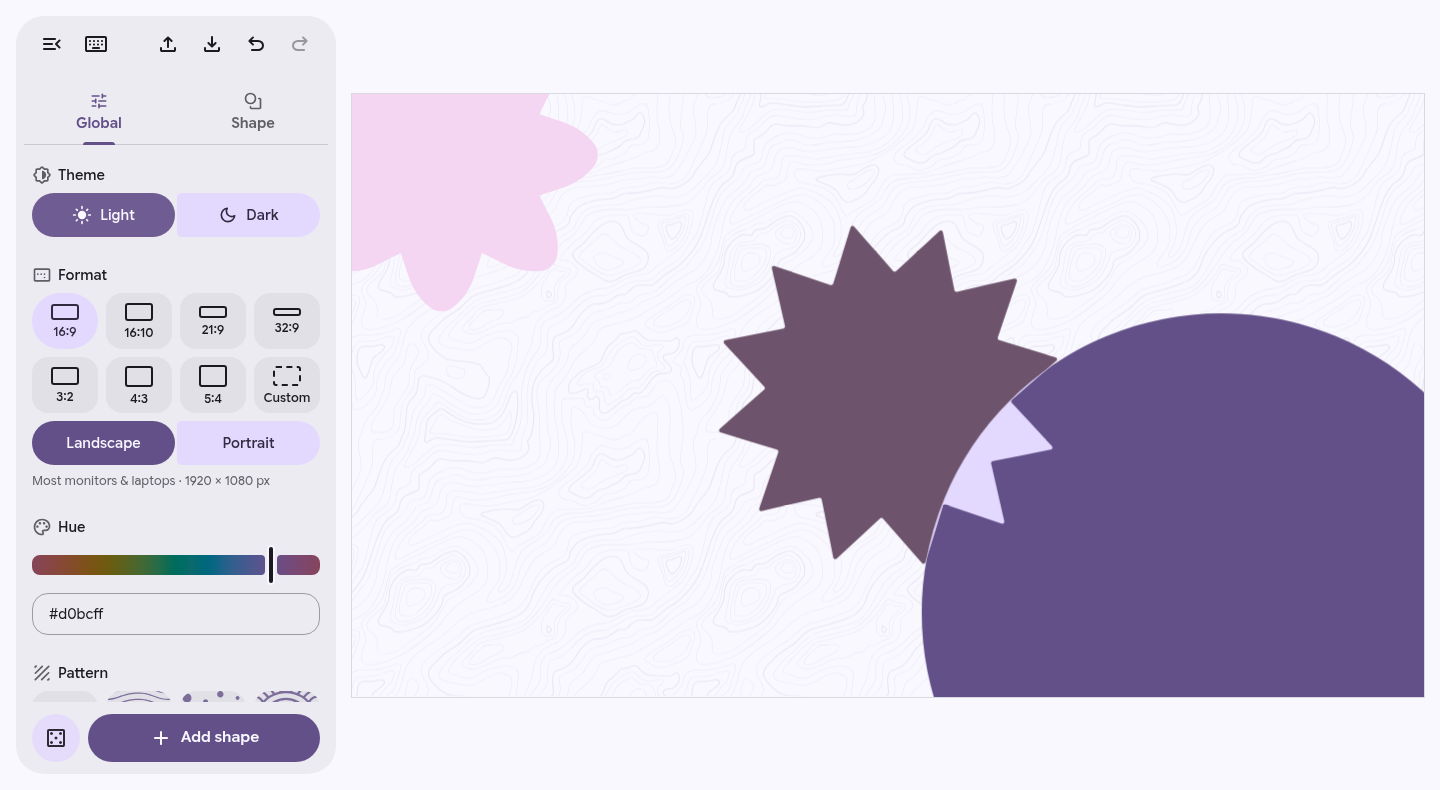
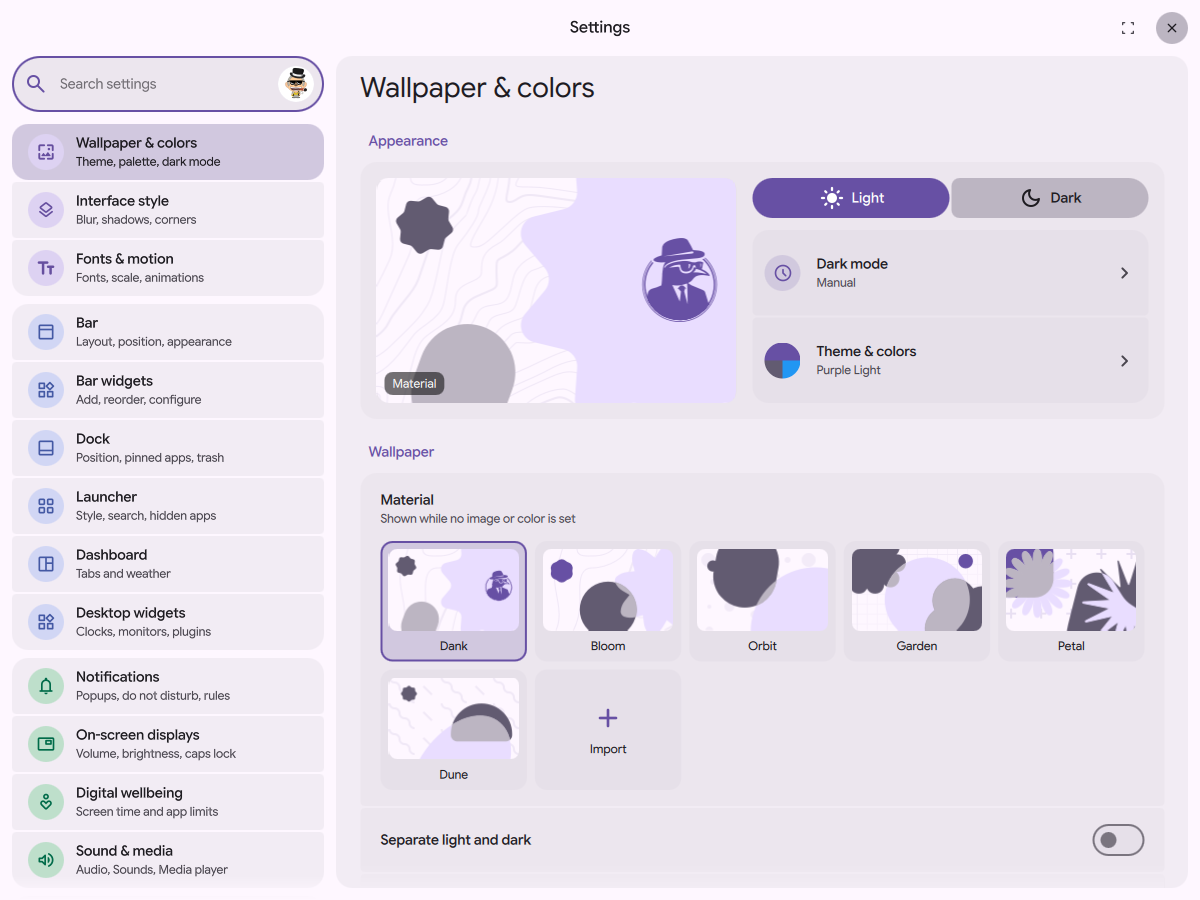
    • На использование концепции дизайна Material 3 Expressive переведены приложения Settings, Control Center, Dash и виджеты. Реализованы новые управляющие элементы интерфейса, выполнена группировка настроек, предложены новые средства навигации и изменена цветовая схема.
    • Расширены возможности для настройки содержимого выпадающей панели Dash, которая теперь не ограничивается встроенными вкладками и позволяет подключать плагины с реализацией дополнительных вкладок. Возможна перегруппировка и изменение размера секций. Передалено оформление встроенных страниц - обзорного режима, мультимедийного проигрывателя и области с прогнозом погоды.
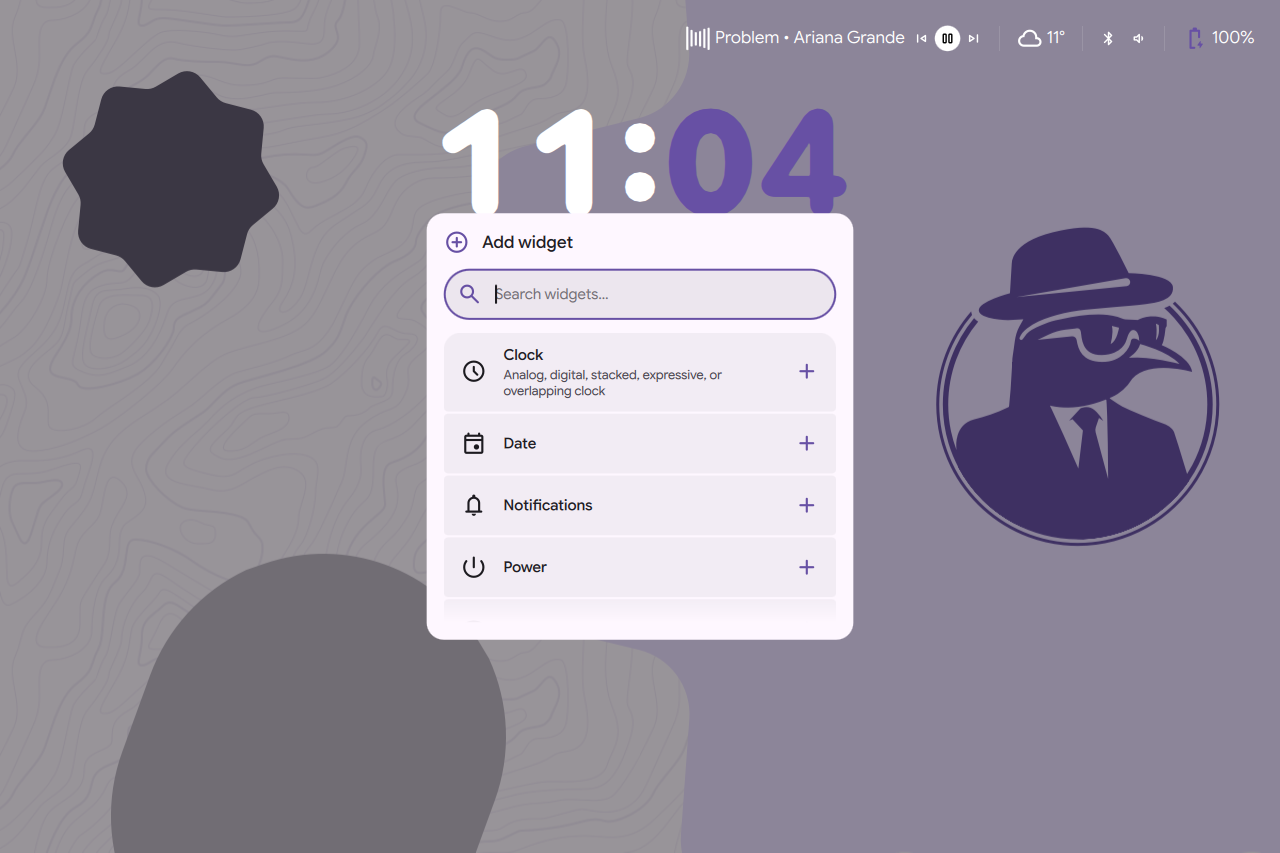
    • Добавлена поддержка размещения виджетов на экране блокировки системы, таких как часы, область уведомлений, статусная строка и элементы управления энергопотреблением. Предоставлена возможность настройки шрифтов, цветов, размера и стиля виджетов.
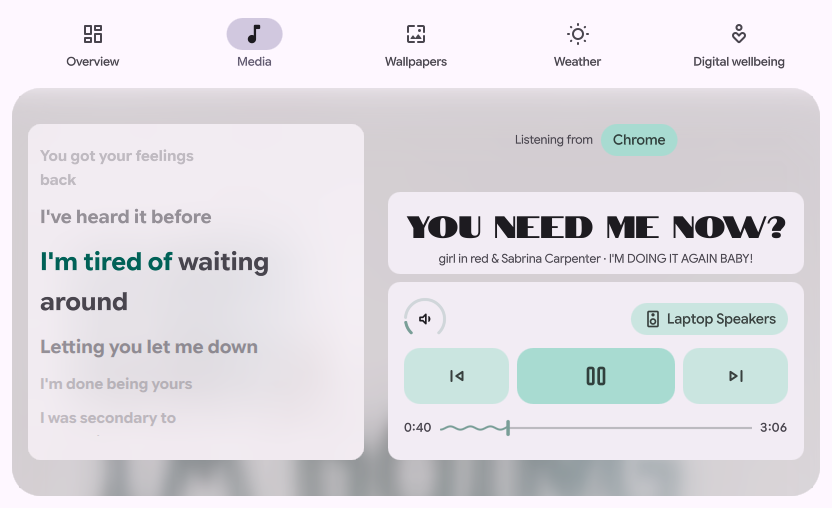
    • В мультимедийный проигрыватель добавлен движок для загрузки и синхронизации текстов песен с сервисов Better Lyrics, Unison, LyricsPlus, KuGou, LRCLIB и YouTube Music.
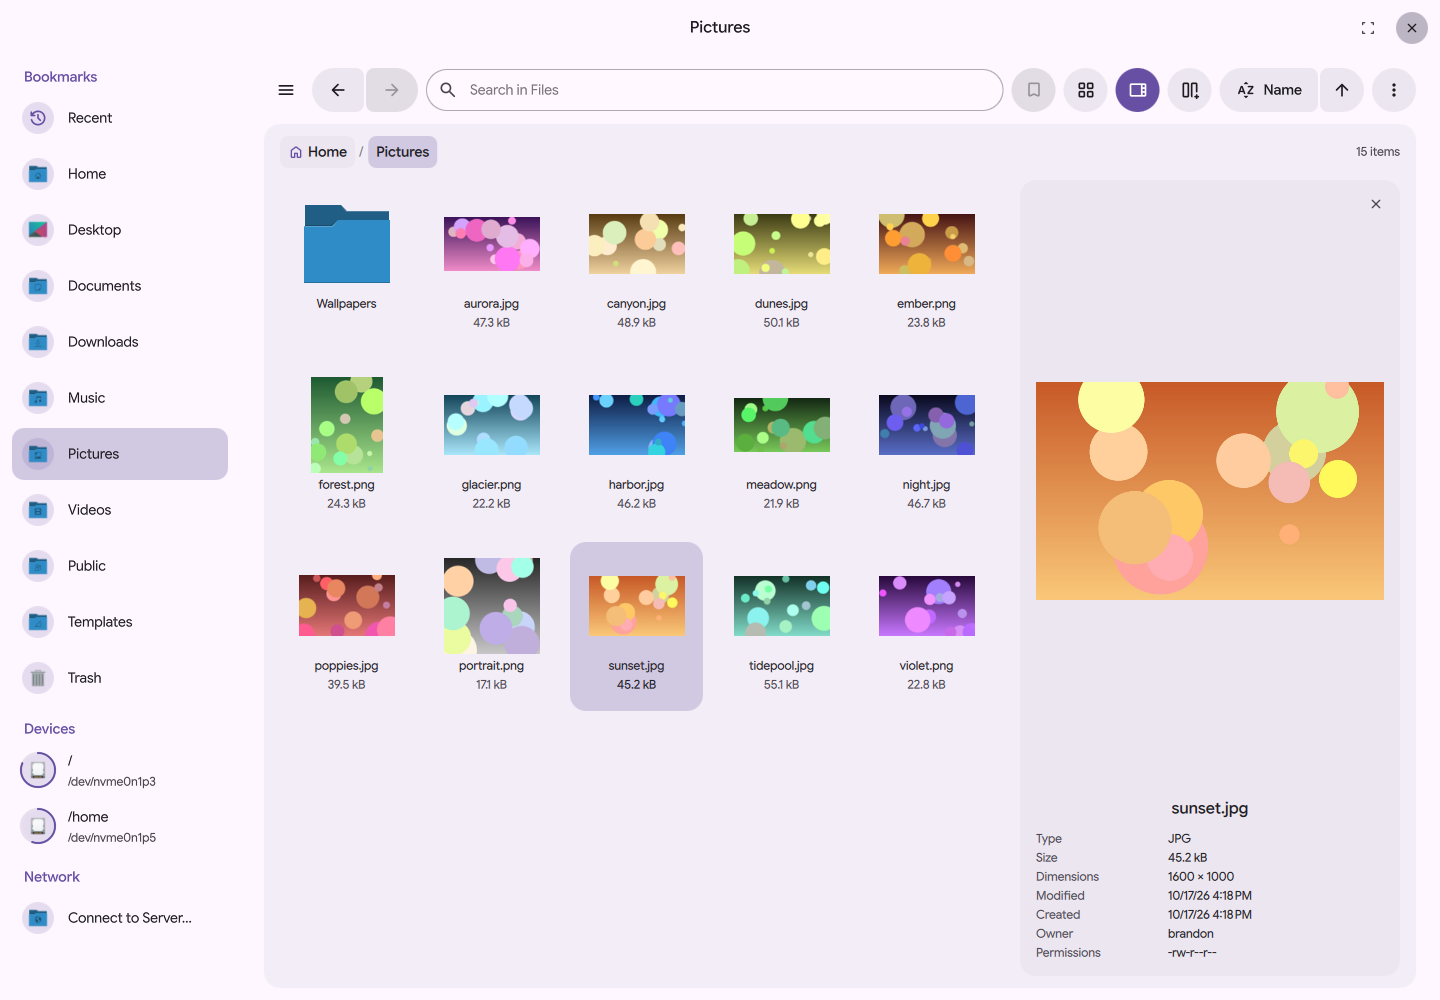
    • Представлен обособленный файловый менеджер Dux Files, поддерживающий вкладки, двухпанельный просмотр, отображение содержимого в виде списка или сетки пиктограмм, предпросмотр контента, работу с архивами, поиск файлов и обращение к сетевым хранилищам.
    • Добавлен генератор обоев рабочего стола.
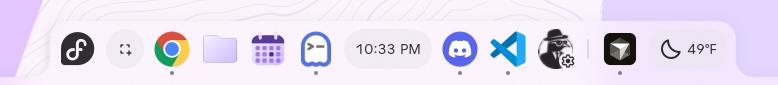
    • Разрешено размещение нескольких Dock-панелей, закрепление их к любому краю экрана, растяжение по всей ширине, размещение в панели типовых виджетов и плагинов. Предоставлена возможность переключения между компактным режимом отображения пиктограмм и новым режимом панели задач.
    • Переделаны плитки быстрого изменения настроек в центре управления.
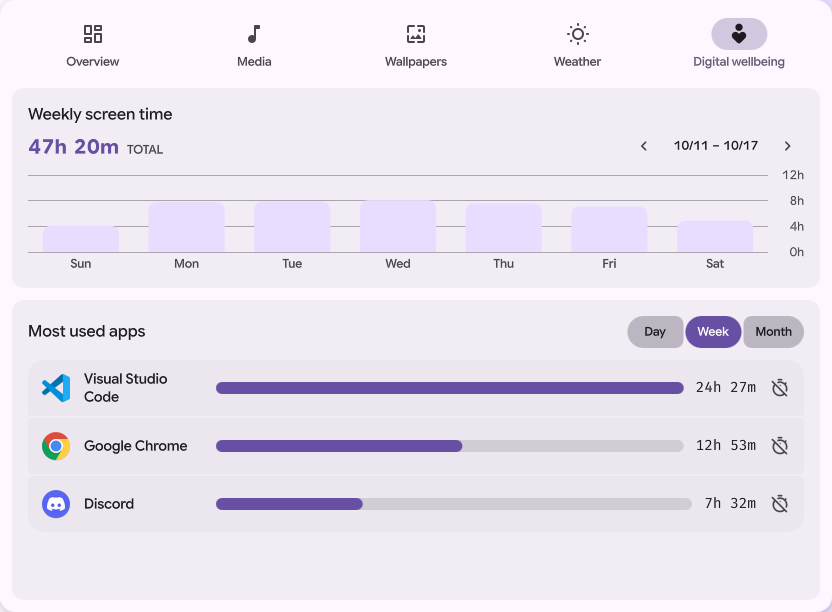
    • В панель Dash добавлена отдельная вкладка для отслеживания времени, проведённого перед экраном, и выставления лимитов ежедневной работы или работы с отдельными приложениями.
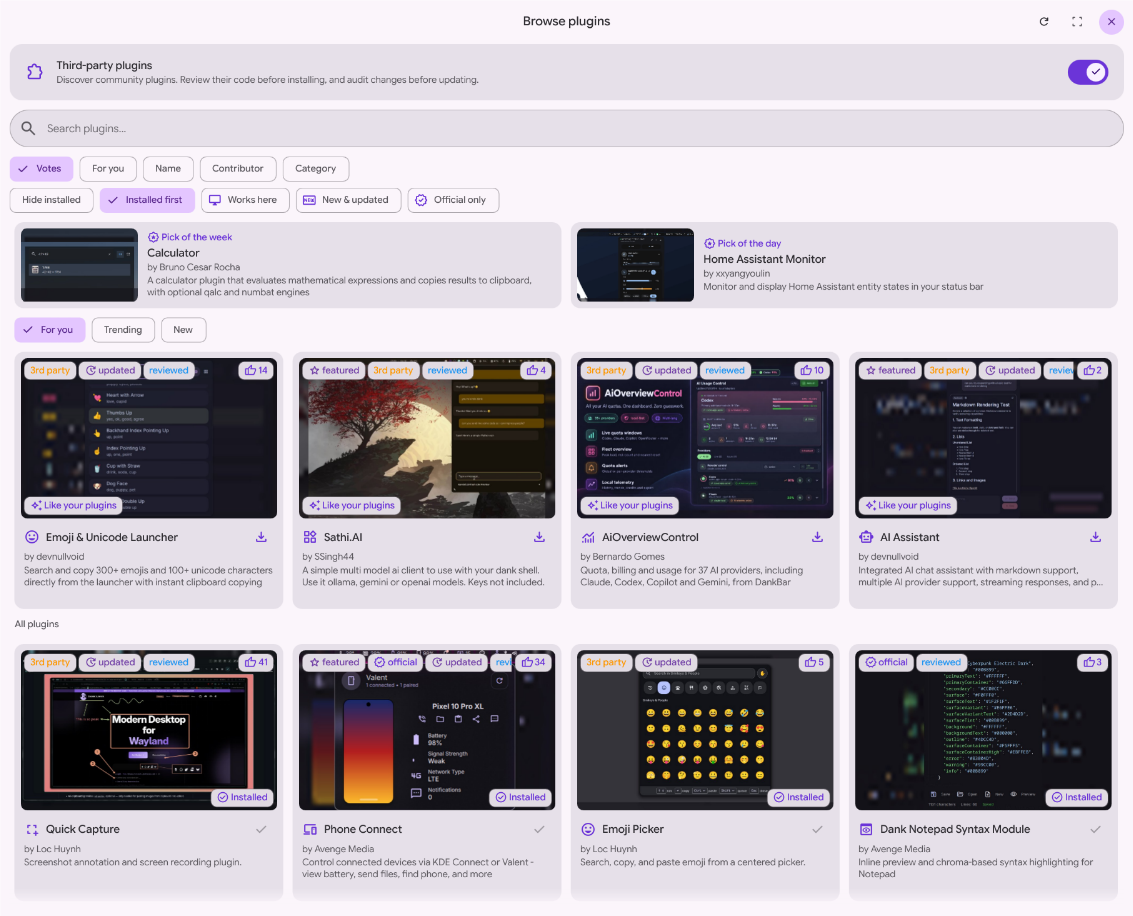
    • Добавлен новый интерфейс для навигации по каталогу плагинов.
    • Расширена интеграция с композитными менеджерами Hyprland, Niri и MangoWC, и добавлена поддержка их новых версий. Реализована поддержка композитных менеджеров Aqueous и Umbriel.
    • Добавлена возможность навигации по конфигуратору только при помощи клавиатуры.


    • Источник: https://www.opennet.ru/opennews/art.shtml?num=66522

opennet honked 21 Oct 2026 16:00 +0000

Раскрыты детали критических уязвимостей в PHP и опубликованы корректирующие обновления

Опубликованы корректирующие выпуски PHP 8.5.12 , 8.4.27 , 8.3.36 и 8.2.35 , а также патчи для уже не поддерживаемых веток PHP 7.4 , PHP 8.0 и PHP 8.1 , в которых исправлены две критические уязвимости:
  • CVE-2026-109618 - удалённое выполнение кода, вызванное тем, что при исчерпании доступной процессу свободной памяти обработчик нехватки памяти через выполнение функции longjmp может прервать PHP-интерпретатор в состоянии, когда инициализирована лишь часть внутренних структур, связанных с обработкой запроса. В последующем функция завершения обработки запроса обращается к этим структурам как к уже инициализированным, хотя память для них не выделена.
  • CVE-2026-109619 - удалённое выполнение кода, вызванное обращением к памяти после её освобождения из-за некорректной очистки глобального состояния, привязанного к конкретному запросу. В случае прерывания запроса из-за фатальной ошибки, таймаута или нехватки памяти глобальное состояние может оказаться не сброшено и указатели останутся активны, несмотря на освобождение памяти, на которую они ссылаются. При обработке следующего запроса в том же процессе может произойти обращение по оставшемуся указателю к старому глобальному состоянию.

    Для эксплуатации может использоваться создание условий исчерпания доступной памяти при обработке multipart-запроса в коде для индикации прогресса загрузки (session.upload_progress). При этом в качестве основного и подтверждённого вектора атаки упоминается обработчик fatal_error_backtraces в PHP 8.5, который не сбрасывает состояние трассировки при завершении. В первом случае атака возможна на mod_php и PHP-FPM, а во втором только на mod_php. Также упоминается возможность проведения атаки в конфигурациях, в настройках которых имеются директивы, приводящие к выводу предупреждений на ранней стадии обработки запроса (например, предупреждения об использовании устаревших параметров).

    Заявлено, что полное блокирование уязвимостей возможно только через установку обновления. Следующие меры позволяют снизить вероятность успешного проведения атак, но делают систему полностью безопасной:

    • Выставление параметра "memory_limit=-1", что затрудняет возможность атакующего контролировать исчерпание лимитов на память.
    • Выставление параметра "post_max_size = 8M", если нет необходимости в загрузке больших файлов. Значение параметра "upload_max_filesize" должно быть меньше параметра "post_max_size".
    • Задание лимита на допустимое потребление памяти на системном уровне, через cgroup или параметры потребления памяти контейнером, но не через RLIMIT_AS и RLIMIT_DATA, которые не исключают возможность атаки.
    • Выставление на уровне php.ini или конфигурации сервера (не через ini_set() или FPM .user.ini, так как параметр должен действовать до начала обработки запроса) параметра "session.upload_progress.enabled=0".
    • При использовании выпуска PHP 8.5 следует установить параметр "fatal_error_backtraces=0".
    • Удаление привязанных к отдельным запросам устаревших или ошибочных настроек (типа assert.* и неверных путей в open_basedir), приводящих к выводу диагностических сообщений до инициализации.
    • Устранение ситуаций, приводящих к достижению таймаутов и фатальных ошибок, например, связанных со сбоями в callback-обработчиках и обработкой загрузок.


    • Источник: https://www.opennet.ru/opennews/art.shtml?num=66520

opennet honked 21 Oct 2026 12:00 +0000

Выпуск среды рабочего стола COSMIC 1.11.0

Компания System76, разрабатывающая Linux-дистрибутив Pop!_OS , опубликовала выпуск среды рабочего стола COSMIC 1.10.0 . Пакеты с COSMIC 1.11.0 доступны в дистрибутиве Pop!_OS 24.04 и в ближайшее время ожидаются в Fedora , NixOS , Arch Linux , openSUSE , aerynOS , Redox и CachyOS . Код написан на языке Rust и распространяется под лицензиями GPLv3 (приложения) и MPL-2.0 (библиотеки).

COSMIC развивается как универсальный проект, не привязанный к конкретному дистрибутиву и соответствующий спецификациям Freedesktop. Для построения интерфейса в COSMIC задействована библиотека Iced, которая использует безопасные типы, модульную архитектуру и модель реактивного программирования, а также предлагает архитектуру, привычную для разработчиков, знакомых с языком декларативного построения интерфейсов Elm. Предоставляется несколько движков отрисовки, поддерживающих Vulkan, Metal, DX12, OpenGL 2.1+ и OpenGL ES 2.0+. Разработчикам предлагается готовый набор виджетов, возможность создавать асинхронные обработчики и использовать адаптивную компоновку элементов интерфейса в зависимости от размера окна и экрана.

Помимо использования языка Rust из особенностей COSMIC выделяются режимы гибридной мозаичной компоновки окон и стекового закрепления окон (группировка окон по аналогии со вкладками в браузере), которые могут включаться в привязке к виртуальным рабочим столам. Проектом также разрабатывается композитный сервер cosmic-comp на базе Wayland.

Среди изменений:

  • В libcosmic при при обработке ввода текста прекращён перехват нажатия клавиши Escape, что решило проблемы с закрытием некоторых меню по нажатию Escape.
  • В библиотеке приложений (cosmic-app-library) реализован переход к первому приложению в результатах поиска при нажатии клавиши управления курсором "вниз". На системах с гибридной графикой обеспечен выбор корректного GPU при запуске игр.
  • В композитном сервере (cosmic-comp) реализована поддержка Wayland-протокола "xdg-dialog-v1", позволяющего создавать модальные диалоги, которые блокируют взаимодействие пользователя с остальной частью интерфейса. Реализована отправка команды активации экранной клавиатуры через отдельный D-Bus-сигнал.
  • Добавлена ассоциация для открытия текстового редактора Cosmic-edit для JSON-файлов.
  • В конфигураторе (cosmic-settings) добавлены опции для перетаскивания объекта двойным касанием по тачпаду (tap&drag) и режима, позволяющего на мгновение оторвать палец от тачпада, не прерывая процесс перетаскивания.
  • В интерфейсе запуска приложений задействован поиск без учёта регистра символов и улучшен поиск отдельных слов в скобках. Реализован выбор корректного GPU на системах с гибридной графикой.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66519

opennet honked 21 Oct 2026 10:00 +0000

Проект LiberNT развивает форк ReactOS, нацеленный на совместимость с Windows 11

В рамках проекта LiberNT создан форк операционной системы ReactOS , нацеленный на достижение совместимости с приложениями и драйверами для Windows 11 24H2, стилизацию внешнего вида под современные Windows и поддержку 64-разрядных аппаратных платформ, включая системы на базе архитектур ARM64, PowerPC и RISC-V 64. Отличительной особенностью форка также является активное использование AI-инструментов при разработке. Собственные наработки LiberNT распространяются под лицензией GPLv3, но код заимствованный из ReactOS продолжает поставляться под лицензией GPLv2+. Основные загрузочные сборки сформированы для систем x86_64 и ARM64, дополнительно публикуются экспериментальные сборки для PowerPC и RISC-V 64 (Banana Pi BPI-F3).

Среди достижений проекта:

  • Реализация поддержки работы на ARM-платах Raspberry Pi 3 и Raspberry Pi 5, включая драйверы для GPU, звуковой подсистемы и сетевого адаптера.
  • Задействование новой системы управления памятью NVS, по заявлению разработчиков работающий быстрее, чем вариант от ReactOS.
  • Поддержка запуска Windows-приложений, собранных для архитектуры x86, на системах с архитектурой ARM64 (используется эмулятор FEX).
  • Более современные графические драйверы, использующие архитектуру драйверов WDDM и поддерживающие аппаратное ускорение для OpenGL. Новые драйверы пока доступны для плат Raspberry Pi 5 и 3, и находятся на стадии реализации для GPU Intel и AMD.
  • Новый стек для систем хранения и USB, включая новые драйверы для устройств NVMe, USB 3.0, SD-карт, сетевых устройств и игровых контроллеров (поддерживаются PlayStation 5 DualSense, PlayStation 5 DualSense Edge и Xbox Series X|S). Новый драйвер для ФС NTFS.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66518

opennet honked 21 Oct 2026 09:00 +0000

Опрос сопровождающих показал, что 25% pull-запросов являются AI-слопом

Организация Linux Foundation подвела итоги опроса 234 сопровождающих и разработчиков открытых проектов, оценивающего влияние AI-инструментов на разработку. 59% опрошенных сопровождающих отметили увеличение числа присылаемых изменений, но около 25% присылаемых pull-запросов признаны низкокачественным AI-слопом. Если рассматривать только крупные проекты, то рост числа изменений отметили 69% опрошенных, а доля AI-слопа среди pull-запросов оценена в 31%.

Среди других тенденций:

  • AI позволил ускорить выполнение задач, связанных с написанием кода, у 52% опрошенных, и обсуждением предложений у 19%. Но 21% респондентов заявили, что применение AI лишь замедлило решение очень сложных задач.
  • 66% опрошенных тратят сэкономленное время на устранение технического долга, 63% - на создание новой функциональности (63%) и 58% - на обучение.
  • 71% сопровождающих считают, что AI снижает порог вхождения в разработку открытых проектов, но 53% полагают, что применение AI подрывает доверие со стороны сообщества.
  • 35% проектов явно обозначили в правилах возможность использования AI, а 32% не имеют подобных правил и не планируют их введение.
  • 61% участников разработки заявили, что перед отправкой изменений проводят детальное рецензирование и полное тестирование сгенерированного через AI кода, но не всегда упоминают, что использовали AI.
  • 46% сопровождающих полагают, что AI повышает потребность в наставниках для новых участников, а 32% считают, что снижает.
  • 52% используют генеративные AI-инструменты ежедневно, 23% - почти каждый день, 20% - еженедельно, 3% - раз в месяц, 2% - реже, чем раз в месяц.
  • 20% опрошенных не используют AI, 58% используют AI для задач, не связанных с разработкой, а 59% - для задач, связанных с разработкой.


  • Источник: https://www.opennet.ru/opennews/art.shtml?num=66517

opennet honked 21 Oct 2026 06:00 +0000

Уязвимость в PHP, потенциально позволяющая скомпрометировать любой PHP-сайт

Разработчики PHP анонсировали публикации сегодня в 17:00 (MSK) экстренных корректирующих выпусков (8.5.12, 8.4.27, 8.3.36 и 8.2.35), в которых будут устранены две критические уязвимости. Всем администраторам серверов с PHP рекомендовано незамедлительно установить исправления на своих системах, сразу после их появления. Официально детали будут раскрыты только после появления исправлений, но судя по появившейся в открытом доступе информации , речь про уязвимости CVE-2026-109618 и CVE-2026-109619 , потенциально позволяющие удалённо выполнить свой код на любом сервере, выполняющем PHP-скрипты. Проблема проявляется во всех версиях, начиная с PHP 5.4.

В сети уже появились прототипы эксплоитов (1, 2) для проверки подверженности систем уязвимости, достоверность и безопасность которых пока не подтверждена. В примечании к эксплоиту утверждается, что уязвимости вызваны обращением к уже освобождённой памяти в обработчике отслеживания прогресса загрузки файлов на сервер (session.upload_progress).

В качестве обходного пути защиты встречаются рекомендации выставить в php.ini параметр "session.upload_progress.enabled = off" (или "php_admin_flag[session.upload_progress.enabled] = off" в PHP-FPM), но представитель проекта PHP, а также автор первого прототипа эксплоита утверждают, что для блокирования проблемы этого недостаточно. В примечании к второму прототипу эксплоита упоминается, что помимо вышеупомянутой настройки в php.ini для предотвращения атаки требуется блокировка запросов с типом контента "multipart/form-data".

В Apache httpd для блокировки multipart-запросов можно использовать следующее правило в mod_rewrite:

   RewriteCond %{HTTP:Content-Type} multipart [NC]
   RewriteRule ^ - [F,L]

Для блокировки в nginx:

    if ($http_content_type ~* "multipart") {
        return 403;
    }

Для блокировки в Caddy:

   @multipart header_regexp Content-Type (?i)multipart
   respond @multipart 403


Источник: https://www.opennet.ru/opennews/art.shtml?num=66516

opennet honked 20 Oct 2026 21:00 +0000

Компрометация удостоверяющего центра eMudhra, позволившая получить TLS-сертификаты для любых сайтов

Компания Mozilla предупредила о компрометации закрытых ключей, связанных с восемью промежуточными (вторичными) корневыми сертификатами удостоверяющего центра eMudhra . Скомпрометированные ключи позволяли выпустить поддельные TLS-сертификаты для любого сайта, воспринимаемые как заслуживающие доверия во всех браузерах, и использовать их для перехвата или модификации транзитного трафика.

Закрытые ключи были воссозданы исследователями из имеющихся в публичном доступе данных, что стало возможным из-за ошибки в процессе генерации компанией eMudhra ключей на базе эллиптической кривой P-384, из-за которой ключи были сгенерированы с использованием при инициализации целых чисел меньше 256 вместо криптографически стойких случайных чисел. При такой генерации закрытый ключ может быть воссоздан простым перебором первых 256 возможных значений. Так как процедура воссоздания закрытых ключей может быть повторена злоумышленниками всем пользователям рекомендуется срочно обновить браузеры и пакеты с сертификатами.

Экстренно сформированы корректирующие выпуски Firefox 158.0.1, 115.43.1 и 153.5.1, а также библиотеки NSS 3.131.1, в которых обновлено хранилище корневых сертификатов и заблокированы проблемные сертификаты. В Chrome и продуктах Google скомпрометированные сертификаты заблокированы 17 октября, в Apple - 19 октября, а в Microsoft - 20 октября. Блокировка также выполнена через централизованные списки отозванных сертификатов s OneCRL, CRLite и CRLSets.

Пакеты с обновлёнными корневыми сертификатами выпущены для Ubuntu (ca-certificates 20260816ubuntu0.2*.04.1), Arch Linux (ca-certificates-mozilla 3.131.1-1), Gentoo (ca-certificates 20260816.3.125), curl, Homebrew, Go (1.27.3, 1.26.10), Python, RustTLS, Electron и Elixir. Необновлёнными на момент написания новости остаются списки корневых сертификатов в Debian, FreeBSD, Node.js, Bun и Composer.

В качестве доказательства утечки закрытых ключей сообщивший об инциденте исследователь опубликовал сообщение, подписанное закрытыми ключами от каждого из восьми скомпрометированных сертификатов eMudhra. Проверить свой браузер на предмет обновления информации об отозванных сертификатах можно на сайте, посвящённом инциденту.

Для ручного удаления проблемных сертификатов в Debian и Ubuntu можно использовать команду:

   sed -i \
     -e 's|^mozilla/emSign_ECC_Root_CA_-_G3.crt|!&|' \
     -e 's|^mozilla/Comodo_AAA_Services_root.crt|!&|' \
     /etc/ca-certificates.conf && update-ca-certificates

В Fedora, RHEL, CentOS Stream, Rocky Linux, AlmaLinux и Amazon Linux 2023:

   d=/etc/pki/ca-trust/source/blocklist; [ -d $d ] || d=/etc/pki/ca-trust/source/blacklist
   trust extract --overwrite --format=pem-bundle \
     --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
     $d/Comodo_AAA_Services_root.pem &&
trust extract --overwrite --format=pem-bundle \
     --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
     $d/emSign_ECC_Root_CA_-_G3.pem &&
   update-ca-trust

В openSUSE и SLES:

   d=/etc/pki/trust/blocklist; [ -d $d ] || d=/etc/pki/trust/blacklist
trust extract --format=pem-bundle \
     --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
     $d/Comodo_AAA_Services_root.pem &&
trust extract --format=pem-bundle \
     --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
     $d/emSign_ECC_Root_CA_-_G3.pem &&
   update-ca-certificates

В NixOS:

   security.pki.caCertificateBlacklist = [
     "Comodo AAA Services root"
     "emSign ECC Root CA - G3"
   ];

В NetBSD:

   certctl untrust /usr/share/certs/mozilla/all/emSign_ECC_Root_CA_-_G3.pem &&
   certctl untrust /usr/share/certs/mozilla/all/Comodo_AAA_Services_root.pem


Источник: https://www.opennet.ru/opennews/art.shtml?num=66515

opennet honked 20 Oct 2026 15:00 +0000

Для ядра Linux реализованы новые файловые системы BeamFS, XMFS и MeshXFS

Для обсуждения в списке рассылки разработчиков ядра Linux опубликованы патчи с реализацией файловой системы BeamFS , использующей кодирование Рида - Соломона для определения и восстановления повреждённых данных по месту в конфигурациях с одним накопителем. Основными областями применения BeamFS называются бортовые компьютеры спутников, оборудование в кабинетах лучевой терапии и прочие системы, работающие в условиях повышенной радиации, для которых возвращение искажённых данных более критично, чем невозможность прочитать информацию.

По умолчанию BeamFS может восстановить до 8 потерянных байт в каждом 255-байтовом блоке при накладных расходах 7% (288 байт кодов восстановления на каждые 4096 байт хранимых данных). Коды коррекции ошибок применяются не только для данных, но и для служебной информации в суперблоке, inode, индексах директорий и битовых картах. Проверка целостности и попытки восстановления недостающих данных осуществляются при каждой операции чтении. Если гарантировать корректность информации не удаётся, операция завершается ошибкой "-EIO", что исключает скрытое возвращение повреждённых данных.

Проведённые эксперименты показали, что при облучении платы i.MX 8M Plus с Linux и ФС ext4 протонами с энергией от 20 до 58 мэВ, 90% всех сбоев возникало на уровне файловой системы и драйверов устройств хранения. Также была проведена симуляция одиночных искажений битов при чтении с носителя: BeamFS и Btrfs успешно распознали повреждение данных и всегда возвращали ошибку, в то время как ext4 и ext3 молча возвращали искажённые данные.

BeamFS обеспечивает целостность и восстановление только на стадии от чтения с физического носителя до передачи в страничный кэш в оперативной памяти. Целость хранения в оперативной памяти может поддерживаться при помощи чипов памяти с коррекцией ошибок. Из ограничений BeamFS отмечается отсутствие поддержки журналирования и режима Copy-on-Write (CoW) - метаданные на накопитель записываются неупорядоченно, поэтому в случае некорректного завершения работы требуется полная проверка при помощи fsck.


Кроме BeamFS недавно для ядра Linux были предложены ещё две файловые системы:

  • На прошедшей несколько дней назад конференции Linux Plumbers Conference 2026 инженер из компании Huawei представил (видео, слайды) файловую систему XMFS (cross-node eXpress Memory File System) для ядра Linux, предназначенную для использования в кластерах с общей для всех узлов разделяемой оперативной памятью (как tmpfs, но для памяти всех узлов). XMFS даёт возможность использовать стандартный POSIX-интерфейс файловых систем для работы с внешней памятью, адресуемой напрямую при помощи таких технологий как CXL 3.0 (Compute Express Link) и Huawei United Bus. Проект находится на стадии экспериментального прототипа, проходящего внутреннее тестирование, и пока не готов для передачи в состав ядра.

    Файловая система имеет классическую для распределённых файловых систем архитектуру с выделением сервера, отвечающего за журналирование, поддержание таблиц inode и сопоставление содержимого и метаданных с памятью отдельных узлов.

    При тестировании использования XMFS для таких задач как совместный доступ к образам контейнеров с разных узлов реализация показала производительность близкую с tmpfs с включением больших страниц памяти (2 MB huge pages).


    <iframe src="https://www.youtube.com/embed/9qc1dGV1CQw"></center> <li class="l"> При помощи AI подготовлена файловая система <a href="https://github.com/sshoecraft/meshxfs">MeshXFS</a>, представляющая собой форк XFS, адаптированный для одновременного использования на нескольких узлах в кластере. MeshXFS даёт возможность примонтировать общее блочное устройство в режиме чтения-записи на разных узлах, поддерживать целостность и управлять блокировками при одновременном обращении к данным. Проект начинался как эксперимент по проверке возможности создания при помощи AI-моделей Linux-драйвера с файловой системой, поддерживающей распределённые блокировки, параллельный доступ и восстановление после сбоев. Основная работа выполнена при помощи Claude Opus, но для решения особо сложных проблем точечно привлекались модели Claude Fable, GPT, Gemini и Astra. Эксперимент признан успешным и уже опубликовано несколько рабочих релизов MeshXFS. <p>Из дополнительных возможностей, реализованных поверх XFS, отмечены два режима управления распределёнными блокировками (синхронизация по сети и хранение состояния на отдельном общем диске), обеспечение непротиворечивости кэша на разных узлах, ведение журнала для восстановления и адаптация дискового формата и утилит для специфики кластерной ФС. Поддерживается работа с общим хранилищем, подключённым через iSCSI (протестировано на 16 узлах), или при репликации блочного устройства при помощи DRBD. Координация блокировок, функции обнаружения узлов, проверка доступности и определение сбойных узлов реализованы в одном общем модуле ядра. Работа проверена в Proxmox VE 9, RHEL 9, Ubuntu 24.04/26.04 и Debian 12/13. </p> <br /><br>Источник: <b><a href="https://www.opennet.ru/opennews/art.shtml?num=66510">https://www.opennet.ru/opennews/art.shtml?num=66510</a></b></br></li></center></p></center></p></center></li></ul></p></p></p></p>

opennet honked 20 Oct 2026 09:00 +0000

Релиз OpenBSD 8.0

Представлен выпуск свободной UNIX-подобной операционной системы OpenBSD 8.0 . Проект OpenBSD был основан Тэо де Раадтом (Theo de Raadt) в 1995 году после конфликта с разработчиками NetBSD, в результате которого для Тэо был закрыт доступ к CVS репозиторию NetBSD. После этого Тэо де Раадт с группой единомышленников создал на базе дерева исходных текстов NetBSD новую открытую операционную систему, главными целями развития которой стали переносимость ( поддерживается 13 аппаратных платформ), стандартизация, корректная работа, проактивная безопасность и интегрированные криптографические средства. Размер полного установочного ISO-образа базовой системы OpenBSD 8.0 составляет 794 МБ.

Кроме непосредственно операционной системы, проект OpenBSD известен своими компонентами, которые получили распространение в других системах и зарекомендовали себя как одни из наиболее безопасных и качественных решений. Среди них: LibreSSL (форк OpenSSL), OpenSSH, пакетный фильтр PF, демоны маршрутизации OpenBGPD и OpenOSPFD, NTP-сервер OpenNTPD, почтовый сервер OpenSMTPD, мультиплексор текстового терминала (аналог GNU screen) tmux, демон identd с реализацией протокола IDENT, BSDL-альтернатива пакету GNU groff - mandoc, протокол для организации отказоустойчивых систем CARP (Common Address Redundancy Protocol), легковесный http-сервер, утилита синхронизации файлов OpenRSYNC.

OpenBSD 8.0 стал 61 релизом проекта. Значительное изменение номера версии обусловлено использованием десятичной нумерации, в соответствии с которой следом за выпуском 7.9 следует 8.0. Основные изменения:

  • Для архитектуры amd64 размер виртуального адресного пространства увеличен с 4 до 512 ГБ. В модуле pmap реализована рандомизация базового адреса прямого отображения (direct map) всей физической памяти на виртуальные адреса.
  • На системах с архитектурой arm64 реализована поддержка спящего режима с сохранением содержимого памяти на диск (hibernate).
  • Для архитектур arm64 и riscv64 добавлена поддержка промежуточных буферов (bounce buffer), применяемых при невозможности прямой адресации всей памяти со стороны устройства, передающего данные в режиме DMA.
  • Для ускорения шифрования данных в разделе подкачки (swap) на системах amd64 и arm64 задействованы AES-инструкции CPU. * Для архитектуры riscv64 реализовано определение поддерживаемых расширений CPU и передача сведения о них в пространство пользователя при использовании флагов AT_HWCAP и AT_HWCAP2 в функции elf_aux_info. Добавлена поддержка расширении "V" (векторные операции), Sstc (операции с таймером) и AIA (Advanced Interrupt Architecture, обработка прерываний), а также драйверов imsi и aplic для соответствующих контроллеров прерываний.
  • Порт для архитектуры sparc64 переведён на использование инструментария LLVM.
  • Прекращена поддержка аппаратной платформы Loongson добавленной в 2010 году для MIPS-совместимых китайских процессоров Loongson 2E и 2F. Причиной удаления стали проблемы со сборкой для платформы mips64el в новых версиях компилятора Clang.
  • Реализация фреймворка drm (Direct Rendering Manager) и графических драйверов для GPU AMD (radeondrm, amdgpu) и Intel синхронизирована с ядром Linux 6.18.53 (в прошлом выпуске - 6.18.22). В драйвер inteldrm перенесена поддержка графических карт Intel серии Arc A (DG2/Alchemist). Решены проблемы с появлением таймаутов на системах с GPU Intel Alder Lake. Добавлена поддержка адресации более 4 ГБ видеопамяти.
  • В ядре улучшена эвристика обработки неактивных страниц памяти при вытеснении в раздел подкачки и освобождении памяти. Добавлена функция getexecpath для определения абсолютного пути к исполняемому файлу текущего процесса. Проведена подготовка для увеличения размера дисковых меток (disklabel).
  • Расширена поддержка спящего режима, который теперь корректно поддерживается в драйверах qwz (Qualcomm Wi-Fi 7 IEEE 802.11a/ac/ax/b/g/n), ufshci (Universal Flash Storage Host Controller) и qcuart (Qualcomm GENI UART). Изменения позволили решить проблемы с переходом в спящий режим ноутбуков и планшетов, таких как Samsung Galaxy Book4 Edge, HONOR MagicBook Art 14 Snapdragon и IdeaPad. Добавлен глобальная переменная для перехода в спящий режим, разделяющая гибернацию и ждущий режим.
  • В гипервизоре vmd появилась поддержка многопроцессорности в виртуальных машинах с возможностью использования до 64 виртуальных CPU. Для гостевых систем реализован режим x2apic, а также режимы lapic и ioapic для запуска 32-разрядных гостевых систем с Linux. Улучшена работа с образами в формате qcow.
  • В звуковом сервере sndiod реализован серверный режим управления, позволяющий динамически менять настройки утилитой sndioctl. В sndioctl появилась поддержка добавления и удаления элементов списков, а также настройки проброса MIDI-портов.
  • Расширена поддержка оборудования и добавлены новые драйверы для Ethernet-контроллеров Intel E610, Panther Lake и Wildcat Lake, сенсорных экранов GXTP7936 (Samsung Galaxy Book4 Edge), PCIe-контроллера SpacemiT K3, SABI (Samsung Advanced BIOS Interface), контроллеров заряда Samsung, OTP-памяти Rockchip, APU AMD "Krackan Point", SoC SpacemiT K3 и Qualcomm Glymur (X2). Внесены многочисленные улучшения в драйвер qwx (Qualcomm Wi-Fi 6 IEEE 802.11a/ac/ax/b/g/n).
  • В acme-client добавлена поддержка масок при задании альтернативных имён.
  • В tmux реализован безрамочный режим показа меню, расширена поддержка UTF-8, добавлена команда "T" для изменения заголовка панели, добавлена команда refresh-now, в команду new-pane добавлена поддержка модальных панелей (-O) и флаг "-K" для в подобных панелях всех нажатий клавиш, в команду capture-pane добавлены флаги "-H" и "-L" для показа гиперссылок и номеров строк.
  • В LibreSSL улучшена совместимость с AIX, FreeBSD, macOS, MinGW, NetBSD и Windows, а также улучшена поддержка кода на языке ассемблера для разных платформ. Добавлен API dtls12_handshake_msg. Повышена производительность SHA-3.
  • Обновлён OpenSSH, cписок изменений можно посмотреть в анонсах OpenSSH 10.4, OpenSSH 10.5 и OpenSSH 10.6.
  • Число портов для архитектуры AMD64 составило 13060 (было 13044), для aarch64 - 12907 (было 12883), для i386 - 10659 (было 10631). Среди версий приложений в портах:
    • Asterisk 20.21.0 and 22.11.0
    • Audacity 3.7.9
    • CMake 4.3.5
    • Chromium 154.0.8037.92
    • Emacs 31.1
    • FFmpeg 9.0.2
    • GCC 16.1.0
    • GHC 9.10.3
    • GNOME 49
    • Go 1.27.1
    • JDK 11.0.32, 17.0.20, 21.0.12 и 25.0.4
    • KDE Plasma 6.7.5, KDE Gear 26.08.1, KDE Frameworks 6.30.0
    • Krita 6.0.3
    • LLVM/Clang 21.1.8 и 22.1.8
    • LibreOffice 26.8.0.3
    • Lua 5.1.5, 5.2.4, 5.3.6, 5.4.8 и 5.5.1
    • MariaDB 12.3.3
    • Mono 6.14.1
    • Mozilla Firefox 157.0 и ESR 153.4.0
    • Mozilla Thunderbird 153.4.0
    • Mutt 2.4.2 и NeoMutt 20260616
    • Node.js 24.21.0 и Deno 2.9.7
    • OCaml 4.14.2
    • OpenLDAP 2.6.15
    • PHP 8.3.33, 8.4.26 и 8.5.11
    • Postfix 3.5.28 и 3.11.7
    • PostgreSQL 18.6
    • Python 2.7.18 и 3.14.7
    • Qt 5.15.19 (+ патчи от kde) и 6.11.2
    • R 4.6.1
    • Ruby 3.3.12, 3.4.11 и 4.0.7
    • Rust 1.98.1
    • SQLite 3.53.2
    • Shotcut 26.8.1
    • Sudo 1.9.17p2
    • Suricata 7.0.7
    • Tcl/Tk 8.5.19, 8.6.18 и 9.0.4
    • TeX Live 2026
    • Vim 9.2.1125, Neovim 0.12.5 и Vim-Classic 2026091
    • Wayland 1.26.0 и композитные менеджеры CoW, Labwc, Mango, Niri, Sway, Wayfire
    • Vulkan 1.4.357.0
    • Xfce 4.20.0
    • Обновлены компоненты от сторонних разработчиков, входящие в состав OpenBSD 8.0:
      • Графический стек Xenocara на базе X.Org 7.7 с xserver 21.1.24 + патчи, freetype 2.14.3, fontconfig 2.17.1, Mesa 25.0.7, xterm 410, xkeyboard-config 2.20, fonttosfnt 1.2.5.
      • LLVM/Clang 22.1.6 (+ патчи)
      • GCC 4.2.1 (+ патчи)
      • Perl 5.42.3 (+ патчи)
      • NSD 4.15.2.
      • Unbound 1.26.1.
      • Ncurses 6.4
      • Binutils 2.17 (+ патчи)
      • Gdb 6.3 (+ патчи)
      • Awk 20250116
      • Expat 2.8.4
      • zlib 1.3.2 (+ патчи)


      Источник: https://www.opennet.ru/opennews/art.shtml?num=66508